Блог

  • Новий безкоштовний рівень GitHub Copilot у VS Code: що вам потрібно знати

    GitHub Copilot, помічник кодування на основі штучного інтелекту, захопив світ розробників штурмом. Тепер, із запровадженням нового безкоштовного рівня у Visual Studio Code (VS Code), GitHub робить кодування на основі ШІ доступним для більшої кількості розробників, ніж будь-коли. Але що пропонує цей новий безкоштовний рівень і як він порівнюється з платною версією? Давайте розберемо це.

    Що таке GitHub Copilot?

    Для тих, хто ще не пробував, GitHub Copilot — це інструмент ШІ, розроблений GitHub у співпраці з OpenAI. Він діє як партнер із програмування, допомагаючи вам писати код швидше, пропонуючи цілі функції, фрагменти коду та навіть тести. Завдяки моделі Codex OpenAI він розуміє підказки природної мови та відповідно генерує код.

    GitHub Copilot бездоганно інтегрується з VS Code, дозволяючи розробникам отримувати пропозиції в реальному часі, не виходячи зі свого IDE.

    Що входить до нового безкоштовного рівня?

    Раніше доступ до GitHub Copilot вимагав плату за підписку, але нещодавня поява безкоштовного рівня змінила гру для розробників з обмеженим бюджетом. Ось що ви можете очікувати від цієї безкоштовної пропозиції:

    1. Основні доповнення коду : безкоштовний рівень надає основні доповнення коду та пропозиції, що дає змогу оптимізувати типові завдання кодування.
    2. Контекстні підказки : ви все ще можете використовувати підказки природною мовою для пропозицій коду, хоча з деякими обмеженнями щодо складності порівняно з платною версією.
    3. Обмежене використання на місяць : безкоштовний рівень включає обмеження на кількість годин використання, гарантуючи, що ресурси залишаються доступними для всіх користувачів. Хоча він і не необмежений, він досить щедрий для особистих проектів і навчальних цілей.
    4. Доступ до інтеграції VS Code : повна інтеграція в Visual Studio Code означає, що вам не потрібно змінювати робочий процес, щоб скористатися перевагами безкоштовного рівня.

    Хто може скористатися безкоштовним рівнем?

    Новий безкоштовний рівень особливо вигідний для:

    • Студенти : ті, хто вчиться програмувати, тепер мають доступ до потужного інструменту ШІ, не турбуючись про додаткові витрати.
    • Любителі : розробники, які працюють над особистими проектами або проектами з відкритим кодом, можуть підвищити продуктивність без фінансових зобов’язань.
    • Початківці розробники : ті, хто тільки починає займатися програмуванням, можуть використовувати штучний інтелект, щоб краще зрозуміти методи кодування та загальні шаблони.

    Відмінності між безкоштовною та платною версіями

    Хоча безкоштовний рівень є значним кроком вперед, платна версія GitHub Copilot все ще пропонує додаткові переваги. Ось коротке порівняння:

    Безкоштовний рівень :

    • Базові доповнення коду
    • Обмежене місячне використання
    • Обмежена потужність обробки AI

    Платний рівень :

    • Необмежена кількість пропозицій коду ШІ
    • Розширена обробка AI для складніших підказок
    • Пріоритетний доступ під час пікового використання
    • Додаткові функції, такі як Copilot Chat для інтерактивної допомоги в кодуванні

    Платна версія залишається ідеальною для професійних розробників і команд, яким потрібна послідовна високорівнева підтримка штучного інтелекту протягом сеансів кодування.

    Як розпочати роботу з GitHub Copilot Free Tier у VS Code

    Почати роботу з безкоштовним рівнем GitHub Copilot легко. Виконайте такі дії:

    1. Встановіть VS Code : якщо у вас його ще немає, завантажте та встановіть Visual Studio Code з code.visualstudio.com.
    2. Встановіть розширення GitHub Copilot : перейдіть на вкладку «Розширення» у VS Code, знайдіть «GitHub Copilot» і натисніть «Встановити».
    3. Увійдіть у GitHub : щоб увімкнути Copilot, вам потрібно буде пройти автентифікацію за допомогою облікового запису GitHub.
    4. Почати кодування : після налаштування просто напишіть коментар або почніть вводити код, і GitHub Copilot почне пропонувати завершення.

    Вплив вільного доступу до інструментів кодування ШІ

    Пропонуючи безкоштовний рівень для GitHub Copilot, GitHub демократизує доступ до інструментів кодування на основі ШІ. Ця ініціатива може призвести до:

    • Швидше навчання : нові розробники можуть вчитися на прикладі, спостерігаючи, як ШІ пропонує код у реальному часі.
    • Збільшення інновацій : більше розробників можуть працювати над творчими проектами, не стримуючись через проблеми кодування.
    • Ширше впровадження інструментів штучного інтелекту . Оскільки все більше людей використовують GitHub Copilot, помічники кодування штучного інтелекту можуть стати стандартною частиною процесу розробки.

    Висновок

    Представлення безкоштовного рівня для GitHub Copilot у VS Code відкриває нові двері для розробників усіх рівнів кваліфікації. Незалежно від того, чи ви студент, любитель чи хтось, хто досліджує світ програмування на основі ШІ, ця пропозиція надає потужний інструмент для підвищення вашої продуктивності. Хоча безкоштовний рівень має обмеження порівняно з платною версією, він пропонує значну цінність і допомагає прокласти шлях до майбутнього, де штучний інтелект і програмування будуть іти пліч-о-пліч.
  • Які нові можливості штучного інтелекту були представлені для Azure AI Search у 2024

    У 2024 році пошук Azure AI представив кілька нових можливостей, які значно покращують його функціональність та покращують взаємодію з користувачем. Ось основні оновлення:

    Нові можливості ШІ в Azure AI Search

    1. Підтримка двійкових векторних типів

    Пошук Azure AI тепер підтримує двійкові векторні типи у своїх можливостях векторного пошуку. Це вдосконалення дозволяє використовувати більш складні методи пошуку даних, дозволяючи програмам знаходити інформацію на основі семантичного значення, а не лише ключових слів .

    2. Підвищена точність відповіді

    Впровадження нових векторних і гібридних можливостей пошуку покращує точність відповіді, гарантуючи, що користувачі отримують більш відповідні результати для своїх запитів. Це вдосконалення має вирішальне значення для програм, які покладаються на точний пошук інформації.

    3. Спрощена обробка та векторизація зображень

    Вбудовані інструменти, такі як моделі вбудовування Microsoft Azure AI Vision і Azure OpenAI Service, спрощують обробку та векторизацію зображень, спрощуючи процес пошуку візуальних даних .

    4. Інтеграція з Microsoft Fabric

    Пряма інтеграція даних від Microsoft Fabric до AI Search через OneLake підвищує ефективність обробки та пошуку даних, полегшуючи розробникам використання наявних джерел даних .

    5. Генеративна система запитів

    Було представлено механізм генеративних запитів, оптимізований для продуктивності Retrieval-Augmented Generation (RAG). Ця функція включає можливості перезапису запитів, які дозволяють перетворювати запити на кілька варіантів, значно покращуючи запам’ятовування та забезпечуючи вичерпні результати пошуку .

    Ці вдосконалення спільно спрямовані на підвищення релевантності, точності та ефективності функцій пошуку в програмах Azure, задовольняючи широкий спектр потреб користувачів у різних сферах.

  • Windows Server 2025 з можливістю оплати у міру використання

    Windows Server 2025 представляє  опцію ліцензування з оплатою за використання  , що дозволяє організаціям оплачувати свої ліцензії на Windows Server на основі фактичного використання, а не попередніх витрат. Ця модель особливо корисна для підприємств, які мають коливання робочого навантаження та віддають перевагу гнучкішому підходу до бюджету.

    Огляд ліцензування Pay-as-You-Go

    Варіант оплати за використання для Windows Server 2025 призначений для керування та виставлення рахунків через  Azure , використовуючи  Azure Arc  для контролю корпоративних робочих навантажень на різних платформах. Ця модель на основі підписки має кілька переваг:

    • Гнучкість : організації можуть збільшити або зменшити потужність свого сервера відповідно до попиту, що ідеально підходить для сезонних сплесків активності.
    • Управління витратами : сплачуючи щомісяця залежно від використання, компанії можуть уникнути фінансового тягаря придбання ліцензій наперед, полегшуючи керування грошовими потоками.
    • Інтеграція з Azure : модель забезпечує бездоганну інтеграцію зі службами Azure, розширюючи можливості хмари та гібридні розгортання.

    Відомості про ліцензування

    Видання доступні

    Windows Server 2025 буде доступний у кількох версіях, кожна з яких адаптована до різних організаційних потреб:

    • Версія Datacenter : найкраще підходить для високовіртуалізованих середовищ і хмарних інфраструктур, пропонуючи такі функції, як необмежена кількість операційних систем (ОС) і переваги гібриду Azure.
    • Стандартний випуск : призначений для фізичних або мінімально віртуалізованих середовищ, надає основні функції Windows Server з обмеженнями на операційні середовища.
    • Essentials Edition : призначено для малих підприємств із до 25 користувачів і 50 пристроями, для яких не потрібні ліцензії клієнтського доступу (CAL).

    Структура ціноутворення

    Нижче наведено структуру ціноутворення для опції оплати за використання:

    • У перший рік вартість становить приблизно  61 долар США за пристрій на рік .
    • За другий рік ця ціна подвоюється приблизно до  122 доларів США , а в наступні роки очікується подальше зростання

    Важливе

    1. Вимоги до інсталяції : опція оплати за використання доступна лише під час інсталяції з роздрібної копії Windows Server 2025. Її не можна використовувати з оціночними або корпоративними версіями ліцензії.
    2. Безперервність виставлення рахунків : якщо пристрій вимкнуто або деініціалізовано, не вимкнувши платіжну систему оплати в Azure, стягнення плати триватиме, доки виставлення рахунків не буде явно припинено
    3. Вимоги щодо підписки Azure : щоб використовувати модель оплати за використання, організації повинні мати активну підписку на Azure та налаштувати свої установки Windows Server для підключення до Azure Arc під час налаштування
    4. Потрібні роз’яснення щодо ліцензування : досі існують неясності щодо того, як ліцензування застосовуватиметься за цією моделлю, зокрема щодо ліцензування на основі ядра та того, чи варіюватимуться витрати залежно від випуску. Організаціям рекомендується уважно стежити за оновленнями цих умов в офіційній документації Microsoft

    Висновок

    Запровадження розрахункової оплати для Windows Server 2025 означає значні зміни в тому, як організації можуть керувати своїми витратами на ІТ. Використовуючи Azure Arc і модель на основі підписки, компанії можуть досягти більшої гнучкості та ефективності стратегій керування серверами. Проте потенційні користувачі повинні залишатися пильними щодо розуміння конкретних умов, пов’язаних із цим новим підходом до ліцензування.

  • Ключові оновлення Azure від Ignite 2024

    Microsoft Ignite 2024 оприлюднив серію важливих оновлень та інновацій у Azure, наголошуючи на прогресі в AI, інфраструктурі, безпеці та гібридних робочих рішеннях. Ось основні моменти події:

    Інновації Azure AI

    Azure AI Foundry:  ця нова платформа служить комплексним центром для керування проектами ШІ, дозволяючи ІТ-адміністраторам надавати ресурси, а розробникам – безперешкодний доступ до можливостей ШІ. Ключові особливості:

    • Покращено налаштування моделі завдяки новій співпраці
    • Розширений каталог моделей Azure AI із моделями партнерів
    • Azure AI Search тепер включає генеративний механізм запитів для покращених можливостей пошуку
    • Впровадження Azure AI Content Understanding для отримання інформації з мультимодальних даних (документів, зображень тощо)

    Удосконалення когнітивних служб:  представлено нові API для покращення служб перетворення мовлення в текст, перетворення тексту в мовлення та перекладу, покращуючи інтеграцію розширених можливостей ШІ в програми

    Оновлення інфраструктури

    Azure Local:  ця функція дозволяє службам Azure запускати локальне обладнання, задовольняючи галузі з суворими вимогами до локальності даних. Контейнерні програми Azure:  тепер платформа підтримує безсерверні графічні процесори та динамічні сеанси, що дозволяє ефективно обробляти робочі навантаження з інтенсивним використанням GPU, як-от навчання ШІ. Додаткові функції включають:

    • Приватні кінцеві точки для безпечних з’єднань
    • Маршрутизація трафіку програми на основі шляху
    • Варіанти планового обслуговування для мінімізації часу простою

    Покращення безпеки

    Microsoft Security Exposure Management:  цей інструмент спрямований на виявлення вразливостей у сучасних інфраструктурах, надаючи:

    • Постійна видимість поверхонь атаки
    • Аналіз шляху атаки для визначення пріоритетів ризиків
    • Уніфікована статистика впливу для ефективних показників

    Нові інтеграції з Microsoft Defender покращують можливості виявлення загроз

    Гібридні робочі рішення

    Оновлення Windows 365:  для підтримки гібридних робочих середовищ було внесено значні покращення:

    • Windows 365 Frontline:  представляє «спільний режим» для швидкого доступу на спільних пристроях.
    • Windows 365 Link:  новий легкий пристрій, призначений для безпечного доступу до персональних хмарних ПК.
    • Розширені можливості віртуального робочого столу Azure включають спрощені інструменти розгортання та кращу інтеграцію доставки додатків

    Вплив на бізнес

    Ці оновлення мають на меті розширити можливості організацій:

    • Спрощення впровадження та розгортання ШІ
    • Підвищення гнучкості інфраструктури та управління безпекою
    • Розширення можливостей для гібридних робочих середовищ
    • Оптимізація процесів аналізу даних

    Підсумовуючи, Ignite 2024 позиціонує Microsoft Azure як лідера хмарних інновацій, зокрема завдяки зосередженню на вдосконаленні штучного інтелекту та покращених заходах безпеки. Ці розробки мають змінити спосіб роботи компаній у все більш цифровому середовищі.

  • У темі WPLMS WordPress виявлено критичну вразливість

    У темі WPLMS Learning Management System (LMS)  для WordPress виявлено  критичну вразливість безпеки, позначену як  CVE-2024-10470 . Ця вада дозволяє неавтентифікованим зловмисникам читати та видаляти довільні файли на сервері через недостатню перевірку шляху до файлу в певних функціях, а саме   та  . Уразливість присутня в усіх версіях теми до  4.962 включно , і вона має  оцінку CVSS 9,8 , що вказує на критичний рівень серйозності.readfileunlink

    Деталі вразливості

    • Тип : Обхід шляху (CWE-22)
    • Постраждалі версії : усі версії <= 4.962
    • Рівень серйозності : критичний (CVSS 9.8)
    • Вплив : уразливість дозволяє зловмисникам потенційно видаляти важливі файли, такі як  wp-config.php, що може призвести до неавторизованого доступу та повного контролю над сервером, включаючи віддалене виконання коду (RCE).

    Механізм експлуатації

    Цією вразливістю можна скористатися без автентифікації, тобто зловмисникам не потрібні дійсні облікові дані для здійснення атак. Вони можуть надсилати створені HTTP-запити, націлені на певні параметри теми WPLMS, наприклад  download_export_zip, для керування функціями обробки файлів і доступу до конфіденційних файлів на сервері. Наприклад, потенційний експлойт може виглядати так:

    POST /wp-content/themes/wplms/setup/installer/envato-setup-export.php HTTP/1.1 Host: [Target-IP] Content-Type: application/x-www-form-urlencoded download_export_zip=1&zip_file=.htaccess

    Цей запит може дозволити зловмисникам прочитати або видалити ключові конфігураційні файли, суттєво поставивши під загрозу безпеку уражених інсталяцій WordPress

    Заходи пом’якшення

    Щоб усунути цю вразливість, користувачам теми WPLMS настійно рекомендується вжити таких дій:

    • Негайно оновити : Оновіть до версії  4.963  або новішої, яка містить виправлення для цієї вразливості.
    • Деактивуйте тему : якщо негайне оновлення неможливе, подумайте про тимчасову деактивацію теми WPLMS, доки не буде застосовано виправлення.
    • Застосуйте жорсткий контроль доступу : переконайтеся, що конфіденційні файли, як-от,  wp-config.php мають обмежені дозволи, щоб запобігти несанкціонованому доступу.
    • Регулярне резервне копіювання : регулярно створюйте резервні копії ваших файлів і баз даних WordPress, щоб полегшити відновлення в разі атаки.
    • Використовуйте інструменти безпеки : розгляньте можливість розгортання брандмауера веб-додатків (WAF) і інструментів моніторингу цілісності файлів для виявлення та блокування зловмисних запитів, спрямованих на цю вразливість.

    Висновок

    Виявлення CVE-2024-10470 становить серйозну загрозу для тисяч веб-сайтів, які використовують тему WPLMS. Адміністратори повинні діяти швидко, щоб захистити свої системи, оновлюючи їхні теми та впроваджуючи рекомендовані методи безпеки. Невиконання цього може призвести до несанкціонованого доступу, втрати даних або повного зламу сайту.

  • Як технічно підготувати інтернет-магазин до чорної п’ятниці

    Щоб ефективно підготувати свій інтернет-магазин до Чорної п’ятниці, необхідна комплексна стратегія, орієнтована на технічну готовність, досвід і маркетинг. Ось основні кроки, які вам слід зробити:

    Технічна підготовка

    1. Проведіть  аудит продуктивності :

    • Оптимізація швидкості сайту:   забезпечте швидке завантаження вашого сайту. Цього можна досягти стисненням зображень, мінімізацією CSS та JavaScript та використанням кешування браузера. Такі інструменти, як Google PageSpeed ​​Insights, можуть допомогти визначити області для покращення.
    • Тестування навантаження :   Моделюйте сценарії з високим трафіком, використовуючи такі інструменти як Apache JMeter або Locust, щоб визначити потенційні вузькі місця у вашій системі. Прагніть подвоїти торішній піковий трафік у ваших тестах, щоб переконатися, що ваша інфраструктура може впоратися зі сплеском
    • Автомаштабування:   якщо ваша платформа електронної комерції підтримує це, увімкніть автомасштабування для автоматичного регулювання ресурсів залежно від попиту. Це допомагає підтримувати продуктивність під час піків трафіку

    2. Оптимізація процесу оформлення замовлення:

    • Оптимізація оформлення замовлення:  мінімізуйте кількість кроків у процесі оформлення замовлення та запропонуйте варіанти оформлення замовлення користувачам. Переконайтеся, що доступні кілька способів оплати, щоб задовольнити переваги клієнтів
    • Моніторинг у реальному часі:   налаштуйте інструменти моніторингу для відстеження продуктивності сайту та оповіщення про проблеми, такі як повільний час завантаження або збої. Це дозволяє швидко реагувати на будь-які проблеми, що виникають у години пік покупок.

    3. Управління запасами:

    • Рівні запасів:   Аналізуйте історичні дані про продаж, щоб точно прогнозувати попит. Співпрацюйте з постачальниками, щоб забезпечити достатній рівень запасів, розміщуючи більші замовлення заздалегідь, щоб пом’якшити збої в ланцюжку поставок
    • Уникайте ситуацій відсутності товару на складі:   впроваджуйте системи управління запасами, які надають оновлення рівня запасів у режимі реального часу, щоб не розчаровувати клієнтів повідомлення про відсутність товару на складі.

    Поліпшення досвіду користувача

    1. Оптимізація для мобільних пристроїв:

    • Переконайтеся, що ваш сайт зручний для мобільних пристроїв, оскільки багато покупців використовуватимуть свої телефони. Протестуйте навігацію, час завантаження та процеси оформлення замовлення на мобільних пристроях

    2. Персоналізація:

    • Використовуйте аналітику даних для надання досвіду покупок. Впроваджуйте рекомендації щодо продуктів на основі штучного інтелекту та цільові кампанії електронною поштою на основі поведінки та уподобань користувачів.

    Маркетингові стратегії

    1. Створіть терміновість:

    • Використовуйте таймери зворотного відліку для обмежених за часом пропозицій та відображайте рівень запасів у реальному часі, щоб стимулювати швидке прийняття рішень про покупку.

    2. Використовуйте соціальні мережі:

    • Використовуйте такі платформи, як Instagram та TikTok, для можливостей соціальної комерції. Створюйте привабливий контент, який залучає трафік у ваш магазин за допомогою постів, в яких можна робити покупки, та партнерств із впливовими особами

    3. Кампанії електронною поштою:

    • Запустіть цільові кампанії електронною поштою перед Чорною п’ятницею, виділяючи спеціальні пропозиції та акції. Використовуйте сегментацію, щоб адаптувати повідомлення для різних груп клієнтів

    Постпідготовчі кроки

    • Резервні плани:   розробте плани дій у разі технічних збоїв, включаючи створення спеціальної групи підтримки, готової оперативно вирішувати проблеми.
    • Безперервний моніторинг:   після впровадження цих стратегій уважно стежте за ефективністю сайту під час Чорної п’ятниці, щоб вносити необхідні корективи в режимі реального часу.

    Зосередившись на цих галузях – технічній готовності, користувальницькому досвіді та ефективному маркетингу – ви можете значно підвищити продуктивність свого інтернет-магазину під час розпродажів у Чорну п’ятницю, максимально збільшуючи можливості продажу та забезпечуючи при цьому безперебійне обслуговування клієнтів.

    Потрібна допомога звертайтесь до office@itfb.com.ua

  • Рекомендації для налаштування політик умовного доступу

    Щоб ефективно налаштувати політику умовного доступу (CA) у Microsoft Entra ID, адміністратори повинні дотримуватися найкращих практик, які покращують безпеку, забезпечуючи зручність використання. Ось основні рекомендації:

    Найкращі методи налаштування політик умовного доступу

    1. Визначте чіткі цілі

    • Визначте, що ви прагнете захистити, наприклад конфіденційні дані чи критичні програми.
    • Проведіть оцінку ризиків, щоб виявити вразливі місця та визначити пріоритетність ресурсів на основі їхньої чутливості та впливу на бізнес.

    2. Розробіть матрицю аудиторії

    • Створіть матрицю аудиторії, щоб класифікувати користувачів за ролями та обов’язками в організації.
    • Це допомагає адаптувати політики до конкретних груп користувачів, спрощуючи керування політиками та зменшуючи надмірність.

    3. Використовуйте багатофакторну автентифікацію (MFA)

    • Вимагати MFA для всіх користувачів, які отримують доступ до конфіденційних ресурсів, особливо з несумісних або незнайомих пристроїв.
    • Впровадження MFA може запобігти до 99,9% зломів облікових записів, значно підвищуючи безпеку.

    4. Впроваджуйте політику, що ґрунтується на ризиках

    • Використовуйте політики умовного доступу на основі ризиків, які налаштовують засоби керування доступом на основі таких факторів, як місцезнаходження користувача, стан пристрою та шаблони поведінки.
    • Цей адаптивний підхід підвищує безпеку без надмірного обмеження продуктивності користувача.

    5. Встановіть угоду про найменування

    • Розробіть послідовну угоду про найменування для політик, щоб спростити ідентифікацію та усунення несправностей.
    • Наприклад, додайте до політики літери, що вказують на її призначення (наприклад, «P» для привілейованих облікових записів).

    6. Уникайте занадто детальної політики

    • Створіть широкі політики, а не дуже конкретні, щоб мінімізувати прогалини в охопленні.
    • Пам’ятайте, що умовний доступ оцінює лише перші 195 політик для користувача, тому меншою кількістю чітко визначених політик легше керувати.

    7. Класифікуйте програми

    • Класифікуйте програми на основі їх впливу на бізнес і конфіденційності даних, до яких здійснюється доступ.
    • Переконайтеся, що на кожну програму поширюється принаймні одна політика умовного доступу, щоб забезпечити повне покриття безпеки.

    8. Перевірте політику перед застосуванням

    • Використовуйте інструмент «Що, якщо» в Microsoft Entra ID, щоб симулювати ефекти політики перед їх застосуванням.
    • Запустіть нові політики в режимі лише звітів, щоб відстежувати їхній вплив на користувачів, не вводячи їх у дію негайно.

    9. Включіть рахунки розбитого скла

    • Створіть облікові записи екстреного доступу (облікові записи розбитого скла), які виключені з усіх політик умовного доступу.
    • Це запобігає блокуванню доступу адміністраторів до системи через занадто обмежувальні політики.

    10. Регулярно переглядайте та оновлюйте Політики

    • Постійно відстежуйте та коригуйте політики умовного доступу на основі нових загроз і організаційних змін.
    • Плануйте регулярні перегляди (наприклад, щокварталу), щоб переконатися, що політика залишається ефективною та актуальною.

    Дотримуючись цих найкращих практик, адміністратори можуть створювати надійні політики умовного доступу, які захищають організаційні ресурси, зберігаючи при цьому доступність і продуктивність для користувачів.

  • Які кроки повинні зробити адміністратори, щоб підготуватися до вимоги MFA

    Щоб підготуватися до майбутньої вимоги щодо обов’язкової багатофакторної автентифікації (MFA) для входу в Azure, адміністратори повинні вжити кількох профілактичних кроків, щоб забезпечити плавний перехід і підтримувати безпеку в усіх середовищах. Застосування почнеться  15 жовтня 2024 року для порталу Azure, центру адміністрування Microsoft Entra та центру адміністрування Microsoft Intune, а додаткові інструменти будуть включені на початку 2025 року.

    Кроки для адміністраторів, щоб підготуватися до MFA

    1. Перевірте поточні параметри MFA:

    • Перевірте, чи  ввімкнено параметри безпеки за замовчуванням  або чи використовуєте ви  політики умовного доступу  у клієнті Microsoft Entra. Це допоможе оцінити ваші поточні налаштування MFA.

    2. Визначте постраждалі облікові записи користувачів:

    • Створіть звіт про всі облікові записи користувачів, які отримували доступ до порталу Azure, центру адміністрування Microsoft Entra або центру адміністрування Microsoft Intune за останні 90 днів. Це можна зробити за допомогою сценаріїв PowerShell або книги «Прогалини багатофакторної автентифікації», наданої Microsoft

    3. Виберіть Методи автентифікації:

    • Виберіть відповідні методи автентифікації для ідентифікованих облікових записів користувачів. Подумайте про застосування більш безпечних опцій, таких як  ключі безпеки FIDO2  або  автентифікація на основі сертифіката

    4. Запровадження політики умовного доступу:

    • Створюйте та запроваджуйте політики умовного доступу, які вимагають MFA для користувачів, які отримують доступ до критично важливих служб. Ви можете почати в режимі лише звітів, щоб відстежувати потенційні наслідки перед повним застосуванням

    5. Увімкніть MFA для всіх користувачів:

    • Переконайтеся, що MFA застосовується для всіх облікових записів користувачів, які отримують доступ до порталу Azure та інших відповідних програм. Це стосується як звичайних користувачів, так і облікових записів екстреного доступу (раніше відомих як облікові записи розбитого скла), які також мають відповідати вимогам МЗС

    6. Повідомте про зміни користувачам:

    • Повідомте всіх користувачів про майбутні зміни та надайте вказівки щодо налаштування їхніх методів MFA. Використовуйте сповіщення від Microsoft, а також внутрішній зв’язок, щоб тримати всіх в курсі подій

    7. Контролюйте та регулюйте:

    • Після впровадження цих змін постійно відстежуйте спроби входу та відгуки користувачів, щоб виявити будь-які проблеми чи прогалини в охопленні, які можуть виникнути під час переходу.

    Дотримуючись цих кроків, адміністратори можуть ефективно підготувати свої організації до обов’язкової вимоги MFA, підвищуючи безпеку та мінімізуючи збої в роботі.

  • Нова безкоштовна пропозиція бази даних Azure SQL тепер доступна для всіх підписок

    Нова безкоштовна пропозиція бази даних Azure SQL тепер доступна для всіх підписок

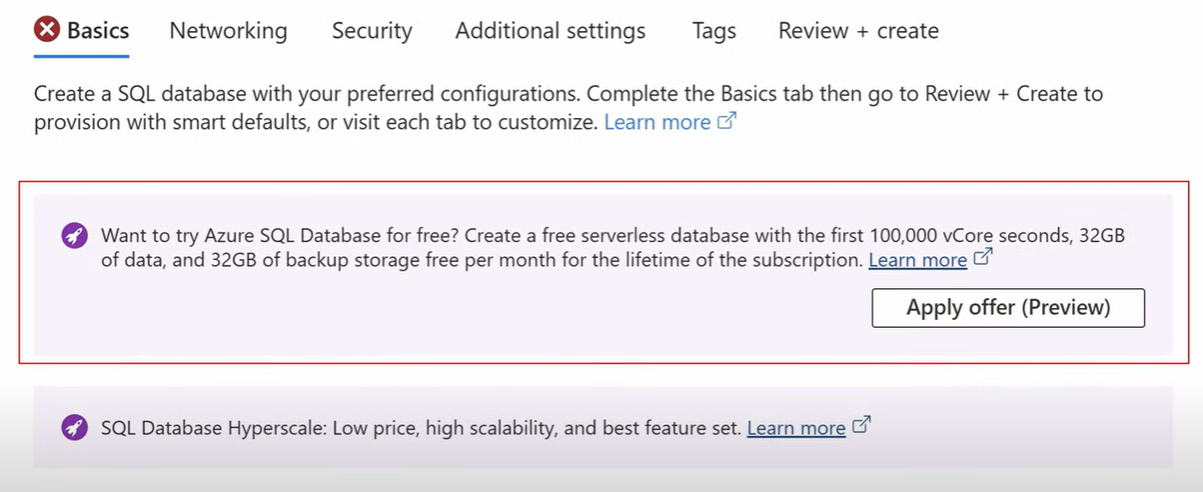
    Нещодавно Microsoft запустила   нову безкоштовну пропозицію   для Azure SQL Database, яка тепер доступна для всіх типів підписок Azure. Ця ініціатива дозволяє користувачам отримувати доступ до   32 ГБ універсальної, безсерверної бази даних Azure SQL   зі   100 000 секунд обчислень vCore   безкоштовно кожен місяць. Ця пропозиція призначена для підтримки різних варіантів використання, включаючи вивчення SQL, розробку програм та проведення проектів з перевірки концепції.

    Деталі пропозиції

    • Сховище  : 32 ГБ пам’яті.
    • Резервне сховище  : додаткові 32 ГБ для резервних копій.
    • Обчислення  : 100 000 секунд vCore на місяць.
    • Тривалість  : Безкоштовний обсяг щомісячно продовжується протягом   усього терміну дії вашої підписки  , що робить його придатним для поточних проектів без додаткових витрат.
    • Доступність  : пропозиція дійсна для однієї бази даних на підписку Azure і застосовується до різних моделей підписки, включаючи оплату в міру використання та корпоративні угоди.

    Сценарії використання

    Особливості нової пропозиції:

    • Автоматична пауза  : база даних буде призупинена до початку наступного місяця, протягом якого вона буде недоступна.
    • Продовжити  : користувачі можуть продовжити використання бази даних за межами безкоштовних лімітів за додаткову плату. Ця опція дозволяє масштабувати її до більших конфігурацій у міру потреби.

    Як використовувати

    Щоб скористатися цією пропозицією, користувачі можуть перейти на портал Azure, створити нову базу даних SQL та застосувати безкоштовну пропозицію за допомогою помітного банера на сторінці створення. Ця ініціатива замінює стару пропозицію, яка пропонувала менший обсяг сховища та обчислювальних потужностей, тим самим розширюючи можливості доступні користувачам, які бажають вивчити базу даних SQL Azure без фінансових зобов’язань.

  • Як встановити та використовувати Velero у кластері Kubernetes

    Як встановити та використовувати Velero у кластері Kubernetes

    Velero – це інструмент із відкритим вихідним кодом, призначений для резервного копіювання, відновлення та міграції кластерів Kubernetes. Він дозволяє вам створювати резервні копії ресурсів кластера та постійних томів, забезпечуючи захист даних та аварійне відновлення. Ось повний посібник з встановлення та використання Velero у вашому кластері Kubernetes.

    Передумови

    Перед установкою Velero переконайтеся, що у вас є таке:

    • Кластер Kubernetes, який працює під керуванням версії 1.16 або пізнішої.
    • Доступ до сервісу зберігання об’єктів (наприклад, AWS S3, Google Cloud Storage), де зберігатимуться резервні копії.
    • kubectl встановлений на локальному комп’ютері для виконання команд.

    Етапи встановлення

    1. Встановіть інтерфейс командного рядка Velero.

    Спершу вам необхідно встановити Velero CLI на локальний комп’ютер.

    • Для macOS :
    • Для Linux  :
      Завантажте останню версію з GitHub:

      wget https: //github.com/vmware-tanzu/velero/releases/download/vX.XX/velero-vX.XX-linux-amd64.tar.gz tar -xvf velero-vX.XX-linux-amd64.tar .gz sudo mv velero /usr/local/bin/

    2. Створіть простір імен для Velero

    Створіть простір імен у кластері Kubernetes, де буде встановлено Velero:

    kubectl create namespace velero

    3. Встановіть Velero на кластер

    Ви можете встановити Velero за допомогою CLI або Helm. Ось як це зробити за допомогою CLI:

    • Використання CLI  :
      замініть   <BUCKET_NAME>,   <REGION>, і   <SECRET_FILE> вашими конкретними значеннями:

      velero install \ --provider aws \ --bucket <BUCKET_NAME> \ --secret-file <SECRET_FILE> \ --region <REGION> \ --use-volume-snapshots=false \ --backup-location-config region=<REGION>
    • Використання Helm   (за бажанням):
      Спочатку додайте репозиторій чартів Helm:

      helm repo add vmware-tanzu https://vmware-tanzu.github.io/helm-charts

      Потім встановіть Sailboat:

      helm install velero vmware-tanzu/velero --namespace velero --set configuration.provider=aws --set configuration.backupStorageLocation.name=aws --set configuration.backupStorageLocation.bucket=<BUCKET_NAME> --set configuration.backupStorageLocation.config.region=<REGION>

    Використання Velero для резервного копіювання

    1. Створіть резервну копію

    Щоб створити резервну копію всього кластера Kubernetes, виконайте:

    velero backup create <BACKUP_NAME>

    Ви також можете вказати місця імен або ресурси, якщо хочете створити резервну копію тільки певних частин вашого кластера.

    2. Планування резервного копіювання

    Velero дозволяє автоматизувати резервне копіювання за допомогою розкладу. Ви можете створити заплановане резервне копіювання за допомогою синтаксису cron:

    velero schedule create <SCHEDULE_NAME> --schedule="0 */6 * * *"

    У цьому прикладі резервна копія створюється кожні шість годин.

    Відновлення із резервних копій

    1. Відновлення резервної копії

    Для відновлення з резервної копії використовуйте таку команду:

    velero restore create --from-backup <BACKUP_NAME>

    2. Перевірка відновлення

    Після відновлення перевірте, чи ваші ресурси повернулися на місце, використовуючи:

    kubectl get all -n <NAMESPACE>

    Висновок

    Velero надає надійне рішення для резервного копіювання та відновлення кластерів Kubernetes. Виконуючи ці кроки, ви можете гарантувати, що ваші програми та дані захищені від втрат чи катастрофічних сценаріїв. Регулярно тестуйте ваші процеси резервного копіювання та відновлення, щоб підтвердити їхню ефективність у реальних ситуаціях.