Категорія: Uncategorized

  • CVE-2024-5326 WordPress Post Grid Gutenberg і PostX = 4.1.2: Комплексний аналіз

    Огляд уразливості

    CVE-2024-5326 — це нещодавно виявлена вразливість безпеки, що впливає на плагін WordPress Post Grid Gutenberg і PostX версії 4.1.2. Цей плагін широко використовується адміністраторами сайтів WordPress для створення динамічних, візуально привабливих сіток і макетів постів за допомогою редактора Gutenberg. Уразливість представляє значні ризики безпеки, потенційно дозволяючи несанкціонований доступ і маніпуляції з сайтами WordPress, що використовують цей плагін.

    Важливість усунення уразливості

    Уразливості безпеки у широко використовуваних плагінах, таких як Post Grid Gutenberg і PostX, можуть мати широкі наслідки, впливаючи на тисячі сайтів по всьому світу. Негайне усунення цих уразливостей має вирішальне значення для підтримання цілісності та безпеки постраждалих сайтів, захисту даних користувачів та запобігання потенційним атакам, які можуть призвести до серйозних порушень.

    Технічні характеристики

    Деталі уразливості

    CVE-2024-5326 використовує слабкість у коді плагіна, особливо у його обробці користувацького введення. Уразливість дозволяє зловмисникам виконувати довільний код або впроваджувати шкідливі скрипти завдяки неправильній перевірці та очищенню вхідних даних.

    Вразливі версії

    Уразливість впливає на версію Post Grid Gutenberg і PostX 4.1.2. Користувачам цієї версії необхідно якнайшвидше оновитися до виправленого релізу для зменшення потенційних ризиків.

    Застосування

    Використання на сайтах WordPress

    Плагін Post Grid Gutenberg і PostX часто використовується адміністраторами сайтів WordPress для створення та управління користувацькими сітками постів. Ці сітки покращують візуальну привабливість та організацію контенту, забезпечуючи більш привабливий користувацький досвід.

    Важливість для управління контентом

    Функціональність плагіна є ключовою для сайтів з великим обсягом контенту, включаючи блоги, новинні сайти та платформи електронної комерції, де організоване представлення постів і продуктів значно впливає на залученість користувачів і навігацію.

    Переваги

    Покращене представлення контенту

    Post Grid Gutenberg і PostX пропонує розширені параметри налаштування для представлення контенту у вигляді сіток, що полегшує відвідувачам пошук і взаємодію з вмістом сайту.

    Використання користувачами

    За допомогою цього плагіна адміністратори сайтів можуть покращити загальний користувацький досвід, що призводить до збільшення утримання відвідувачів і підвищення рівня залученості.

    Проблеми та обмеження

    Ризики безпеки

    Як показано на прикладі CVE-2024-5326, уразливості у плагінах можуть представляти серйозні ризики. Регулярні оновлення та моніторинг повідомлень про безпеку є необхідними для підтримання цілісності сайту.

    Проблеми сумісності

    Оновлення плагіна або ядра WordPress можуть іноді призводити до проблем сумісності, що вимагають від адміністраторів сайтів ретельного тестування перед впровадженням.

    Останні інновації

    Нещодавні оновлення та патчі

    Після виявлення CVE-2024-5326 розробники випустили патчі для усунення уразливості. Користувачам рекомендується негайно оновитися до останньої версії.

    Нові функції та покращення

    Нещодавні оновлення плагіна представили нові параметри налаштування та покращення продуктивності, що підвищує його функціональність та зручність використання.

    Перспективи на майбутнє

    Прогнозовані розробки

    Майбутні розробки плагіна Post Grid Gutenberg і PostX, ймовірно, будуть зосереджені на покращенні функцій безпеки, розширенні параметрів налаштування та покращенні продуктивності для кращого задоволення потреб адміністраторів сайтів WordPress.

    Потенційні інновації

    Інновації можуть включати інтеграцію з іншими популярними плагінами WordPress, покращену сумісність з різними темами та розширені аналітичні можливості для відстеження залученості користувачів з сітками постів.

    Порівняльний аналіз

    Порівняння з іншими плагінами

    Порівняно з аналогічними плагінами, Post Grid Gutenberg і PostX пропонує широкий набір функцій для створення динамічних сіток постів. Однак його уразливості, як показано на прикладі CVE-2024-5326, підкреслюють важливість вибору плагінів з сильним акцентом на безпеку та регулярні оновлення.

    Сильні та слабкі сторони

    Хоча плагін відзначається в налаштуванні та покращенні користувацького досвіду, його уразливість до загроз безпеки є помітним недоліком, який користувачі повинні усувати за допомогою своєчасних оновлень та моніторингу.

    Керівництва та навчальні посібники

    Покрокове керівництво з використання

    1. Встановлення та активація: Завантажте плагін Post Grid Gutenberg і PostX з репозиторію WordPress та активуйте його через панель управління WordPress.
    2. Створення сітки постів: Використовуйте редактор Gutenberg для додавання блоку Post Grid, налаштування параметрів та вибору постів для відображення.
    3. Параметри налаштування: Досліджуйте різні параметри налаштування, щоб адаптувати сітку постів до дизайну та макету вашого сайту.
    4. Моніторинг та оновлення: Регулярно перевіряйте наявність оновлень та застосовуйте їх своєчасно для забезпечення безпеки та функціональності.

    Висновок

    Підсумок і майбутні наслідки

    Уразливість CVE-2024-5326 підкреслює критичну важливість підтримання надійних практик безпеки для плагінів WordPress. Хоча плагін Post Grid Gutenberg і PostX пропонує значні переваги для представлення контенту та покращення користувацького досвіду, адміністратори сайтів повинні залишатися пильними, застосовуючи оновлення та моніторячи повідомлення про безпеку.

    Що робити

    Адміністраторам сайтів, які використовують плагін Post Grid Gutenberg і PostX, слід негайно оновитися до останньої версії для зменшення ризиків, пов’язаних з CVE-2024-5326. Бути в курсі оновлень безпеки та найкращих практик необхідно для підтримання цілісності та безпеки сайтів WordPress.


  • ЧАС ВІДПОВІДІ СЕРВЕРУ (TTFB): КЛЮЧ ДО ШВИДШОГО САЙТУ

    Коли ви нетерпляче чекаєте завантаження сайту, ви не самотні. Ця початкова затримка часто пов’язана з ключовим показником, називаним Time to First Byte (TTFB). Але що ж таке TTFB і чому він так важливий для продуктивності вашого сайту?

    Що таке TTFB?

    TTFB, або Time to First Byte, вимірює час, необхідний для отримання браузером користувача першого байта даних від сервера після відправлення HTTP-запиту. Це важлива частина загального часу завантаження сайту, що фіксує період від початкового запиту до моменту, коли сервер починає відправляти дані назад.

    Компоненти TTFB

    1. Час відправлення запиту: Час, необхідний для відправлення браузером запиту на сервер.
    2. Час обробки сервера: Час, який сервер витрачає на обробку запиту та підготовку відповіді.
    3. Час передачі відповіді: Час, необхідний для доставки першого байта відповіді назад у браузер користувача.

    Чому TTFB важливий

    Вплив на користувацький досвід

    Користувачі очікують швидкі та відгукові сайти. Високий TTFB може призвести до розчаровуючих затримок, змушуючи відвідувачів залишати ваш сайт. У сучасному швидкому цифровому світі кожна мілісекунда має значення.

    Вплив на SEO-рейтинги

    Пошукові системи, такі як Google, використовують швидкість завантаження сторінки як фактор ранжування. Нижчий TTFB може покращити SEO-показники вашого сайту, роблячи його більш ймовірним для появи вище в результатах пошуку.

    Як вимірюється TTFB

    Інструменти для вимірювання TTFB

    Існує кілька інструментів для вимірювання TTFB, включаючи:

    • Google PageSpeed Insights
    • GTmetrix
    • WebPageTest
    • Chrome DevTools

    Інтерпретація результатів TTFB

    Під час запуску цих інструментів ви отримаєте значення TTFB, зазвичай вимірюване в мілісекундах. Нижчі значення вказують на кращу продуктивність. Зазвичай TTFB менше 200 мс вважається хорошим.

    Фактори, що впливають на TTFB

    Продуктивність сервера

    Повільний сервер може значно збільшити TTFB. Це включає як апаратні можливості, так і програмну ефективність.

    Мережеві затримки

    Відстань між сервером і браузером користувача може викликати затримки. Чим більша відстань, тим вище затримка.

    Час розв’язання DNS

    Перш ніж браузер зможе відправити запит на сервер, він повинен розв’язати доменне ім’я в IP-адресу. Повільне розв’язання DNS може додати до TTFB.

    Обробка на стороні сервера

    Ефективність обробки запиту сервером впливає на TTFB. Складні операції або неефективний код можуть сповільнити цей процес.

    Покращення продуктивності сервера

    Оновлення апаратного забезпечення сервера

    Інвестиції в краще апаратне забезпечення можуть покращити час відповіді сервера. Швидші процесори, більше оперативної пам’яті та твердотільні накопичувачі (SSD) можуть зробити різницю.

    Оптимізація серверного програмного забезпечення

    Переконайтеся, що ваше серверне програмне забезпечення оновлено та налаштовано для оптимальної продуктивності. Це включає серверне програмне забезпечення, таке як Apache або Nginx.

    Вибір відповідного хостинг-провайдера

    Не всі хостинг-провайдери рівні. Шукайте провайдерів, відомих високою продуктивністю та надійністю.

    Зменшення мережевих затримок

    Мережі доставки контенту (CDN)

    CDN розподіляють ваш контент по багатьом серверам по всьому світу, зменшуючи відстань, яку дані повинні подолати, і таким чином знижуючи затримки.

    Місцезнаходження сервера та його вплив

    Обирайте хостинг-провайдера з серверами, розташованими близько до вашої основної користувацької бази. Чим ближче сервер, тим нижча затримка.

    Оптимізація розв’язання DNS

    Використання швидших провайдерів DNS

    Деякі провайдери DNS швидші за інших. Розгляньте можливість використання провайдерів, відомих своєю швидкістю, таких як Cloudflare або Google DNS.

    Стратегії кешування DNS

    Впровадження кешування DNS може значно скоротити час розв’язання для повторних відвідувачів.

    Покращення обробки на стороні сервера

    Ефективні запити до бази даних

    Оптимізуйте ваші запити до бази даних, щоб вони виконувалися якнайшвидше. Індексація та оптимізація запитів можуть значно скоротити час обробки.

    Кешування динамічного контенту

    Використовуйте стратегії кешування для зберігання динамічно генерованого контенту, зменшуючи необхідність серверу відтворювати його для кожного запиту.

    Мінімізація часу обробки на стороні сервера

    Спрощуйте ваш серверний код, щоб мінімізувати час обробки. Це може включати рефакторинг коду, зменшення залежностей або використання більш ефективних алгоритмів.

    Приклади з реального життя

    Дослідження випадків покращення TTFB

    Деякі компанії успішно покращили свій TTFB, оптимізувавши свої сервери та використовуючи CDN. Наприклад, великий інтернет-магазин скоротив свій TTFB на 50%, що призвело до збільшення залученості користувачів та продажів.

    Поширені помилки, яких слід уникати

    Уникайте ускладнення вашої обробки на стороні сервера та переконайтеся, що ваш сервер не перевантажений занадто великою кількістю завдань. Тримайте вашу інфраструктуру простою та масштабованою.

    Постійний моніторинг TTFB

    Налаштування інструментів моніторингу

    Інструменти, такі як New Relic і Pingdom, можуть безперервно моніторити ваш TTFB, повідомляючи вас про будь-які проблеми з продуктивністю в міру їх виникнення.

    Регулярний огляд продуктивності TTFB

    Звичка регулярно переглядати ваші метрики TTFB та своєчасно усувати будь-які проблеми забезпечить оптимальну продуктивність.

    TTFB і мобільні користувачі

    Унікальні виклики для мобільної продуктивності

    Мобільні мережі можуть бути менш надійними та повільними, ніж дротові з’єднання, що робить TTFB ще більш критичним для мобільних користувачів.

    Стратегії покращення TTFB на мобільних пристроях

    Використовуйте мобільні оптимізації, такі як зменшення розміру ресурсів та використання мобільних CDN, щоб покращити продуктивність для мобільних користувачів.

    Майбутні тенденції в TTFB

    Технології, що розвиваються

    Такі технології, як HTTP/3 та edge computing, спрямовані на подальше зниження TTFB, покращуючи доставку та обробку даних.

    Прогнози покращень TTFB

    У міру розвитку інтернет-інфраструктури можна очікувати загального покращення TTFB, роблячи веб швидшим та відгуковим.

    Висновок

    TTFB — це критичний показник, який безпосередньо впливає на користувацький досвід та SEO-продуктивність. Розуміючи та оптимізуючи фактори, що впливають на TTFB, ви можете значно покращити продуктивність вашого сайту, забезпечуючи швидше та приємніше використання для ваших користувачів.

    Часті запитання (FAQ)

    Який TTFB вважається хорошим?

    TTFB менше 200 мс зазвичай вважається хорошим, але чим менше, тим краще.

    Як часто слід перевіряти TTFB?

    Регулярно! Постійний моніторинг дозволяє своєчасно виявляти та усувати проблеми.

    Чи може TTFB вплинути на SEO мого сайту?

    Безумовно. Швидший TTFB може покращити SEO-рейтинги, оскільки пошукові системи віддають перевагу швидко завантажуваним сайтам.

    Чи є TTFB єдиним показником, на який слід звертати увагу?

    Хоча це важливо, TTFB — це лише один аспект загальної продуктивності сайту. Також враховуйте такі метрики, як загальний час завантаження та First Contentful Paint (FCP).

    Як дізнатися TTFB мого сайту?

    Використовуйте інструменти, такі як Google PageSpeed Insights, GTmetrix або Chrome DevTools, щоб виміряти TTFB вашого сайту.

  • ЯК AZURE МОЖЕ ДОПОМОГТИ МАЛОМУ БІЗНЕСУ?

    У сучасному діловому світі, що швидко змінюється, технології є основою успіху, особливо для малого бізнесу. Використання правильних інструментів може стати ключовим фактором між процвітанням та виживанням. Зустрічайте Microsoft Azure – хмарну платформу, створену для підтримки бізнесу будь-якого розміру. Але як саме Azure може допомогти малому бізнесу? Давайте розберемося і розглянемо багато способів, за допомогою яких Azure може перетворити ваші операції.

    Що таке Azure?

    Microsoft Azure – це всеосяжний сервіс хмарних обчислень, створений Microsoft для створення, тестування, розгортання та керування програмами та сервісами через дата-центри, керовані Microsoft. З більш ніж 200 продуктами та хмарними сервісами Azure пропонує рішення для обчислень, аналітики, зберігання та мереж.

    Ключові особливості Azure

    • Масштабованість : Легке масштабування ресурсів залежно від попиту.
    • Безпека : Вбудовані функції безпеки для захисту даних.
    • Управління витратами : Гнучкі моделі ціноутворення, що підходять для різних бізнес-потреб.
    • Інтеграція : Безшовна інтеграція з різними програмами Microsoft та сторонніми розробниками.

    Економічна ефективність

    Однією з основних проблем для бізнесу є витрати. Модель оплати у міру використання Azure означає, що ви платите лише за те, що використовуєте, що дозволяє краще контролювати витрати.

    Модель оплати у міру використання

    Цей гнучкий підхід до ціноутворення означає, що ви можете масштабувати свої послуги залежно від потреб бізнесу без необхідності значних початкових інвестицій. Ця модель особливо корисна для малого бізнесу, який має ретельно керувати грошовими потоками.

    Масштабованість та контроль витрат

    Azure дозволяє динамічно масштабувати IT-ресурси, відповідаючи зростанню вашого бізнесу чи сезонним потребам. Така масштабованість забезпечує, що ви не сплачуєте за ресурси, які вам не потрібні.

    Приклад: Зниження витрат малого бізнесу за допомогою Azure

    Розглянемо невеликий інтернет-магазин, який зазнає сезонних сплесків трафіку. Використовуючи Azure, вони можуть масштабувати свої ресурси під час пікових періодів та зменшувати їх у непікові, значно знижуючи загальні IT-витрати.

    Підвищена безпека

    Безпека має першорядне значення, особливо для малого бізнесу, який може не мати виділеної IT-команди з безпеки. Azure надає надійну систему безпеки для захисту ваших даних та програм.

    Вбудовані функції безпеки

    Azure включає багаторівневу безпеку, що надається на рівні фізичних дата-центрів, інфраструктури та операцій. Функції, такі як Azure Security Center, допомагають відстежувати та керувати безпекою ваших ресурсів.

    Відповідність стандартам та сертифікація

    Azure відповідає широкому набору міжнародних та галузевих стандартів, включаючи GDPR, ISO 27001 та HIPAA. Ця відповідність гарантує, що ваш бізнес дотримується регуляторних вимог без додаткових витрат.

    Приклад: Захист даних клієнтів

    Уявіть невелику клініку, яка використовує Azure для зберігання медичних записів пацієнтів. З дотриманням Azure медичних регуляцій клініка може безпечно керувати даними пацієнтів, забезпечуючи конфіденційність та дотримання вимог.

    Поліпшена співпраця

    Ефективна співпраця – ключ до успіху бізнесу. Azure пропонує інструменти, які покращують командну роботу та комунікацію.

    Інструменти для командної роботи та спілкування

    Azure безшовно інтегрується з Microsoft 365, надаючи інструменти, такі як Teams, SharePoint та OneDrive для покращення співпраці. Ці інструменти забезпечують, що ваша команда може ефективно працювати разом, незалежно від їхнього розташування.

    Інтеграція з Microsoft 365

    Інтеграція з Microsoft 365 дозволяє Azure створити єдиний робочий процес, спрощуючи командам спільну роботу над проектами, обмін документами та спілкування у реальному часі.

    Приклад: Оптимізація віддаленої роботи

    Невелика маркетингова агенція, яка використовує Azure та Microsoft 365, може легко перейти на віддалену роботу. Співробітники можуть отримати доступ до файлів з будь-якої точки, спільно працювати над проектами в реальному часі і зберігати продуктивність навіть за межами офісу.

    Безперервність бізнесу

    Забезпечення безперервності бізнесу під час перебоїв має вирішальне значення. Azure надає рішення для підтримки безперебійної роботи бізнесу навіть у непередбачених ситуаціях.

    Рішення для відновлення після катастроф

    Azure пропонує комплексні рішення для відновлення після катастроф, які захищають ваші дані та програми від збоїв. Сервіси, такі як Azure Site Recovery, реплікують ваші робочі навантаження в резервне місце, забезпечуючи мінімальний час простою.

    Послуги резервного копіювання даних

    Azure Backup надає простий та економічно ефективний спосіб резервного копіювання даних та їх захисту від випадкового видалення, пошкодження та програм-вимагачів.

    Приклад: Забезпечення доступності під час катастроф

    Розглянемо невелику фінансову компанію, яка використовує Azure для IT-інфраструктури. Під час природної катастрофи вони можуть покладатися на рішення Azure для відновлення після катастроф, щоб підтримувати роботу бізнесу, мінімізуючи час простою та фінансові втрати.

    Масштабованість та гнучкість

    Масштабованість та гнучкість Azure – це справжні зміни для малого бізнесу. Ви можете масштабувати ресурси, залежно від потреб, підтримуючи зростання бізнесу.

    Масштабування ресурсів на вимогу

    Хмарні сервіси Azure дозволяють масштабувати ресурси швидко, додаючи або видаляючи їх залежно від потреб бізнесу. Ця можливість масштабування на вимогу ідеально підходить для обробки сезонних сплесків трафіку або несподіваного зростання.

    Підтримка бізнесу зростання

    У міру зростання вашого бізнесу Azure росте разом із вами. Будь то відкриття нових місць або запуск нових продуктів, Azure надає необхідні ресурси без необхідності значних капіталовкладень.

    Приклад: Масштабування стартапу за допомогою Azure

    Технологічний стартап може використовувати масштабованість Azure для підтримки швидкого зростання. Користуючись хмарними сервісами Azure, стартап може швидко масштабувати свою інфраструктуру, щоб впоратися зі зростаючим попитом користувачів, забезпечуючи плавний досвід користувача.

    Аналітика даних та інсайти

    Ухвалення рішень на основі даних є ключовим для успіху бізнесу. Azure надає потужні інструменти аналітики даних, щоб допомогти вам отримати цінні інсайти з ваших даних.

    Інструменти аналітики даних Azure

    Azure пропонує широкий спектр сервісів аналітики даних, включаючи Azure Synapse Analytics, Azure Data Lake та Power BI. Ці інструменти допомагають вам аналізувати дані та отримувати цінні інсайти.

    Можливості бізнес-аналізу

    За допомогою можливостей бізнес-аналізу Azure ви можете створювати інтерактивні звіти та панелі інструментів, які надають чітке уявлення про продуктивність вашого бізнесу, допомагаючи вам приймати обґрунтовані рішення.

    Приклад: Прийняття рішень на основі даних

    Маленький роздрібний бізнес може використовувати інструменти аналітики даних Azure для аналізу поведінки клієнтів та тенденцій продажів. Ці дані можуть інформувати стратегії маркетингу, управління запасами та покращення обслуговування клієнтів.

    Поліпшені враження клієнтів

    Azure дозволяє малим бізнесам створювати та розгортати програми, що покращують клієнтські враження, роблячи ваш бізнес більш конкурентоспроможним.

    Створення орієнтованих клієнтів додатків

    З Azure ви можете розробляти додатки, що відповідають потребам ваших клієнтів, покращуючи їхній спільний досвід з вашим брендом.

    Персоналізація та послуги ІІ

    Сервіси штучного інтелекту Azure дозволяють персоналізувати взаємодію з клієнтами. Функції, такі як Azure Cognitive Services, дозволяють впровадити чат-боти, системи рекомендацій та багато іншого.

    Приклад: Поліпшення обслуговування клієнтів

    Невеликий інтернет-магазин може використовувати сервіси ІІ Azure для розгортання чат-бота, який опрацьовує запити клієнтів цілодобово. Це покращує задоволеність клієнтів та знижує навантаження на співробітників.

    Підвищення продуктивності розробників

    Azure надає інструменти та послуги, які покращують продуктивність розробників, допомагаючи вам швидше вивести продукти на ринок.

    Інструменти та послуги для розробників

    Azure пропонує широкий спектр інструментів для розробників, включаючи Visual Studio, Azure DevOps та GitHub. Ці інструменти оптимізують процес розробки від написання коду до розгортання.

    Підтримка різних мов програмування

    Azure підтримує різні мови програмування, включаючи .NET, Java, Python та Node.js, що дозволяє розробникам працювати у своєму звичному середовищі.

    Приклад: Прискорення циклів розробки

    Стартап, який розробляє мобільний додаток, може використовувати Azure для прискорення процесу розробки. Використовуючи інтегровані інструменти та сервіси, розробники можуть швидко створювати, тестувати та розгортати програми, скорочуючи час, необхідний для досягнення ринку.

    Інтеграція з існуючими системами

    Azure забезпечує безшовну інтеграцію з вашими існуючими системами, забезпечуючи безперервність операцій та зручність використання.

    Варіанти безшовної інтеграції

    Azure надає різні методи інтеграції, включаючи API, сервіси повідомлень та конектори, що забезпечує гладку роботу з вашими існуючими програмами та даними.

    Підтримка гібридних хмарних середовищ

    Azure підтримує гібридні хмарні середовища, дозволяючи вам працювати як у хмарі, так і на місці, залежно від ваших потреб.

    Приклад: Інтеграція застарілих систем

    Невелике виробниче підприємство може використовувати Azure для інтеграції своєї застарілої системи керування ресурсами з хмарним сховищем, що дозволяє їм покращити доступ до даних та оптимізувати операційні процеси.

    Штучний інтелект та машинне навчання

    Azure надає великі можливості застосування штучного інтелекту та машинного навчання у вашому бізнесі.

    Можливості ІІ та МО в Azure

    Azure пропонує різноманітні сервіси та інструменти для створення, навчання та розгортання моделей машинного навчання та систем штучного інтелекту.

    Впровадження інтелектуальних рішень

    З Azure ви можете автоматизувати процеси, аналізувати дані та передбачати тренди, щоб приймати більш обґрунтовані рішення та підвищувати ефективність бізнесу.

    Приклад: Використання ІІ для покращення послуг

    Невелика логістична компанія може використовувати сервіси машинного навчання Azure для оптимізації маршрутів доставки, скорочуючи витрати та покращуючи час доставки для своїх клієнтів.

    Рішення для конкретних галузей

    Azure надає індивідуальні рішення спеціально розроблені для різних галузей, допомагаючи вам вирішити конкретні бізнес-завдання.

    Індивідуальні рішення для різних галузей

    Незалежно від того, в якій галузі ви працюєте – роздрібної торгівлі, охорони здоров’я, фінансів чи виробництва – Azure пропонує інструменти та послуги, розроблені з урахуванням ваших потреб.

    Приклади: Роздрібна торгівля, охорона здоров’я, фінанси

    • Роздрібна торгівля : Azure допомагає роздрібним компаніям покращувати клієнтські враження через персоналізований онлайн-досвід та управління запасами.
    • Охорона здоров’я : Azure підтримує безпечне зберігання та обробку медичних даних, а також надає інструменти для телемедицини та управління пацієнтами.
    • Фінанси : Azure забезпечує безпечні фінансові транзакції та відповідність регуляторним вимогам, допомагаючи фінансовим установам дотримуватись законів та стандартів.

    Azure Marketplace

    Azure Marketplace пропонує широкий вибір сторонніх програм та сервісів, які можуть допомогти вам задовольнити потреби вашого бізнесу.

    Огляд Azure Marketplace

    Azure Marketplace – це онлайн-магазин, що пропонує тисячі сертифікованих додатків та сервісів, що робить простим пошук та розгортання рішень, що відповідають вашим бізнес-потребам.

    Доступ до сторонніх програм та послуг

    З Azure Marketplace ви можете отримати доступ до широкого спектру інструментів від систем управління клієнтами до кібербезпеки, покращуючи можливості вашого бізнесу.

    Приклад: Пошук відповідних інструментів для бізнес-завдань

    Невелика компанія може використовувати Azure Marketplace для пошуку CRM-системи, яка інтегрується безпосередньо з їхніми існуючими інструментами, допомагаючи їм управляти клієнтськими даними та збільшувати продажі.

    Висновок

    Azure є потужною платформою хмарних обчислень, яка може значно покращити ефективність і конкурентоспроможність вашого малого бізнесу. Незалежно від того, в якій галузі ви працюєте або які у вас потреби, Azure пропонує широкий спектр інструментів та послуг, які допоможуть вам досягти ваших цілей.

    Часті питання (FAQs)

    1. Що таке Azure та як він працює? Azure – це хмарна платформа від Microsoft, що надає широкий спектр послуг для зберігання даних, обробки інформації та розгортання програм.
    2. Як Azure допомагає керувати витратами? Azure пропонує модель оплати в міру використання, яка дозволяє платити лише за ресурси, що знижує витрати для малого бізнесу.
    3. Чи може Azure покращити можливості віддаленої роботи? Так, Azure надає інструменти для віддаленої роботи та спільної роботи, такі як Microsoft Teams та SharePoint, які покращують ефективність роботи з будь-якої точки світу.
    4. Наскільки безпечним є Azure для малого бізнесу? Azure забезпечує високий рівень безпеки, включаючи вбудовані функції безпеки, відповідність міжнародним стандартам та сертифікацію.
    5. З чого почати використовувати Azure? Для початку роботи з Azure вам потрібно зареєструватися на платформі, створити обліковий запис та почати досліджувати доступні послуги, вибираючи ті, які відповідають вашим потребам.

  • Що таке MLOps і відмінність від DevOps

    У світі сучасних технологій нові терміни та концепції з’являються практично щодня. Сьогодні ми поговоримо про MLOps та його відмінності від DevOps. MLOps та DevOps – два поняття, які активно використовуються у розробці та розгортанні програмного забезпечення та моделей машинного навчання. Розуміння відмінностей та подібностей між ними важливе для успішної реалізації проектів.

    Що таке MLOps?

    Визначення

    MLOps, або Machine Learning Operations, є набором практик, які поєднують машинне навчання (ML) і операції (Ops) для забезпечення ефективного і стабільного розгортання моделей машинного навчання у виробничому середовищі.

    Основні завдання MLOps

    Основні завдання MLOps включають автоматизацію процесів машинного навчання, керування та моніторинг моделей, а також забезпечення якості даних. Ці завдання дозволяють організаціям швидше та якісніше розгортати моделі машинного навчання.

    Компоненти MLOps

    Автоматизація

    Автоматизація відіграє ключову роль у MLOps. Вона включає автоматизацію підготовки даних, навчання моделей, тестування та розгортання. Автоматизація допомагає скоротити час та зменшити помилки під час розгортання моделей.

    Моніторинг та управління моделями

    Моніторинг та управління моделями включають відстеження продуктивності моделей у реальному часі, оновлення моделей та керування їх версіями. Це дозволяє підтримувати високу якість моделей та швидко реагувати на зміни.

    Забезпечення якості даних

    Якість даних є критичною для успіху машинного навчання. MLOps включає практики для забезпечення точності, повноти та актуальності даних, що сприяє покращенню якості моделей.

    Переваги MLOps

    Прискорення розгортання моделей

    MLOps дає змогу значно прискорити процес розгортання моделей машинного навчання. Завдяки автоматизації та стандартизації процесів, компанії можуть швидше впроваджувати інновації.

    Поліпшення якості моделей

    Постійний моніторинг та управління моделями дозволяють підтримувати та покращувати якість моделей протягом усього їх життєвого циклу.

    Зниження витрат

    Автоматизація та ефективне управління ресурсами допомагають скоротити витрати на розробку та розгортання моделей машинного навчання.

    Що таке DevOps?

    Визначення

    DevOps , або Development Operations, є набір практик, спрямованих на об’єднання розробки (Development) і операцій (Operations) для поліпшення якості та швидкості розгортання програмного забезпечення.

    Основні завдання DevOps

    Основні завдання DevOps включають автоматизацію процесів розробки та розгортання, покращення співпраці між командами розробки та операцій, а також забезпечення безперервної інтеграції та розгортання.

    Компоненти DevOps

    Безперервна інтеграція (CI)

    Безперервна інтеграція включає автоматичне тестування та інтеграцію змін у коді, що дозволяє швидко виявляти та виправляти помилки.

    Безперервне розгортання (CD)

    Безперервне розгортання включає автоматичне розгортання оновлень на виробничі сервери, що прискорює впровадження нових функцій та виправлень.

    Інфраструктура як код (IaC)

    Інфраструктура як код дозволяє описувати інфраструктуру за допомогою коду, що робить управління ресурсами більш гнучким та масштабованим.

    Переваги DevOps

    Швидкість розробки

    DevOps дозволяє значно прискорити процес розробки програмного забезпечення завдяки автоматизації та ефективному управлінню процесами.

    Поліпшення співробітництва

    Об’єднання команд розробки та операцій сприяє покращенню співробітництва та розуміння спільних цілей.

    Підвищення надійності

    Автоматичне тестування та розгортання дозволяють покращити якість програмного забезпечення та зменшити кількість помилок.

    Подібності MLOps та DevOps

    Автоматизація процесів

    Як MLOps, так і DevOps активно використовують автоматизацію для підвищення ефективності та скорочення часу виконання завдань.

    Культура співробітництва

    Обидві практики наголошують на важливості співпраці між різними командами для досягнення спільних цілей.

    Використання CI/CD

    Безперервна інтеграція та розгортання є ключовими компонентами як MLOps, так і DevOps, сприяючи прискоренню розробки та розгортання.

    Відмінності між MLOps та DevOps

    Цілі і завдання

    Хоча обидві практики спрямовані на покращення розробки та розгортання, MLOps фокусується на моделях машинного навчання, тоді як DevOps орієнтований на програмне забезпечення загалом.

    Інструменти та технології

    Для реалізації MLOps та DevOps використовуються різні інструменти та технології. MLOps включає спеціалізовані інструменти для роботи з моделями машинного навчання, такі як TensorFlow Extended та Kubeflow, тоді як DevOps використовує інструменти для автоматизації процесів розробки, такі як Jenkins та Docker.

    Підхід до даних

    MLOps надає великого значення якості даних та їх підготовці для навчання моделей, тоді як у DevOps акцент робиться на управлінні інфраструктурою та процесами розробки.

    Ключові технології та інструменти MLOps

    TensorFlow Extended (TFX)

    TFX – це платформа для створення та розгортання моделей машинного навчання на основі TensorFlow. Вона забезпечує автоматизацію та керування всіма етапами життєвого циклу моделей.

    Kubeflow

    Kubeflow – це відкрита платформа для розробки, розгортання та керування робочими процесами машинного навчання на Kubernetes.

    MLflow

    MLflow – це платформа з відкритим вихідним кодом, призначена для управління життєвим циклом моделей машинного навчання, включаючи їхнє навчання, розгортання та моніторинг.

    Ключові технології та інструменти DevOps

    Jenkins

    Jenkins – це інструмент для безперервної інтеграції, який дозволяє автоматизувати процес складання та тестування програмного забезпечення.

    Docker

    Docker — це платформа для створення та розгортання контейнерів, яка спрощує керування додатками та їх залежностями.

    Kubernetes

    Kubernetes – це система оркестрації контейнерів, яка дозволяє автоматизувати розгортання, масштабування та керування контейнеризованими додатками.

    Реальні приклади використання MLOps

    Компанії зі сфери охорони здоров’я

    Компанії зі сфери охорони здоров’я використовують MLOps для розробки та розгортання моделей машинного навчання, які допомагають у діагностиці захворювань та персоналізованому лікуванні пацієнтів.

    Фінансові установи

    Фінансові установи застосовують MLOps для створення моделей, які прогнозують ринкові тенденції, аналізують ризики та виявляють шахрайські операції.

    Рітейл

    У рітейлі MLOps використовується для аналізу купівельної поведінки, прогнозування попиту та оптимізації ланцюжків поставок.

    Реальні приклади використання DevOps

    Технологічні компанії

    Технологічні компанії широко використовують DevOps для прискорення розробки та розгортання нових функцій, покращення якості програмного забезпечення та підвищення надійності систем.

    Онлайн-платформи

    Онлайн-платформи застосовують DevOps для забезпечення стабільної роботи сервісів, швидкого впровадження оновлень та покращення користувальницького досвіду.

    Виробничі підприємства

    Виробничі підприємства використовують DevOps для автоматизації процесів управління виробництвом, покращення якості продукції та підвищення ефективності роботи.

    Висновок

    MLOps та DevOps – це дві потужні методології, які допомагають організаціям покращити процеси розробки та розгортання. Незважаючи на їх подібність у використанні автоматизації та культурі співробітництва, вони мають різні цілі та застосовуються в різних контекстах. Розуміння цих відмінностей допомагає вибрати найбільш підходящий для конкретних завдань.

    Часті питання (FAQ)

    Що таке MLOps?

    MLOps (Machine Learning Operations) – це набір практик для автоматизації та управління життєвим циклом моделей машинного навчання.

    Чим відрізняється MLOps від DevOps?

    MLOps фокусується на моделях машинного навчання, тоді як DevOps орієнтований програмне забезпечення загалом. Вони використовують різні інструменти та методи для досягнення своїх цілей.

    Які переваги дає використання MLOps?

    Переваги MLOps включають прискорення розгортання моделей, покращення їх якості та зниження витрат на розробку та управління.

    Які інструменти використовують у MLOps?

    Популярні інструменти MLOps включають TensorFlow Extended (TFX), Kubeflow та MLflow.

    Які інструменти використовують у DevOps?

    Основні інструменти DevOps включають Jenkins, Docker та Kubernetes.

  • Топ-10 Інструментів Azure DevOps

    У динамічному світі розробки програмного забезпечення ефективність та співпраця відіграють вирішальну роль. Azure DevOps, інтегрований набір інструментів розробки від Microsoft, пропонує безліч рішень для прискорення життєвого циклу поставки програмного забезпечення. Ця стаття розкриває топ-10 інструментів Azure DevOps, надаючи інформативні описи та практичні застосування для розробників та організацій.

    1. Azure Boards:

    Оптимізація Управління Проектами Azure Boards спрощує управління проектами в рамках методології Agile, дозволяючи командам планувати, відстежувати та обговорювати роботу між різними групами. За допомогою налаштовуваних дошок Kanban та інструментів Agile, Azure Boards дозволяє командам легко адаптуватися до змінюючихся вимог.

    2. Azure Pipelines:

    Автоматизація Постійної Інтеграції та Доставки Azure Pipelines автоматизує процес збірки, тестування та розгортання коду на різних платформах. Підтримуючи постійну інтеграцію та постійну доставку (CI/CD), розробники можуть прискорити цикли випуску та забезпечити якість коду.

    2.1 YAML Pipelines:

    Декларативна Конфігурація Пайплайнів YAML Pipelines пропонує зрізаний і виразний синтаксис для визначення пайплайнів збірки та розгортання як коду. Цей декларативний підхід спрощує управління пайплайнами та сприяє контрольованій версіонності конфігурацій.

    3. Azure Repos:

    Управління Версіями Робиться Просто Azure Repos надає репозиторії Git для контролю версій, дозволяючи колективну розробку та обмін кодом. Підтримка як централізованих, так і розподілених систем контролю версій дозволяє Azure Repos адаптуватися до різних робочих процесів.

    4. Azure Test Plans:

    Забезпечення Якості Програмного Забезпечення Azure Test Plans дозволяє командам планувати, виконувати та відстежувати тестування ефективно. Незалежно від того, чи є це ручним або дослідницьким тестуванням, Azure Test Plans надає всеосяжні можливості тестування для перевірки якості програмного забезпечення.

    5. Azure Artifacts:

    Управління Залежностями Пакетів Azure Artifacts служить централізованим сховищем для управління залежностями пакетів та артефактами. Підтримуючи Maven, npm та NuGet пакети, Azure Artifacts спрощує управління пакетами та сприяє повторному використанню артефактів.

    6. Azure DevTest Labs:

    Створення Середовищ для Розробки та Тестування Azure DevTest Labs надає середовища на запит для розробки та тестування. За допомогою налаштовуваних шаблонів та управління на основі політик, Azure DevTest Labs підвищує використання ресурсів та скорочує час надання.

    7. Azure Monitor:

    Отримання Інсайтів у Продуктивність Додатків Azure Monitor пропонує всебічний моніторинг та діагностику для додатків, розгорнутих на Azure. Від метрик продуктивності до аналізу журналів, Azure Monitor надає дієві інсайти для оптимізації продуктивності додатків та надійності.

    8. Azure Security Center:

    Підвищення Рівня Безпеки Azure Security Center забезпечує уніфіковане управління безпекою та захист від продвинутих загроз для гібридних навантажень в хмарі. Шляхом неперервного моніторингу конфігурацій безпеки та виявлення загроз, Azure Security Center зміцнює рівень безпеки середовища Azure.

    9. Azure DevOps CLI:

    Інтерфейс Командного Рядка для Завдань DevOps Azure DevOps CLI надає розробникам інтерфейс командного рядка для виконання завдань DevOps. Від управління пайплайнами до взаємодії з репозиторіями, Azure DevOps CLI підвищує продуктивність та оптимізує робочі процеси розробників.

    10. Azure Boards App для Microsoft Teams:

    Безперервна Співпраця Додаток Azure Boards для Microsoft Teams інтегрує Azure Boards безпосередньо в інтерфейс Microsoft Teams. Ця безперервна інтеграція дозволяє співпрацю в реальному часі та підвищує видимість активностей розробки.

    Часті Запитання (FAQ):

    Як Azure Boards може покращити ефективність управління проектами?

    Azure Boards пропонує налаштовувані дошки Kanban та інструменти Agile, сприяючи практиці управління проектами в рамках методології Agile. Команди можуть планувати, відстежувати та обговорювати роботу легко, ефективно адаптуючись до змінюючихся вимог.

    Які переваги використання Azure Pipelines для CI/CD?

    Azure Pipelines автоматизує процес збірки, тестування та розгортання коду, прискорюючи цикли випуску та забезпечуючи якість коду. Прийнявши практику CI/CD, організації можуть досягти швидкого виходу на ринок та підвищеної надійності.

    Як Azure Test Plans забезпечує якість програмного забезпечення?

    Azure Test Plans надає всебічні можливості тестування, дозволяючи командам планувати, виконувати та відстежувати тестування ефективно. Незалежно від того, чи є це ручним або дослідницьким тестуванням, Azure Test Plans дозволяє командам перевіряти якість програмного забезпечення з впевненістю.

    Яка роль виконує Azure Monitor у оптимізації продуктивності додатків?

    Azure Monitor пропонує моніторинг та діагностику для додатків, розгорнутих на Azure, надаючи дієві інсайти в метрики продуктивності та аналіз журналів. Використовуючи Azure Monitor, організації можуть оптимізувати продуктивність додатків та підвищити їх надійність.

    Як Azure Security Center зміцнює рівень безпеки середовища Azure?

    Azure Security Center забезпечує уніфіковане управління безпекою та захист від продвинутих загроз, неперервно моніторя конфігурації безпеки та виявляючи загрози для гібридних навантажень в хмарі. Приймаючи превентивні заходи щодо усунення вразливостей в безпеці, Azure Security Center зміцнює рівень безпеки середовища Azure.

    Як розробники можуть скористатися від використання Azure DevOps CLI?

    Azure DevOps CLI надає інтерфейс командного рядка для виконання завдань DevOps, дозволяючи розробникам автоматизувати та скриптувати різні процеси. Від управління пайплайнами до роботи з репозиторіями, Azure DevOps CLI підвищує продуктивність та оптимізує робочі процеси розробників.

    Висновок:

    У світі сучасної розробки програмного забезпечення правильний вибір інструментів може значно вплинути на продуктивність та успіх. Розкриваючи топ-10 інструментів Azure DevOps у цій статті, ми пропонуємо повний набір рішень для оптимізації процесів розробки, покращення співпраці та забезпечення якості програмного забезпечення. Використовуючи можливості Azure DevOps, організації можуть вирушити в путь до швидших циклів поставки, покращеної ефективності та зростання інновацій.

  • Очищення веб-сайту від вірусів: найкращі практики

    У сучасному цифровому світі забезпечення безпеки веб-сайту є першочерговим завданням. Зі зростанням загрози кібератак важливо переконатися, що ваш сайт не містить вірусів, що має важливе значення не тільки для захисту ваших даних, але й для забезпечення безпеки інформації ваших відвідувачів. У цьому комплексному посібнику розглядаються найкращі практики з очищення веб-сайту від вірусів, надаючи конкретні рекомендації та експертні поради з покращення вашої онлайн-присутності проти шкідливих загроз.

    Розуміння вірусів веб-сайтів

    Перед тим як розпочати процес очищення, важливо розуміти різні типи вірусів, які можуть заразити веб-сайт. Від шкідливих програм та вимагання викупу до троянців і червів, кожен з них має унікальні ризики та вимагає конкретних методів виправлення. Знайомство з цими загрозами допоможе вам краще ідентифікувати та зменшити можливі вразливості на вашому сайті.

    Типи вірусів веб-сайтів

    1. Шкідлива програма: приховане програмне забезпечення, призначене для проникнення та пошкодження веб-сайтів.
    2. Вимагання викупу: блокує доступ до веб-сайтів до виплати викупу зловмиснику.
    3. Троянці: приховують шкідливий код в видимо безпечних файлах або програмах.
    4. Черви: саморозповсюджуючеся шкідливе програмне забезпечення, що поширюється по мережі без участі користувача.

    Виявлення вірусів на веб-сайті

    Раннє виявлення вірусів є ключовим для мінімізації збитків, завданих вірусами на веб-сайтах. Впровадження надійних заходів безпеки та регулярний моніторинг вашого сайту на підозрілу активність допоможе виявити потенційні загрози до їх наростання. Використовуйте передові інструменти сканування та дотримуйтесь цих кроків, щоб ефективно виявити віруси.

    Ознаки зараженого веб-сайту

    1. Необґрунтований недоступ до веб-сайту або сповільнення роботи.
    2. Несанкціоновані зміни в файлах або каталогах веб-сайту.
    3. Неочікувані перенаправлення на шкідливі або спамні сайти.
    4. Звіти про фішинг або попередження про шкідливе програмне забезпечення від відвідувачів.
    5. Підозріле збільшення трафіку на веб-сайті або використання ресурсів сервера.

    Найкращі практики очищення веб-сайту від вірусів

    Після виявлення вірусу негайні дії важливі для мінімізації його впливу та відновлення цілісності вашого веб-сайту. Дотримуйтеся цих найкращих практик, щоб ефективно очистити ваш сайт від вірусів і запобігти майбутнім зараженням.

    Резервне копіювання вашого веб-сайту

    Перед початком будь-яких процедур очищення важливо створити повне резервне копіювання файлів та баз даних вашого веб-сайту. Це забезпечить наявність безпечної копії даних вашого сайту у разі втрати даних під час процесу очищення.

    Ізоляція заражених файлів

    Ідентифікуйте та ізолюйте заражені файли або каталоги на вашому веб-сайті, щоб запобігти поширенню вірусу далі. Ізолюйте ці файли в окремому місці та обмежте доступ до їх докладного дослідження та очищення.

    Сканування вашого веб-сайту

    Використовуйте надійне антивірусне програмне забезпечення або онлайн-інструменти сканування для проведення докладного сканування файлів та каталогів вашого веб-сайту. Це допоможе виявити та видалити будь-який шкідливий код або шкідливе програмне забезпечення на вашому сайті, забезпечуючи чисте та безпечне онлайн-середовище для ваших відвідувачів.

    Видалення шкідливого коду

    Докладно перевірте заражені файли, виявлені під час сканування, та видаліть будь-який шкідливий код або сценарії, вставлені вірусом. Зверніть особливу увагу на найбільш часто атаковані області, такі як теми WordPress, плагіни та основні файли.

    Оновлення програмного забезпечення та плагінів

    Регулярно оновлюйте програмне забезпечення, плагіни та теми вашого веб-сайту, щоб виправити відомі вразливості та зменшити ризик майбутніх заражень. Включіть автоматичне оновлення, де це можливо, щоб ваш сайт завжди працював на останніх та безпечних версіях.

    Впровадження брандмауера веб-застосунків (WAF)

    Розгорніть брандмауер веб-застосунків (WAF), щоб моніторити та фільтрувати вхідний трафік на ваш веб-сайт, блокуючи шкідливі запити до того, як вони досягнуть вашого сервера. WAF надає додатковий рівень захисту від поширених веб-атак, таких як ін’єкції SQL та міжсайтовий скриптинг (XSS).

    Покращення безпеки паролів

    Посиліть безпеку паролів вашого веб-сайту, використовуючи складні, унікальні паролі для всіх облікових записів користувачів та адміністративного доступу. Заохочуйте регулярні зміни паролів та розгляньте можливість впровадження двофакторної автентифікації (2FA) для додаткового захисту від несанкціонованого доступу.

    Моніторинг активності веб-сайту

    Регулярно відстежуйте журнали активності вашого веб-сайту та журнали доступу до сервера на предмет підозрілої активності чи спроб несанкціонованого доступу. Впроваджуйте системи виявлення вторгнень (IDS) та інструменти моніторингу безпеки, щоб отримувати сповіщення про потенційні загрози в режимі реального часу.

    Освіта користувачів

    Проводьте навчання вас і ваших користувачів щодо загальних загроз безпеки та найкращих практик забезпечення безпечного онлайн-середовища. Надавайте ресурси та навчальні матеріали, щоб допомогти користувачам впізнавати та реагувати на спроби фішингу, зараження шкідливим програмним забезпеченням та інші кіберзагрози.

    Часто задавані питання (ЧаПи)

    • Як часто мені сканувати веб-сайт на наявність вірусів?
    • Чи можуть віруси веб-сайтів вкрасти особисту інформацію?
    • Що робити, якщо мій веб-сайт заражений вірусом?
    • Як можна запобігти зараженню веб-сайту вірусами?
    • Чи існують безкоштовні інструменти для сканування веб-сайтів на наявність вірусів?
    • Чи можуть віруси на веб-сайтах вплинути на рейтинг у пошукових системах?

    Висновок

    Очищення веб-сайту від вірусів вимагає наполегливості, досвіду та активного підходу до кібербезпеки. Дотримуючись найкращих практик, описаних у цьому посібнику, і залишаючись бджільними перед наростаючими загрозами, ви можете захистити ваш веб-сайт та ваших відвідувачів від шкідливих атак. Пам’ятайте про регулярне оновлення програмного забезпечення, реалізацію сильних заходів безпеки паролів та освіту себе та ваших користувачів щодо загальних кіберзагроз. Приділяючи пріоритет безпеці веб-сайту, ви можете забезпечити безпечний та надійний онлайн-досвід для всіх.

  • Як захистити веб-сервер: Повне керівництво

    У епоху, коли кіберзагрози стають все серйознішими, захист вашого веб-сервера є надзвичайно важливим. Хакери, шкідливе ПЗ та різноманітні кібератаки становлять серйозні загрози для безпеки вашого сервера та даних, які він зберігає. Однак, за наявності правильних стратегій та інструментів ви можете посилити захист свого веб-сервера та мінімізувати вразливості. Це повне керівництво розкриє всі кроки ефективного захисту вашого веб-сервера.

    Розуміння Ризиків

    Перш ніж приступити до захисних заходів, важливо зрозуміти ризики, з якими стикається ваш веб-сервер. Серед найпоширеніших загроз можна виділити:

    1. Інфікування Шкідливим ПЗ

    Шкідливе програмне забезпечення може проникнути до вашого сервера через різні канали, порушуючи його цілісність та можливо призводячи до витоку даних або збоїв системи.

    2. Атаки DDoS

    Розподілені атаки з відмови в обслуговуванні (DDoS) спрямовані на переповнення вашого сервера трафіком, що робить його недоступним для законних користувачів.

    3. SQL Ін’єкції

    Атаки SQL ін’єкцій використовують вразливості в веб-додатках для несанкціонованого доступу до баз даних вашого сервера.

    4. Атаки Грубої Сили

    Атаки методом грубої сили включають повторні спроби входу для вгадування паролів, що представляють серйозну загрозу у разі успіху.

    Основні Практики Безпеки

    Тепер, коли ви ознайомлені з ризиками, давайте розглянемо основні практики безпеки для захисту вашого веб-сервера:

    1. Оновлюйте Програмне Забезпечення

    Регулярно оновлюйте операційну систему вашого сервера, програмне забезпечення веб-сервера та всі встановлені додатки, щоб закрити відомі вразливості.

    2. Впроваджуйте Брандмауери

    Брандмауери діють як бар’єр між вашим сервером та потенційно шкідливим трафіком, фільтруючи шкідливі пакети та спроби несанкціонованого доступу.

    3. Увімкніть HTTPS

    Шифруйте дані, що передаються між вашим сервером та клієнтами, використовуючи HTTPS, щоб запобігти прослуховуванню та підробленню.

    4. Використовуйте Сильну Аутентифікацію

    Застосовуйте строгі політики паролів та розгляньте можливість впровадження багатофакторної аутентифікації для запобігання атакам методом грубої сили.

    5. Використовуйте Системи Виявлення Вторгнень

    Системи виявлення вторгнень (IDS) відстежують мережевий трафік на наявність підозрілої активності та можуть допомогти виявити та відреагувати на потенційні загрози в реальному часі.

    Розширені Заходи Безпеки

    Для покращення захисту розгляньте наступні розширені заходи безпеки:

    1. Веб-Додаткові Брандмауери

    Веб-Додаткові Брандмауери (WAFs) забезпечують додатковий рівень захисту, інспектуючи та фільтруючи HTTP трафік для виявлення та блокування шкідливих запитів.

    2. Регулярні Резервні Копії

    Часто створюйте резервні копії даних вашого сервера, щоб забезпечити можливість відновлення в разі порушення безпеки або втрати даних.

    3. Аудити Безпеки

    Регулярно проводьте аудити безпеки та оцінки вразливостей, щоб виявити та виправити будь-які слабкі місця в захисті вашого сервера.

    4. Управління Доступом

    Впроваджуйте гранульне управління доступом для обмеження привілеїв користувачів та обмеження потенційного впливу порушення безпеки.

    Висновок

    Захист вашого веб-сервера – це не одноразове завдання, а постійний процес. Залишаючись бджіливими, впроваджуючи надійні заходи безпеки та слідкуючи за появою нових загроз, ви зможете захистити свій сервер та зменшити ризик кібератак.

    Питання та Відповіді

    1. Як часто мені оновлювати програмне забезпечення мого сервера?

    Регулярно оновлюйте програмне забезпечення вашого сервера, як тільки стають доступні патчі, щоб мінімізувати вразливості.

    2. В чому різниця між брандмауером і WAF?

    Хоча і брандмауери, і Веб-Додаткові Брандмауери (WAFs) захищають від несанкціонованого доступу, WAFs специфічно спрямовані на веб-загрози, такі як SQL ін’єкції та міжсайтовий скриптинг.

    3. Чому HTTPS важливий для безпеки веб-сервера?

    HTTPS шифрує дані, що передаються між сервером та клієнтами, запобігаючи перехопленню та підробленню зловмисниками.

    4. Можу я полагатися тільки на автоматизовані заходи безпеки?

    Хоча автоматизовані заходи безпеки цінні, вони повинні доповнювати, а не заміщати контроль та втручання людини.

    5. Як часто мені проводити аудити безпеки?

    Проводьте аудити безпеки регулярно, найкраще не рідше одного разу в квартал, щоб забезпечити захист вашого сервера від постійно змінюючихся загроз.

  • ЯК КЕРУВАТИ KUBERNETES ЗА ДОПОМОГОЮ ANSIBLE

    Для керування Kubernetes за допомогою Ansible можна використовувати офіційний модуль Ansible під назвою k8s. Цей модуль дозволяє виконувати різні операції з ресурсами Kubernetes, такими як створення, оновлення та видалення об’єктів.

    Ось приклади використання модуля k8s:

    1. Встановлення об’єктів Kubernetes з YAML-файлів:
    - name: Застосувати конфігурацію Kubernetes з YAML-файлу
    hosts: localhost
    tasks:
    - name: Застосувати конфігурацію з файлу
    k8s:
    state: present
    src: path/to/your/yaml/file.yaml
    
    1. Видалення об’єктів Kubernetes за позначками:
    - name: Видалити ресурси Kubernetes за мітками
    hosts: localhost
    tasks:
    - name: Видалити об'єкти за мітками
    k8s:
    state: absent
    kind: pod
    label_selectors:
    - name: app
    value: myapp
    
    1. Оновлення ресурсів Kubernetes з YAML-файлів:
    - name: Оновити конфігурацію ресурсів Kubernetes з YAML-файлу
    hosts: localhost
    tasks:
    - name: Оновити конфігурацію з файлу
    k8s:
    state: present
    src: path/to/your/updated/yaml/file.yaml
    

    Перш ніж використовувати модуль k8s, переконайтеся, що ви встановили його, додавши його до файлу залежностей Ansible. Крім того, переконайтеся, що на вашому керованому вузлі налаштований доступ до API сервера Kubernetes.

    1. Отримання інформації про ресурси Kubernetes:
    - name: Отримати інформацію про ресурси Kubernetes
    hosts: localhost
    tasks:
    - name: Отримати список всіх повідомлень
    k8s_facts:
    kind: Pod
    register: pod_info- debug:
    var: pod_info.resources
    1. Масштабування ресурсів Kubernetes (наприклад, масштабування реплікаційних контролерів):
    - name: Масштабувати реплікаційний контролер
    hosts: localhost
    tasks:
    - name: Збільшити кількість реплік до 3
    k8s:
    state: scaled
    kind: ReplicationController
    name: my-replication-controller
    replicas: 3
    
    1. Виконання операцій з Kubernetes за допомогою API запитів:
    - name: Виконати операцію з Kubernetes API
    hosts: localhost
    tasks:
    - name: Отримати інформацію про ноди за допомогою API запиту
    k8s_raw:
    resource: nodes
    namespace: default
    query_parameters:
    labelSelector: kubernetes.io/role=node
    register: nodes_info- debug:
    var: nodes_info

    Це лише невеликий набір прикладів того, як використовувати модуль k8s у Ansible для керування Kubernetes. Ви можете налаштувати та адаптувати їх під свої потреби, враховуючи особливості вашої інфраструктури та вимоги вашої програми.

  • ЩО ТАКЕ MICROK8S?

    Microk8s, скорочення від Micro Kubernetes – це легкий і простий у використанні дистрибутив  Kubernetes  , призначений для розробників, Інтернету речей і периферійних розгортань. Оскільки впровадження Kubernetes у технологічній галузі продовжує зростати, Microk8s пропонує спрощене рішення для управління контейнерними програмами в середовищі Kubernetes.

    Розуміння Кубернетесу

    Перш ніж заглиблюватись у Microk8, важливо зрозуміти концепцію Kubernetes. Kubernetes, часто скорочено K8s, є платформою оркестрації контейнерів з відкритим вихідним кодом, яка автоматизує розгортання, масштабування та управління контейнерними додатками. Він забезпечує надійну інфраструктуру для розгортання додатків та управління ними з високим ступенем масштабованості та ефективності.

    Що відрізняє Microk8s від інших?

    Microk8s відрізняється простотою та легкістю. На відміну від традиційних дистрибутивів Kubernetes, які потребують складних налаштувань та конфігурацій, Microk8s пропонує кластер Kubernetes з одним вузлом, який можна встановити за допомогою однієї команди. Це робить його ідеальним вибором для розробників, які бажають швидко налаштувати середовище Kubernetes з метою розробки, тестування та експериментів.

    Ключові особливості Microk8s

    Однією з визначних особливостей Microk8s є система моментальних пакетів, яка дозволяє легко встановлювати та оновлювати різні дистрибутиви Linux. Крім того, Microk8s поставляється з низкою надбудов, які надають додаткові функції, такі як сховище, моніторинг та робота в мережі, дозволяючи користувачам налаштовувати своє середовище Kubernetes відповідно до своїх конкретних вимог.

    Варіанти використання Microk8s

    Microk8s знаходить застосування у широкому діапазоні випадків використання. Він зазвичай використовується розробниками для налаштування локальних середовищ розробки, забезпечення швидкого прототипування та тестування контейнерних програм. Більше того, Microk8s добре підходить для IoT та периферійних розгортань, де потрібні легкі та ефективні рішення Kubernetes для управління периферійними пристроями та додатками.

    Початок роботи з Microk8s

    Розпочати роботу з Microk8s дуже просто. Процес установки включає одну команду, яка встановлює кластер Kubernetes на хост-комп’ютер. Після встановлення користувачі можуть взаємодіяти з кластером, використовуючи знайомі команди та інструменти Kubernetes. Крім того, Microk8s надає ряд надбудов, які можна легко увімкнути або вимкнути для покращення функціональності кластера.

    Найкращі практики використання Microk8s

    Щоб забезпечити оптимальну продуктивність та безпеку, важливо дотримуватися кращих практик при використанні Microk8. Це включає оновлення кластера останніми виправленнями та виправленнями безпеки, захист установок Microk8s шляхом налаштування механізмів автентифікації та авторизації, а також моніторинг кластера на предмет будь-яких потенційних проблем або аномалій.

    Спільнота та підтримка Microk8s

    Microk8s отримує вигоду з активної та активної спільноти користувачів та учасників, які надають цінну підтримку, ресурси та ідеї. Існують різні онлайн-форуми, документація та навчальні посібники, які допоможуть користувачам вивчити та усунути проблеми, пов’язані з Microk8. Крім того, компанія Canonical, розробник Microk8s, пропонує варіанти комерційної підтримки для організацій, яким потрібна професійна допомога.

    Висновок

    На закінчення, Microk8s пропонує спрощене та легке рішення Kubernetes для розробників, Інтернету речей та периферійних розгортань. Простота установки, широкий набір функцій та активна підтримка спільноти роблять його привабливим вибором для тих, хто хоче використовувати Kubernetes для своїх контейнерних програм.

    Поширені запитання:

    1. Чи підходить Microk8s для виробничих середовищ?  Хоча Microk8s в першу чергу призначений для цілей розробки та тестування, його можна використовувати у виробничих середовищах при правильному налаштуванні та моніторингу.
    2. Чи можна встановити Microk8s на Windows або macOS?  Microk8s зараз підтримується тільки в дистрибутивах Linux. Однак існують альтернативні рішення Kubernetes, доступні для користувачів Windows та MacOS.
    3. Чим Microk8s відрізняється від інших дистрибутивів Kubernetes?  Microk8s відрізняється своєю простотою та зручністю використання, що робить його відмінним вибором для розробників та невеликих розгортань. Однак для більших і складніших розгортань інші дистрибутиви Kubernetes можуть пропонувати більш просунуті функції та можливості.
    4. Чи можна використовувати Microk8s безкоштовно?  Так, Microk8s має відкритий вихідний код та доступний безкоштовно. Проте організації, яким потрібна комерційна підтримка, можуть вибрати платні плани підтримки Canonical.
    5. Чи можу я запускати Microk8 у середовищах з обмеженими ресурсами?  Так, Microk8s спроектований так, щоб бути легким та ефективним, що робить його придатним для роботи в середовищах з обмеженими ресурсами, таких як периферійні пристрої та пристрої IoT.
  • Порівняння MicroK8s з Managed Kubernetes Clusters, K3s та Minikube

    Порівняння MicroK8s з Managed Kubernetes Clusters, K3s та Minikube

    Microk8s – це легкий, простий у встановленні дистрибутив Kubernetes, що забезпечує повнофункціональний кластер на одній віртуальній машині. В останні роки він завоював популярність завдяки своїй простоті та зручності використання, особливо в порівнянні з іншими подібними варіантами Kubernetes, такими як k3s та minikube. У цій статті ми докладно розглянемо, що таке Microk8s, чим він відрізняється від керованих кластерів Kubernetes і які переваги він має порівняно з іншими дистрибутивами Kubernetes. Ми також поділимося власним досвідом використання Microk8s у різних проектах, підкресливши переваги та користь, які він дає. І, нарешті, ми покажемо, як налаштувати його на вашій віртуальній машині.

    Що таке MicroK8s?

    Microk8s – це дистрибутив Kubernetes, розроблений Canonical, компанією, яка створила Ubuntu. Він призначений для створення простого одновузлового кластера Kubernetes, який може працювати на будь-якій машині. Він ідеально підходить для розробників, невеликих розгортань, прикордонних обчислень, IoT та інших ситуацій, коли повномасштабний кластер Kubernetes не потрібний чи недоцільний. Microk8s має багатий набір функцій, включаючи автоматичні оновлення, вбудоване виявлення сервісів та підтримку різних плагінів для зберігання та роботи з мережею.

    Microk8s в порівнянні з керованими кластерами Kubernetes

    Керовані кластери Kubernetes зазвичай пропонуються хмарними провайдерами і мають ту перевагу, що вони повністю управляються провайдером. Це означає, що вони вирішують усі адміністративні завдання, такі як оновлення, масштабування, моніторинг та резервне копіювання. Хоча керовані кластери зручні, вони часто мають більш  високу  ціну і можуть не підійти для невеликих проектів або для тих, кому не потрібні всі функції, які надають повномасштабний кластер Kubernetes.

    На відміну від них, Microk8s розроблений як  легке ,  автономне  та  просте в установці  рішення. Його можна запустити на одній віртуальній машині, що робить його ідеальним рішенням для невеликих проектів або тих випадків, коли потрібно швидко запустити кластер Kubernetes. Він вимагає мінімального налаштування та ідеально підходить для розробників, які хочуть зосередитися на своїх додатках, а не на керуванні кластером.

    Microk8s проти K3s та Minikube

    K3s і Minikube – два інші популярні полегшені дистрибутиви Kubernetes. Хоча обидва вони пропонують спрощений досвід роботи з Kubernetes, вони мають кілька ключових відмінностей у порівнянні з Microk8s:

    1. K3s : Розроблений Rancher Labs, K3s призначений для прикордонних обчислень, IoT та інших середовищ з обмеженими ресурсами. Він має менший розмір двійкового коду, ніж Microk8s, і пропонує мінімалістичний набір функцій. Однак Microk8s забезпечує кращу підтримку різних плагінів для зберігання даних і мереж і має більш повний набір функцій з коробки.
    2. Minikube : Minikube спеціально розроблений для локальної розробки, дозволяючи розробникам запускати одновузловий кластер Kubernetes на своїх локальних машинах. Хоча Minikube відмінно підходить для розробки та тестування, йому не вистачає деяких більш просунутих функцій та підтримки плагінів, що надаються Microk8s, що робить Microk8s універсальнішим варіантом.

    У цій таблиці представлено огляд ключових відмінностей між Microk8s, Managed Kubernetes Clusters, K3s та Minikube з погляду їх цільових сценаріїв використання, встановлення, управління, вартості та можливостей. Це допоможе вам легко порівняти та зрозуміти їх унікальні пропозиції та придатність для різних сценаріїв.

    ОСОБЛИВОСТІ / АСПЕКТ MICROK8S КЛАСТЕРИ KUBERNETES, що керуються K3S MINIKUBE

    Цільовий сценарій використання

    Розробники, невеликі розгортання, прикордонні обчислення, IoT

    Великі розгортання, підприємства

    Прикордонні обчислення, IoT, середовища з обмеженими ресурсами

    Локальна розробка, тестування

    Встановлення

    Проста установка одного вузла

    Керована постачальником установка кількох вузлів

    Проста установка одного вузла

    Проста установка одного вузла

    Управління

    Самостійне управління, мінімум адміністративних завдань

    Управління провайдера, повна адміністративна підтримка

    Самостійне управління, мінімум адміністративних завдань

    Самостійне управління, мінімум адміністративних завдань

    Вартість

    Безкоштовно, з відкритим вихідним кодом

    Платно, ціни залежать від провайдера

    Безкоштовно, з відкритим вихідним кодом

    Безкоштовно, з відкритим вихідним кодом

    Автоматичні оновлення

    Так

    Так

    Так

    Ні

    Надання послуг

    Вбудований

    Залежить від провайдера

    Вбудований

    Вбудований

    Плагіни для зберігання та роботи в мережі

    Повна підтримка

    Залежить від провайдера

    Обмежена підтримка

    Обмежена підтримка

    Двійковий розмір

    Малий

    N/A

    Найменший

    Малий

    Додаткові можливості

    Багатий набір функцій із коробки

    Залежить від провайдера

    Мінімалістичний набір функцій

    Зосереджений на розробці та тестуванні функцій

    Наш досвід роботи з Microk8s

    Ми використали Microk8s для кількох наших проектів, і він дійсно виправдав наші очікування від кластера Kubernetes. Установка пройшла без проблем і ми швидко отримали повнофункціональний кластер Kubernetes, що працює на одній віртуальній машині. Завдяки Microk8s ми змогли зосередитись на наших додатках, а не на адміністративних завданнях, оскільки він забезпечує справді безвідмовну роботу.

    На наш досвід, Microk8s виявився чудовим рішенням для невеликих розгортань, прикордонних обчислень та середовищ розробників. Він дозволив нам легко розгортати та керувати нашими додатками без накладних витрат та складнощів, пов’язаних із повномасштабним кластером Kubernetes”.

    Що вам знадобиться?

    • Операційна система Ubuntu 22.04 LTS.
    • Віртуальний сервер не менше 2 CPU, 4 ГБ пам’яті та 20 ГБ дискового простору.
    • Підключення до інтернету.
    • Браузер Firefox.
    1. Установка MicroK8s .

    MicroK8s встановить мінімальний, легкий Kubernetes, який можна запускати та використовувати практично на будь-якій машині. Його можна встановити миттєво:

    sudo snap install microk8s --classic --channel=1.29
    1. Вступити до групи

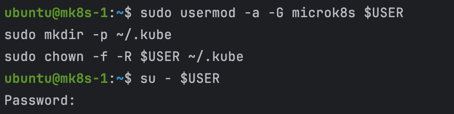
    MicroK8s створює групу, щоб забезпечити безперешкодне використання команд, які вимагають привілеїв адміністратора. Щоб додати поточного користувача до групи та отримати доступ до каталогу кешування .kube, виконайте такі три команди:

    sudo usermod -a -G microk8s $USER
    sudo mkdir -p ~/.kube
    sudo chown -f -R $USER ~/.kube

    Вам також потрібно буде повторно увійти до сесії, щоб відбулося оновлення групи:

    su - $USER
    1. Перевірка стану

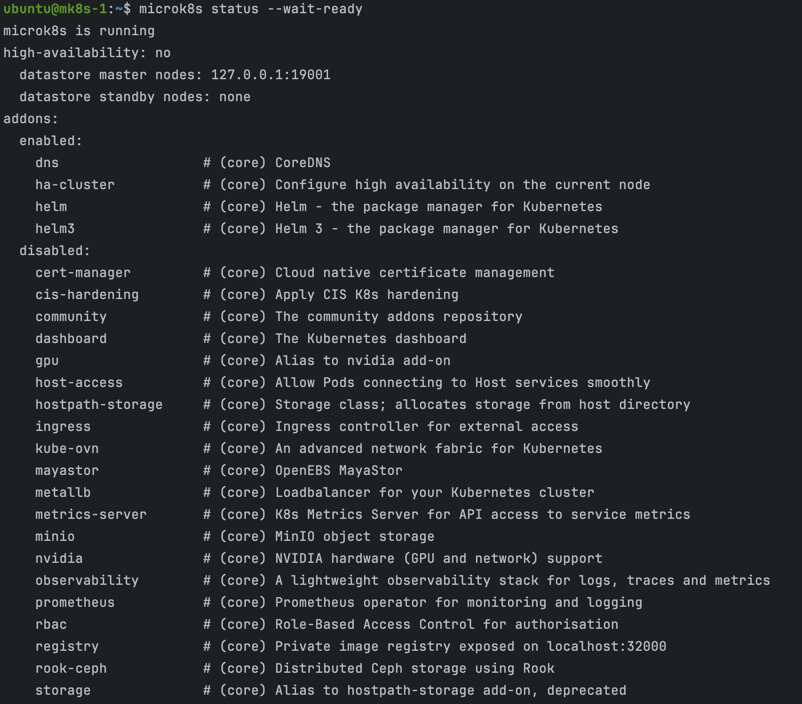
    MicroK8s має вбудовану команду для відображення свого статусу. Під час встановлення ви можете використовувати прапор  --wait-ready, щоб дочекатися ініціалізації сервісів Kubernetes:

    microk8s status --wait-ready
    1. Доступ до Kubernetes

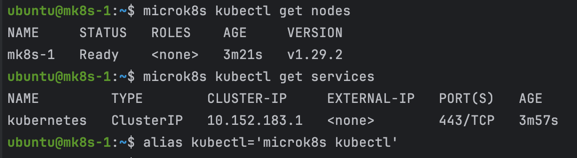
    MicroK8s постачає свою власну версію  kubectl для доступу до Kubernetes. З її допомогою можна виконувати команди для моніторингу та керування Kubernetes. Наприклад, для перегляду вузла:

    microk8s kubectl get nodes

    …або перегляду запущених сервісів:

    microk8s kubectl get services

    MicroK8s використовується команда  kubectl з ім’ям, щоб уникнути конфліктів з існуючими установками kubectl. Якщо у вас немає існуючої установки, простіше додати псевдонім (додати до  ~/.bash_aliases), наприклад, так:

    alias kubectl='microk8s kubectl'

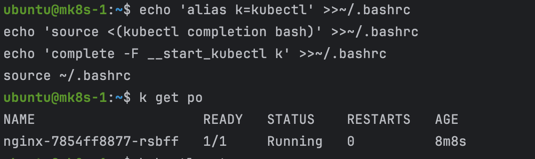
    Додамо автозавершення командного рядка та аліас  k для  kubectl:

    echo 'alias k=kubectl' >>~/.bashrc
    echo 'source <(kubectl completion bash)' >>~/.bashrc
    echo 'complete -F __start_kubectl k' >>~/.bashrc
    source ~/.bashrc
    1. Розгортання програми

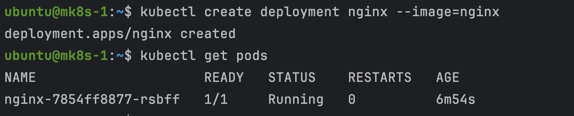
    Звичайно, Kubernetes призначена для розгортання додатків та сервісів. Для цього, як і у разі будь-якої іншої Kubernetes, можна використовувати команду  kubectl. Спробуйте встановити демонстраційний додаток:

    kubectl create deployment nginx --image=nginx

    Установка може зайняти хвилину або дві, але ви можете перевірити статус:

    kubectl get pods
    1. Використання доповнень

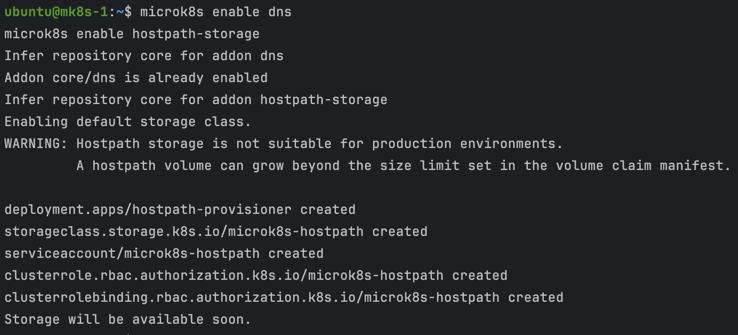
    MicroK8s використовує мінімум компонентів для створення чистого, легкого Kubernetes. Однак безліч додаткових функцій можна отримати за допомогою кількох натискань клавіш, використовуючи “доповнення” – готові компоненти, які забезпечать додаткові можливості для Kubernetes, від простого управління DNS до машинного навчання за допомогою Kubeflow !

    Для початку рекомендується додати керування  DNS, щоб полегшити взаємодію між сервісами. Для додатків, які потребують сховища, додаток  hostpath-storage надає простір для каталогів на хості. Їх легко налаштувати:

    microk8s enable dns
    microk8s enable hostpath-storage
    1. Запуск та зупинка MicroK8s

    MicroK8s буде працювати, поки ви не вирішите зупинити його. Зупинити та запустити MicroK8s можна за допомогою наступних простих команд:

    microk8s stop

    … зупинить MicroK8s та його служби. Ви можете запустити їх знову в будь-який час, виконавши команду:

    microk8s start

    Зверніть увагу, що якщо ви залишите MicroK8s запущеним, він автоматично перезапуститься після перезавантаження. Якщо ви не бажаєте, щоб це сталося, просто не забудьте виконати команду  microk8s stop перед вимкненням живлення.