Категорія: Uncategorized

  • Початок роботи з Copilot Studio

    Початок роботи з Copilot Studio

    Copilot Studio, яка раніше відома як Power Virtual Agent, представила кілька нових цікавих функцій. Якщо ви чули про неї раніше або навіть використовували її в минулому, зараз саме час вивчити новий дизайн і функції, які роблять створення власних Copilot, що налаштовуються, простіше, ніж будь-коли.

    Доступ до Copilot Studio

    Щоб розпочати, перейдіть до  Copilot Studio . Як і інші інструменти Power Platform, Copilot Studio залежить від середовища. Переконайтеся, що ви знаходитесь в правильному середовищі, перш ніж створювати Copilot. 

    Створення нового Copilot

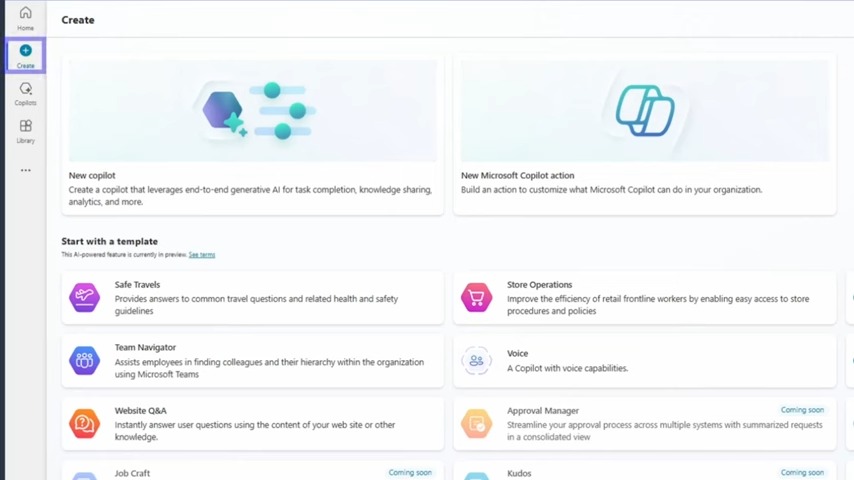
    1. Перейдіть до лівого меню та виберіть  «Створити»  .
    2. Натисніть  «Новий Copilot»  , щоб розпочати налаштування.
    3. Введіть короткий опис того, як Copilot допомагатиме користувачам. Наприклад:
      • «Цей бот допоможе користувачам отримати інформацію про Pragmatic Works та Power Platform».
    4. Визначте будь-які інструкції, переваги за тоном або додаткові відомості.
    5. За бажанням можна додати загальнодоступні веб-сайти як джерела знань.
    6. Натисніть  кнопку «Створити»  у верхньому правому куті, щоб завершити налаштування.
    Додавання джерел знань

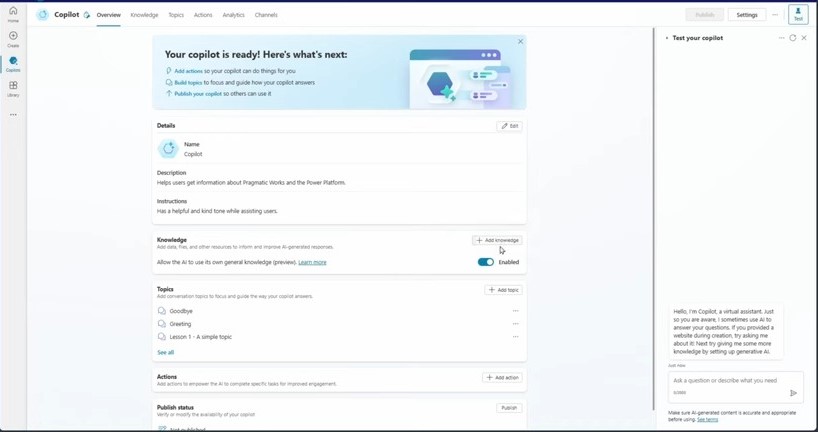
    Головною особливістю Copilot Studio є можливість інтеграції  джерел знань  . Це дозволяє роботі витягувати дані з різних джерел для надання точних відповідей.

    Додавання публічного веб-сайту

    1. Перейдіть до розділу  «Знання»  .
    2. Виберіть  Додати знання  .
    3. Виберіть  «Публічний веб-сайт» та введіть URL-адресу.
    4. Натисніть  «Додати»  , щоб інтегрувати веб-сайт до бази знань.
    5. Системі може знадобитися деякий час для обробки інформації, тому перевірте  статус знань , щоб переконатися в її готовності.
    Додавання файлу як джерело знань

    1. Замість веб-сайту можна завантажити  файл  .
    2. Файл зберігається в Microsoft Dataverse і використовується Copilot для отримання інформації.
    3. Типи файлів, що підтримуються, включають текстові формати, такі як PDF-файли та документи Word.
    4. Після завантаження перевірте  статус знань  , щоб переконатися, що вони готові до використання.

    Перевірка джерела знань

    Після додавання джерел знань ви можете протестувати свій робот на  панелі тестування  :

    1. Введіть запитання, на яке можна відповісти за допомогою завантажених джерел знань (наприклад, «Що таке CT XP?»).
    2. Copilot витягне інформацію з веб-сторінки або документа.
    3. Для перевірки джерела надається посилання  .
    4. Робот також відображає хід розмови, показуючи, звідки надходять відповіді.

    Налаштування ІІ та генеративних відповідей

    1. Перейдіть до  розділу «Налаштування»  у верхньому правому куті.
    2. Перейменуйте свій бот (наприклад, «Мій особистий віртуальний помічник»).
    3. Увімкніть  генеративний ІІ , який дозволяє Copilot створювати відповіді на основі доступних даних.
    4. Налаштуйте параметри  модерації контенту:
      • Високий: менше, але точніші відповіді.
      • Середня/низька: більше відповідей з різною точністю.
    5. Збережіть зміни.

    Безпека та автентифікація
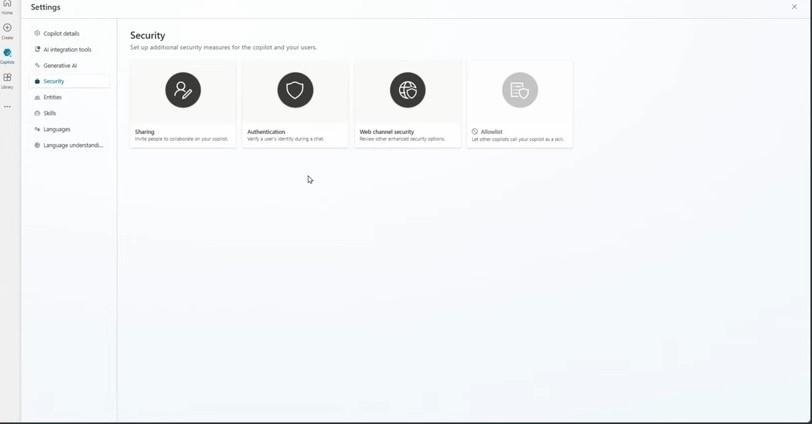
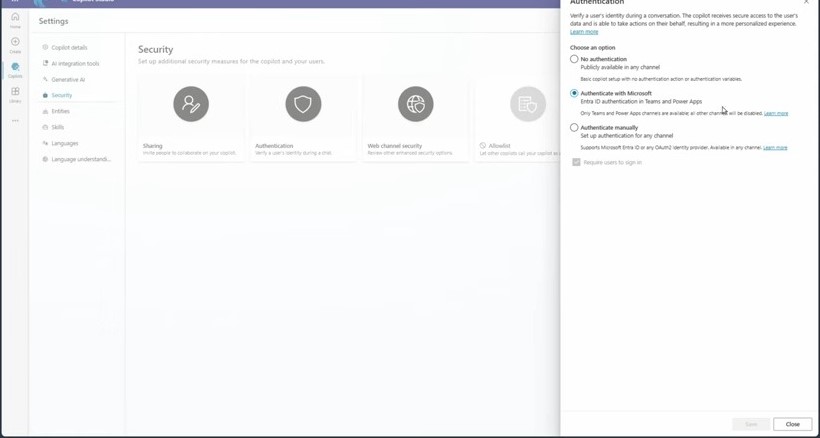
    Перед публікацією бота налаштуйте  параметри автентифікації  :

    1. Перейдіть до розділу  Безпека  >  Аутентифікація  .
    2. Виберіть тип автентифікації для доступу користувача.
    3. Слідкуйте за новинами, щоб побачити докладніші посібники з варіантів аутентифікації.
    Публікація вашого Copilot

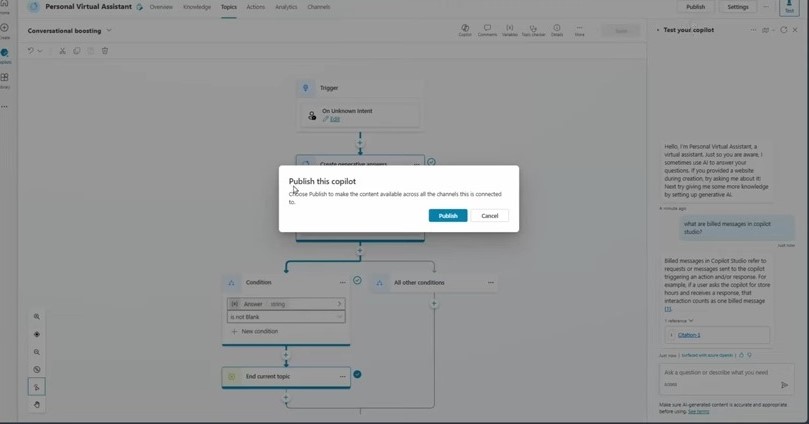
    Коли ваш бот буде готовий:

    1. Натисніть  «Опублікувати»  у верхньому правому кутку.
    2. Виберіть місце розгортання (наприклад, Teams, Power Apps, загальнодоступний/користувацький веб-сайт).
    3. Перевірте  статус публікації  у нижній частині екрана.
    Розгортання у каналах

    Після публікації налаштуйте розгортання:

    1. Перейдіть до  розділу «Канали»  .
    2. На основі налаштувань автентифікації виберіть доступну платформу (наприклад, Teams, загальнодоступний веб-сайт тощо).
    3. Якщо вибрано «Без аутентифікації», з’явиться кілька варіантів.

    Висновок

    Copilot Studio пропонує покращений доступ до джерел знань, покращені можливості генеративного ІІ та оптимізовані процеси створення ботів. Незалежно від того, чи використовуєте ви веб-сайти, файли або корпоративні джерела даних, ви можете з легкістю створити потужний Copilot. Залишайтеся з нами для майбутніх глибоких занурень в автентифікацію, інтеграції ІІ та розширені функції у Copilot Studio!
  • Azure AI Foundry: докладний посібник

    Azure AI Foundry: докладний посібник

    Azure AI Foundry – це комплексна платформа Microsoft, призначена для створення та розгортання рішень ІІ в хмарі. Цей посібник проведе вас через процес створення AI Hub на порталі Azure, покаже його можливості та варіанти його використання.

    Що таке Azure AI Foundry?

    Azure AI Foundry надає єдине середовище для фахівців з роботи з даними, розробників та бізнес-професіоналів для спільної роботи та створення програм на базі ІІ. Завдяки інтерфейсам з перетягуванням, автоматизованому машинному навчанню та передовим службам ІІ він спрощує процес розробки ІІ.

    Ключові можливості Azure AI Foundry

    1. Бібліотека моделей та сервісів ІІ

    Azure AI Foundry діє як парасолька, що включає торгові майданчики для великих мовних моделей від OpenAI, Meta та різних моделей з відкритим вихідним кодом. Він також пропонує API для розширених служб ІІ, таких як Vision, Speech та Document Intelligence.

    2. Платформа для створення додатків ІІ

    Раніше відомий як Azure AI Studio, Azure AI Foundry пропонує всі необхідні інструменти для створення складних програм ІІ. Він підтримує оркестрування, кінцеві точки, функції користувача, індексацію даних і багато іншого.

    Створення AI Hub на порталі Azure

    Примітка:  Azure AI Foundry працює за моделлю оплати в міру використання. Перед використанням обов’язково перевірте ціни.

    1. Доступ до порталу Azure:
    • Перейдіть до порталу Azure.
    • Знайдіть “Azure AI Foundry” і натисніть на нього.
    1. Створіть центр штучного інтелекту:
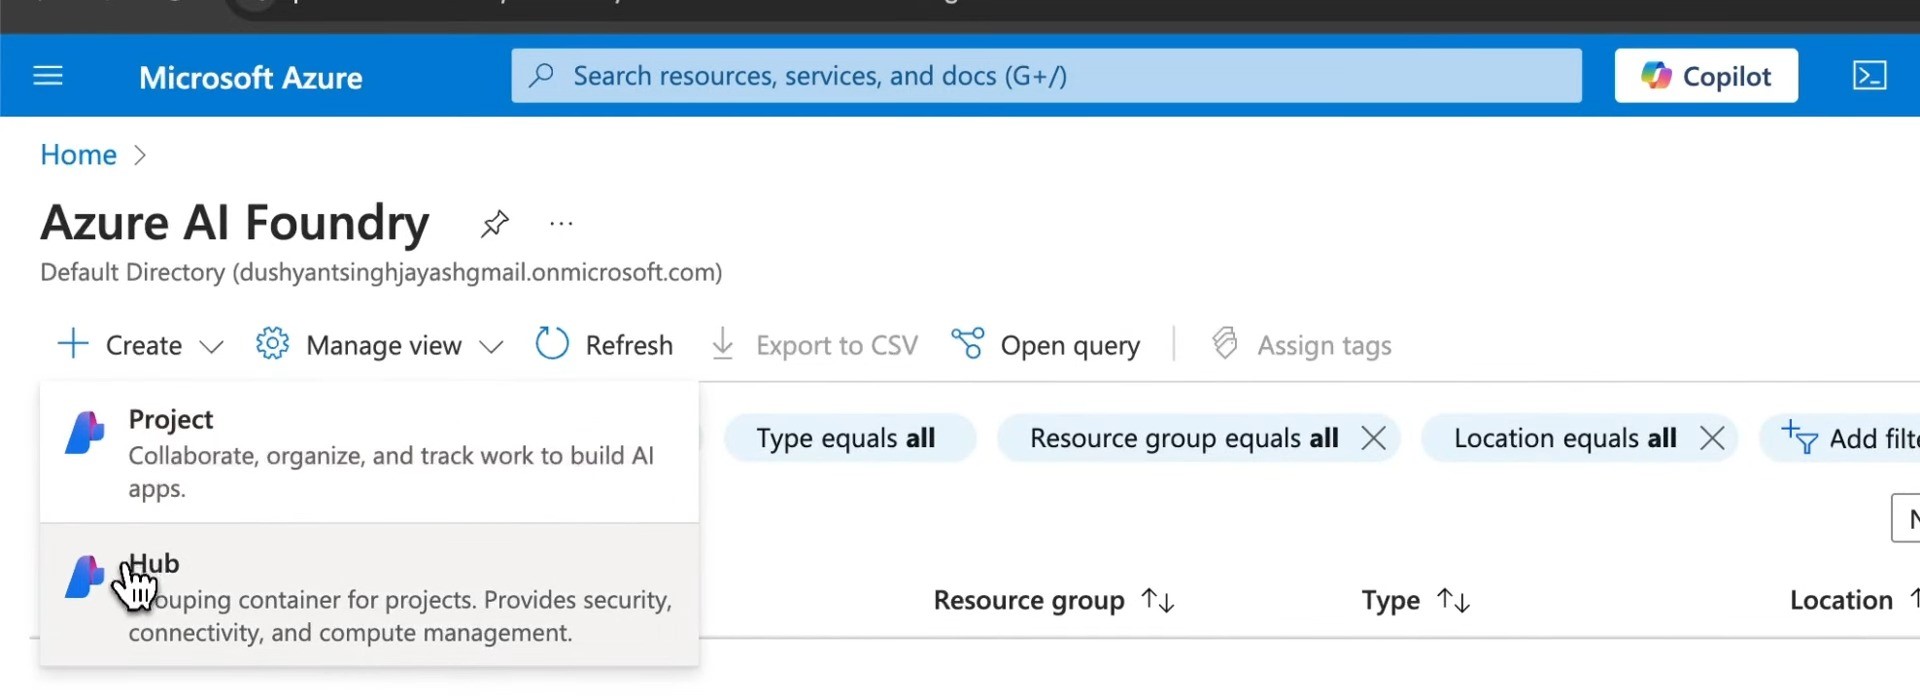
    • Натисніть кнопку «Створити».

    • Виберіть між створенням проекту чи хаба.
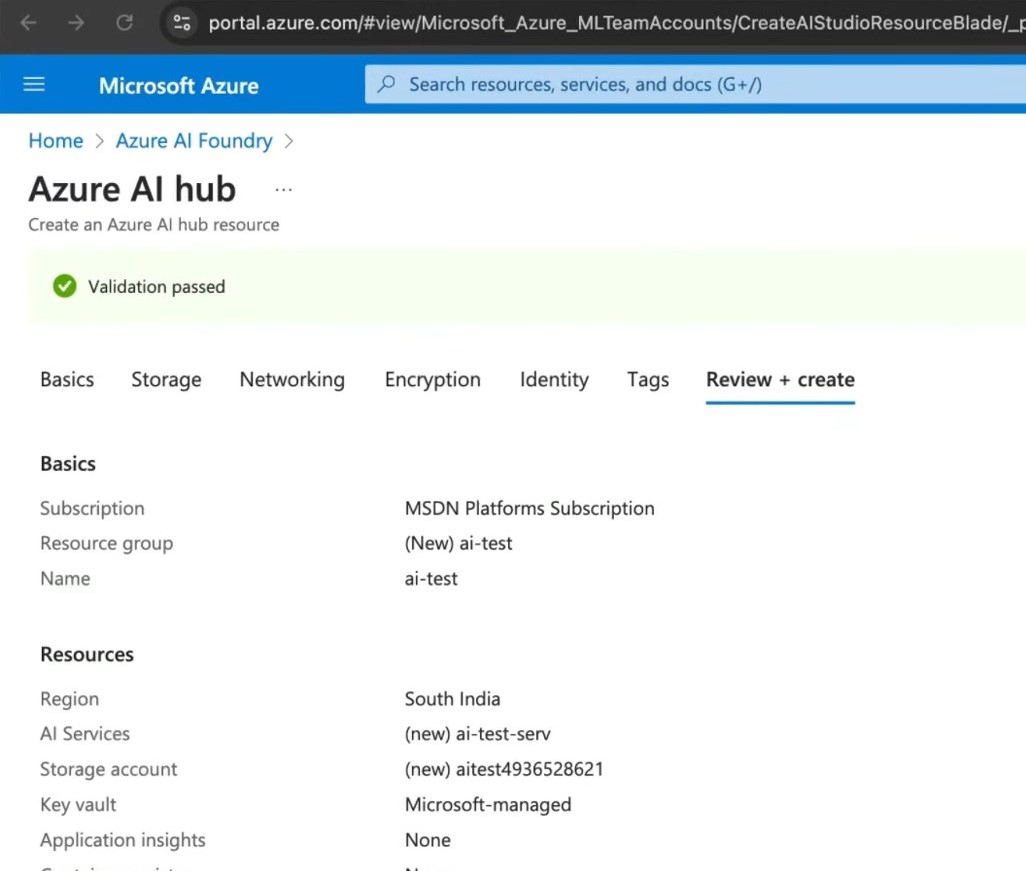
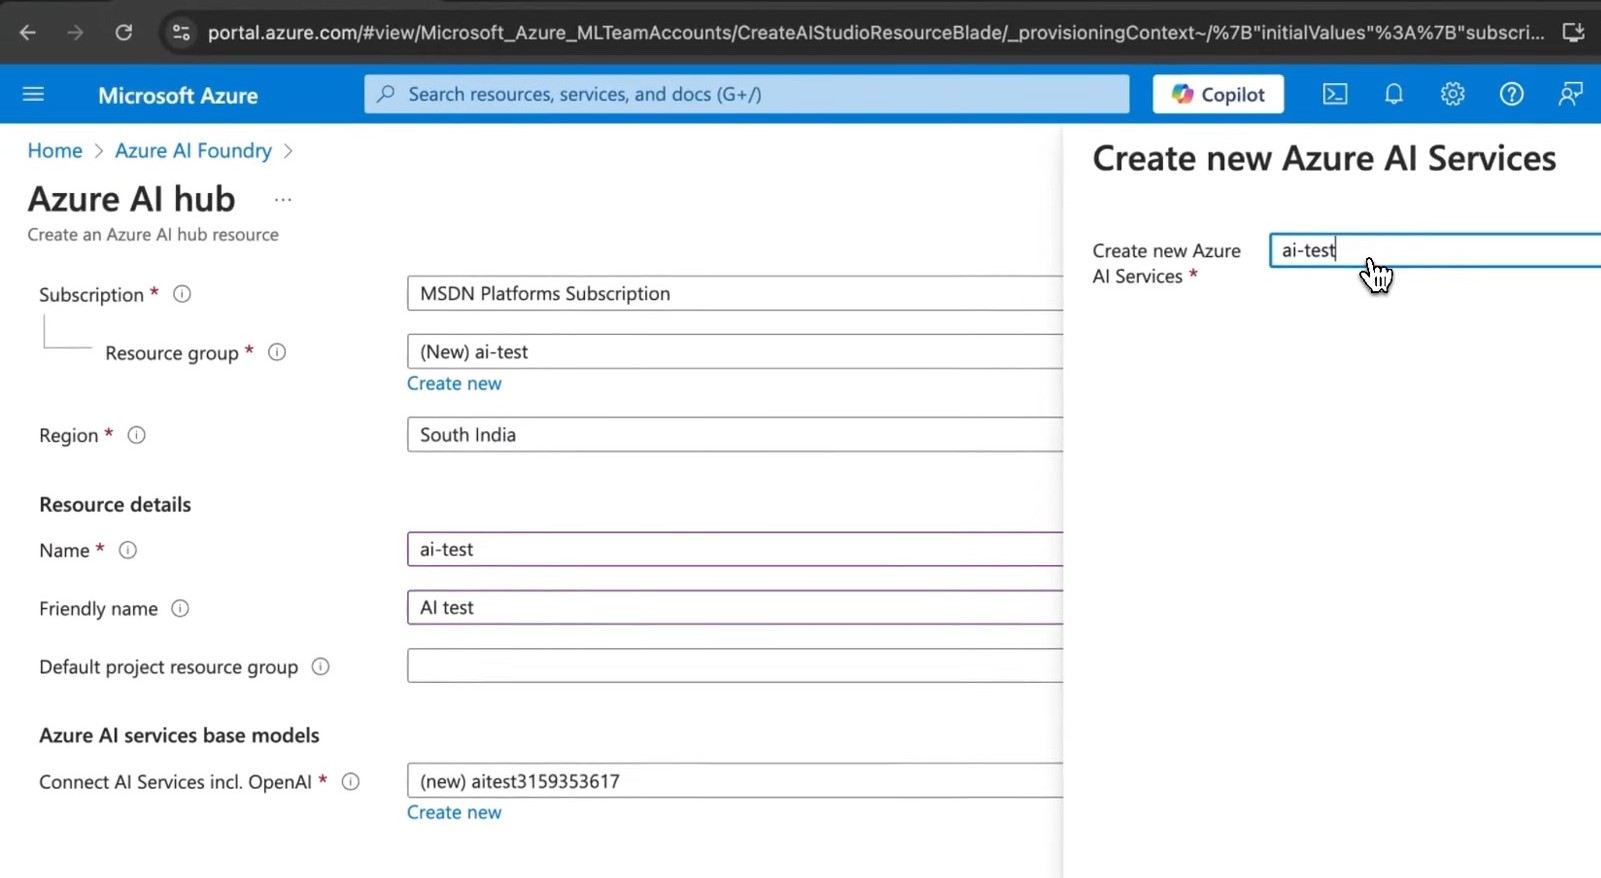
    • Вкажіть необхідні дані, такі як група ресурсів, регіон та зрозуміле ім’я.

    • Підключіть служби ІІ, включаючи OpenAI.
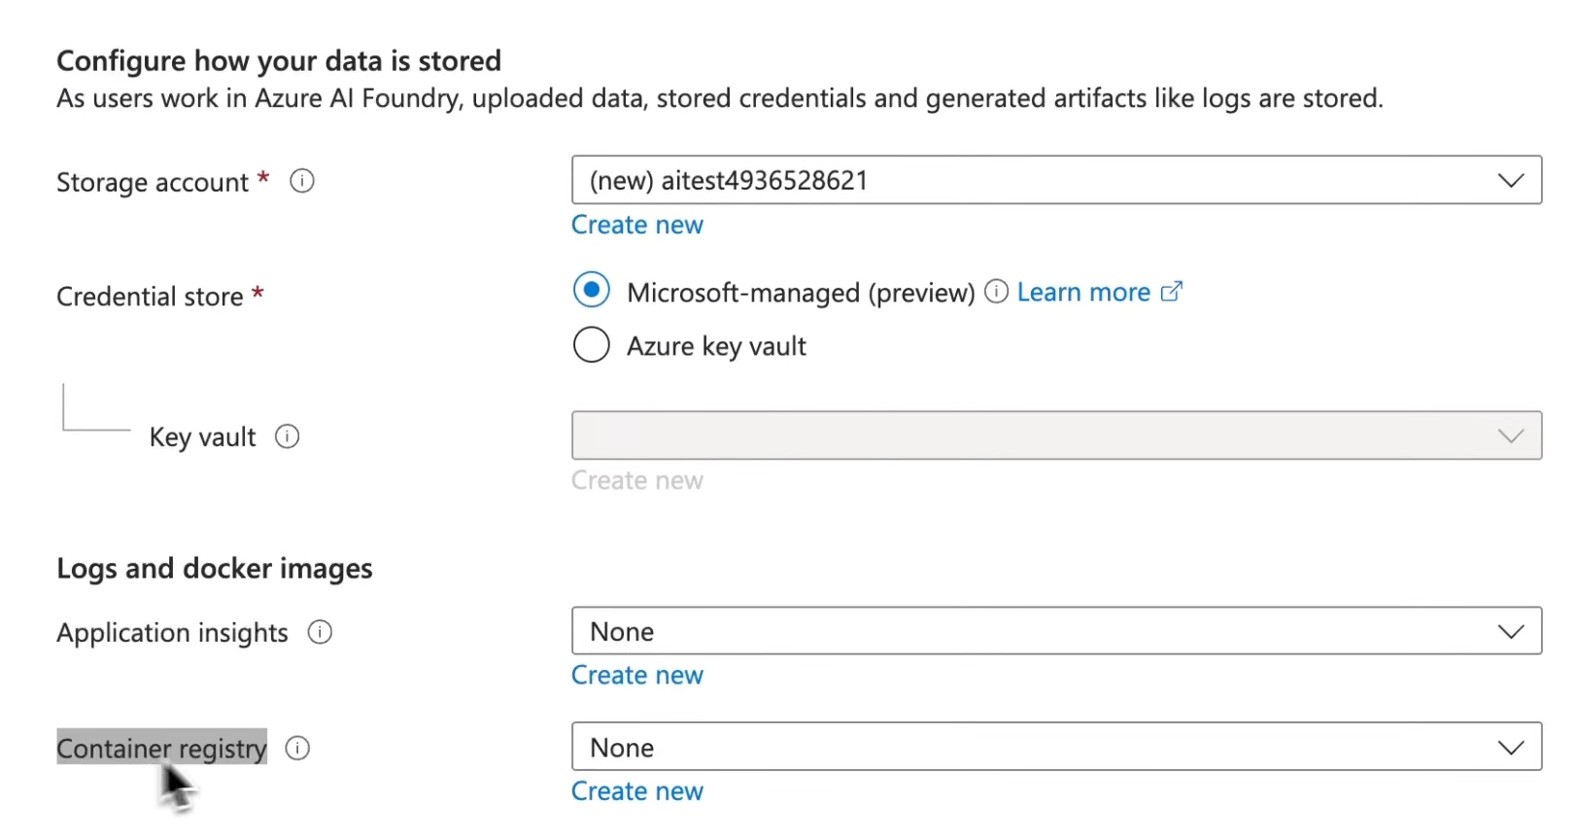
    • Налаштуйте параметри сховища, мережі (загальне, приватне з підключенням до Інтернету або приватне зі схваленим вихідним трафіком), шифрування та ідентифікації.

    • Перегляньте та натисніть «Створити».

    1. Розгортання:
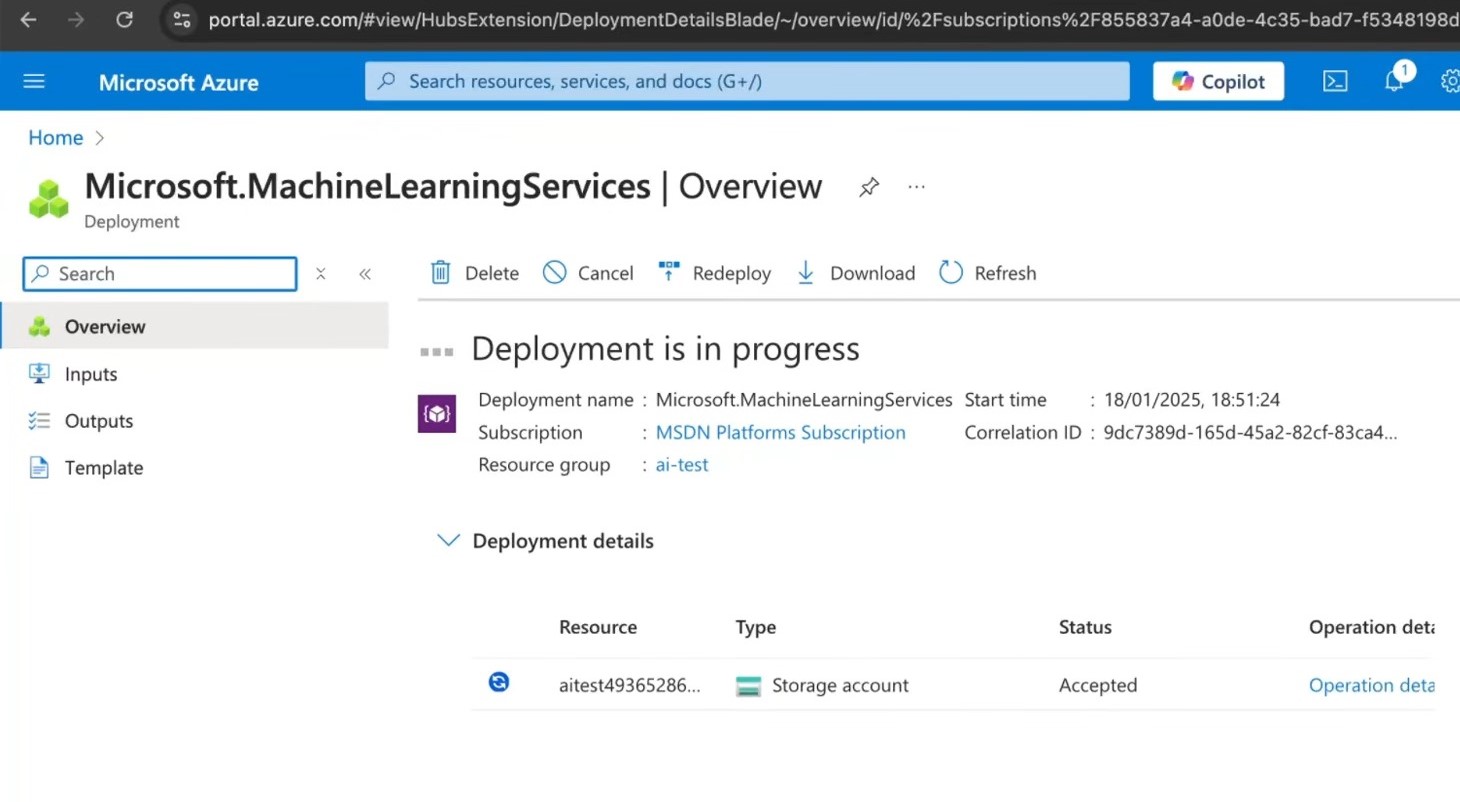
    • Дочекайтеся завершення розгортання.

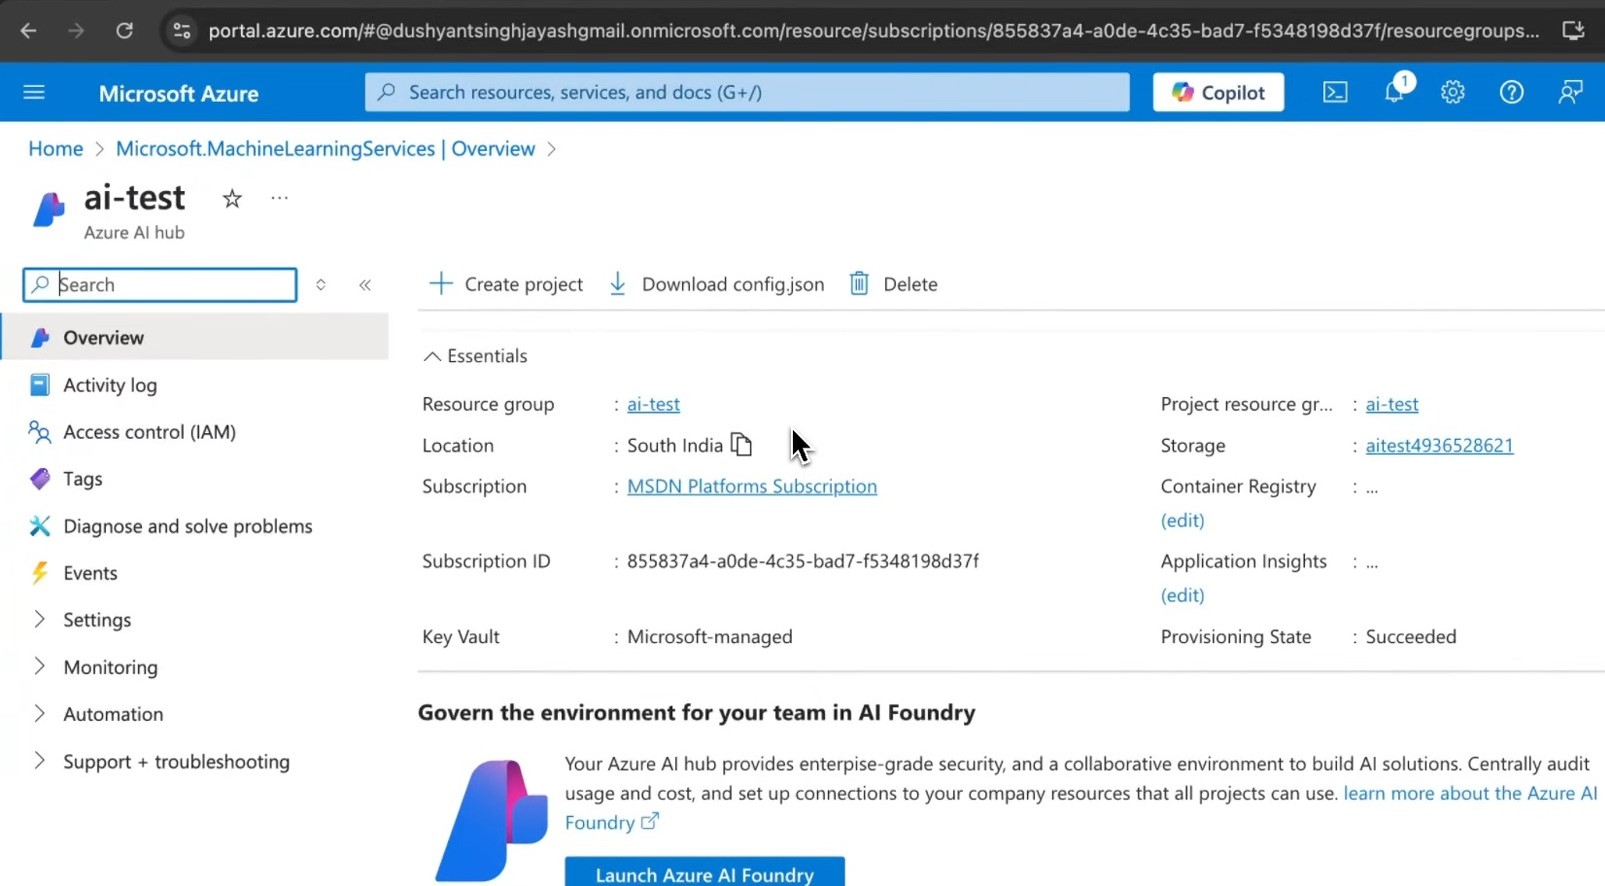
    • Отримайте доступ до AI Hub через створений хаб.

  • Безпека Kubernetes: як захистити та контролювати свій кластер

    Безпека Kubernetes: як захистити та контролювати свій кластер

    Kubernetes – це чудовий інструмент для керування вашими програмами. Але давайте подивимося правді у вічі: безпека – це серйозна справа. У цій статті ми заглибимося в те, як забезпечити безпеку кластера Kubernetes та відстежувати його на предмет прихованих уразливостей, проблем безпеки чи неправильних конфігурацій. Іншими словами, ми розгорнемо сканер безпеки з відкритим кодом для автоматичного виконання цих завдань. І замість того, щоб вручну запускати сканування в терміналі, ми скористаємось іншим інструментом з відкритим вихідним кодом для моніторингу та збору показників безпеки, одночасно створюючи корисні панелі моніторингу для візуалізації стану вашої безпеки.

    Отже, почнемо!

    Крок 1: Налаштування локального кластера Kubernetes за допомогою Minikube

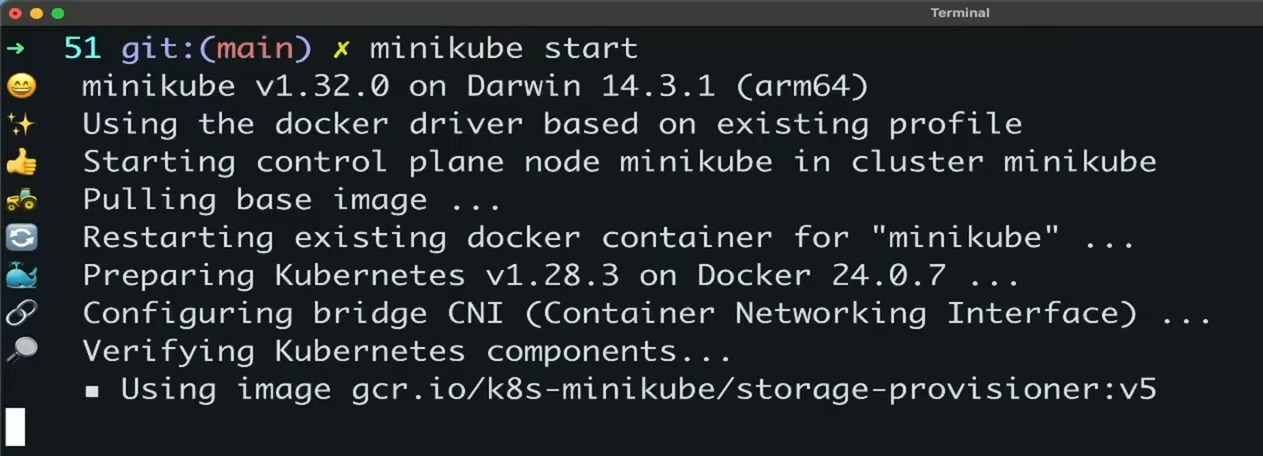
    Почнемо із запуску локального кластера Kubernetes за допомогою  Minikube  . Minikube – ідеальний інструмент для тестування конфігурацій перед застосуванням до реального кластера.

    minikube start

    Крок 2: Розгортання оператора KubeScape за допомогою Helm

    Далі ми використовуємо  Helm  для розгортання оператора  KubeScape  . Helm спрощує встановлення та керування програмами Kubernetes.

    helm repo add kubescape https://kubescape.github.io/helm-charts
    helm install kubescape kubescape/kubescape-operator

    Чому показники безпеки мають значення

    Метрики безпеки забезпечують видимість потенційних уразливостей. Без них ви, по суті, летить наосліп. Метрики можуть сказати вам:

    • Де вразливість?
    • Як  ваша безпека змінюється з часом
    • Чи окупаються  ваші інвестиції у безпеку?

    Знайомтесь з KubeScape

    KubeScape – це платформа з відкритим вихідним кодом, розроблена для підвищення безпеки Kubernetes. Вона сканує ваш кластер на наявність уразливостей та неправильних конфігурацій, оцінюючи ваше налаштування за такими фреймворками безпеки, як  NSA  і  MITRE  .

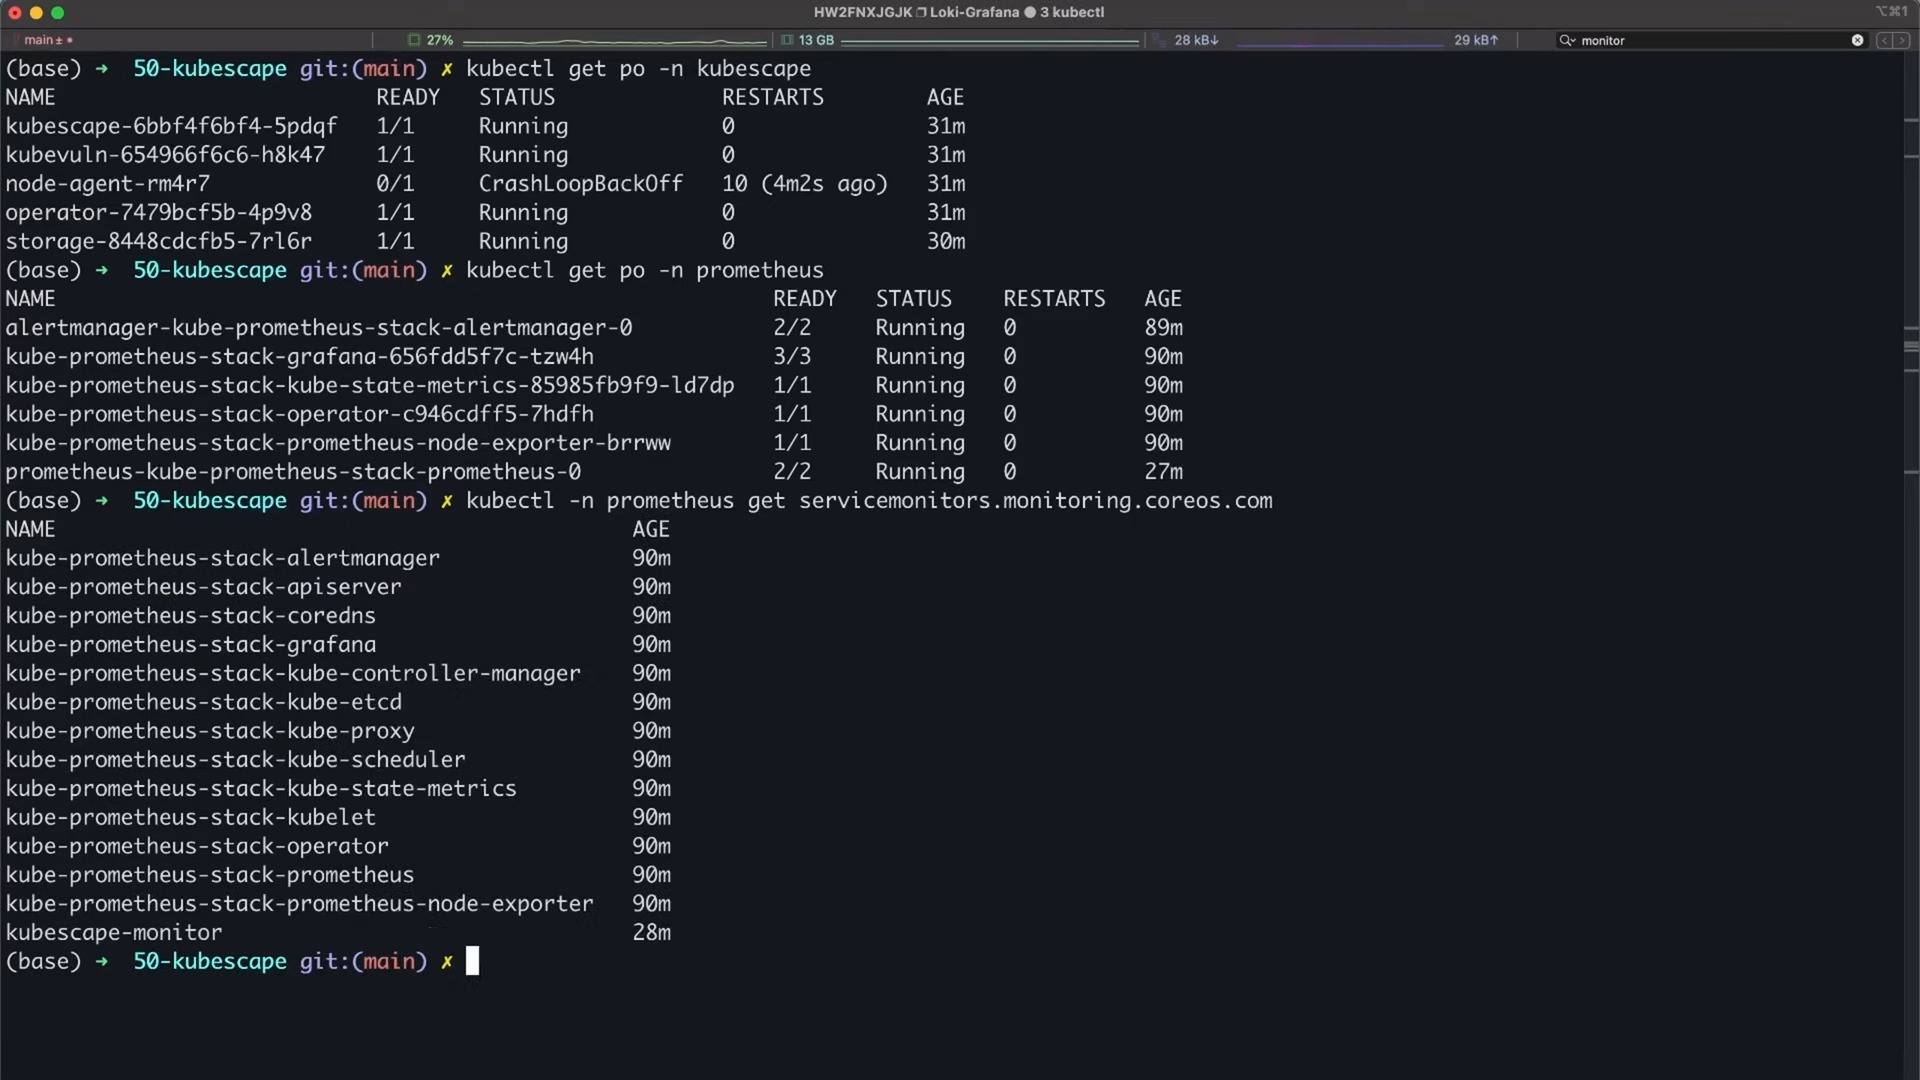
    Для перегляду показників безпеки можна використовувати  kubectlкомандний рядок. Однак є спосіб краще: моніторинг за допомогою  Grafana  та  Prometheus  .

    Крок 3: Розгортання стека моніторингу за допомогою Grafana та Prometheus

    Ми розгорнемо стек моніторингу за допомогою Helm, як ми це робили з KubeScape.

    helm repo add prometheus-community https://prometheus-community.github.io/helm-charts
    helm install prometheus prometheus-community/kube-prometheus-stack

    Цей стек включає все необхідне для початку моніторингу нашого кластера Kubernetes, включаючи результати перевірки безпеки KubeScape.

    Перевірка розгортання

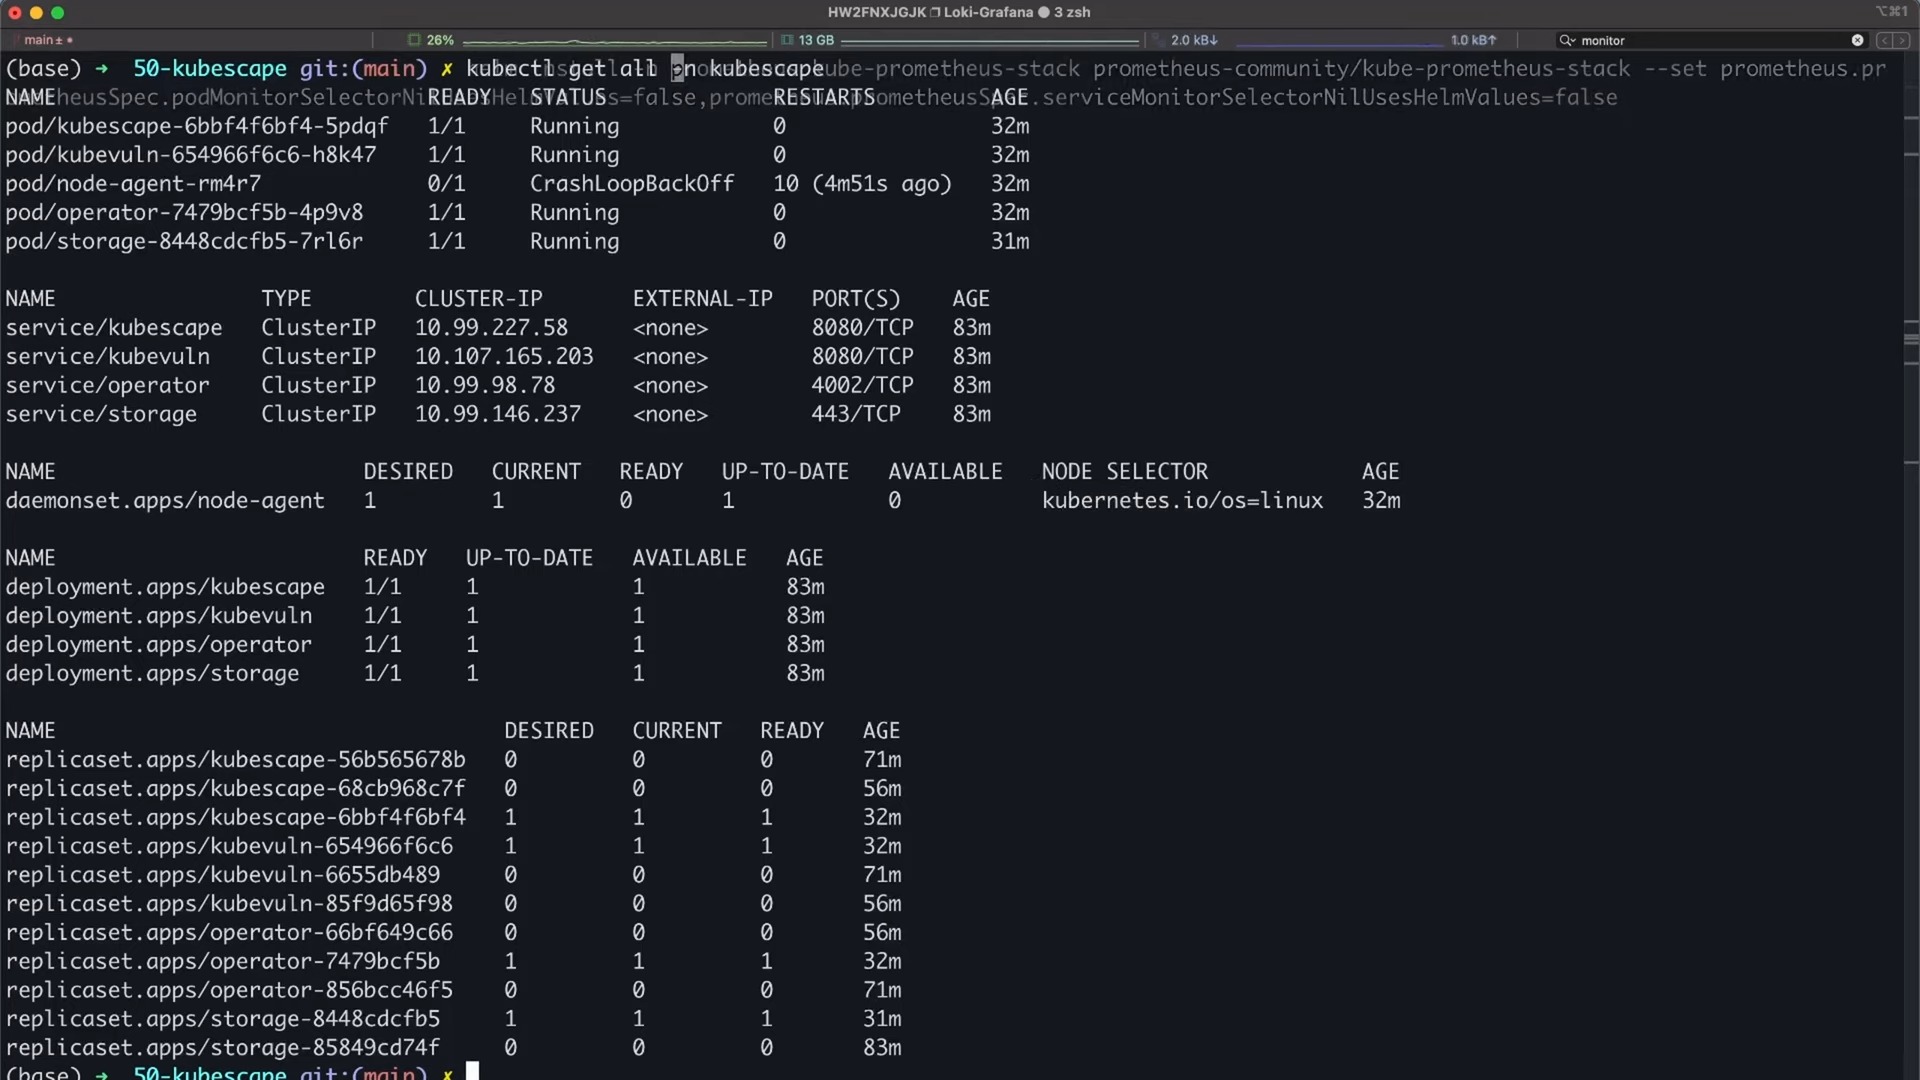
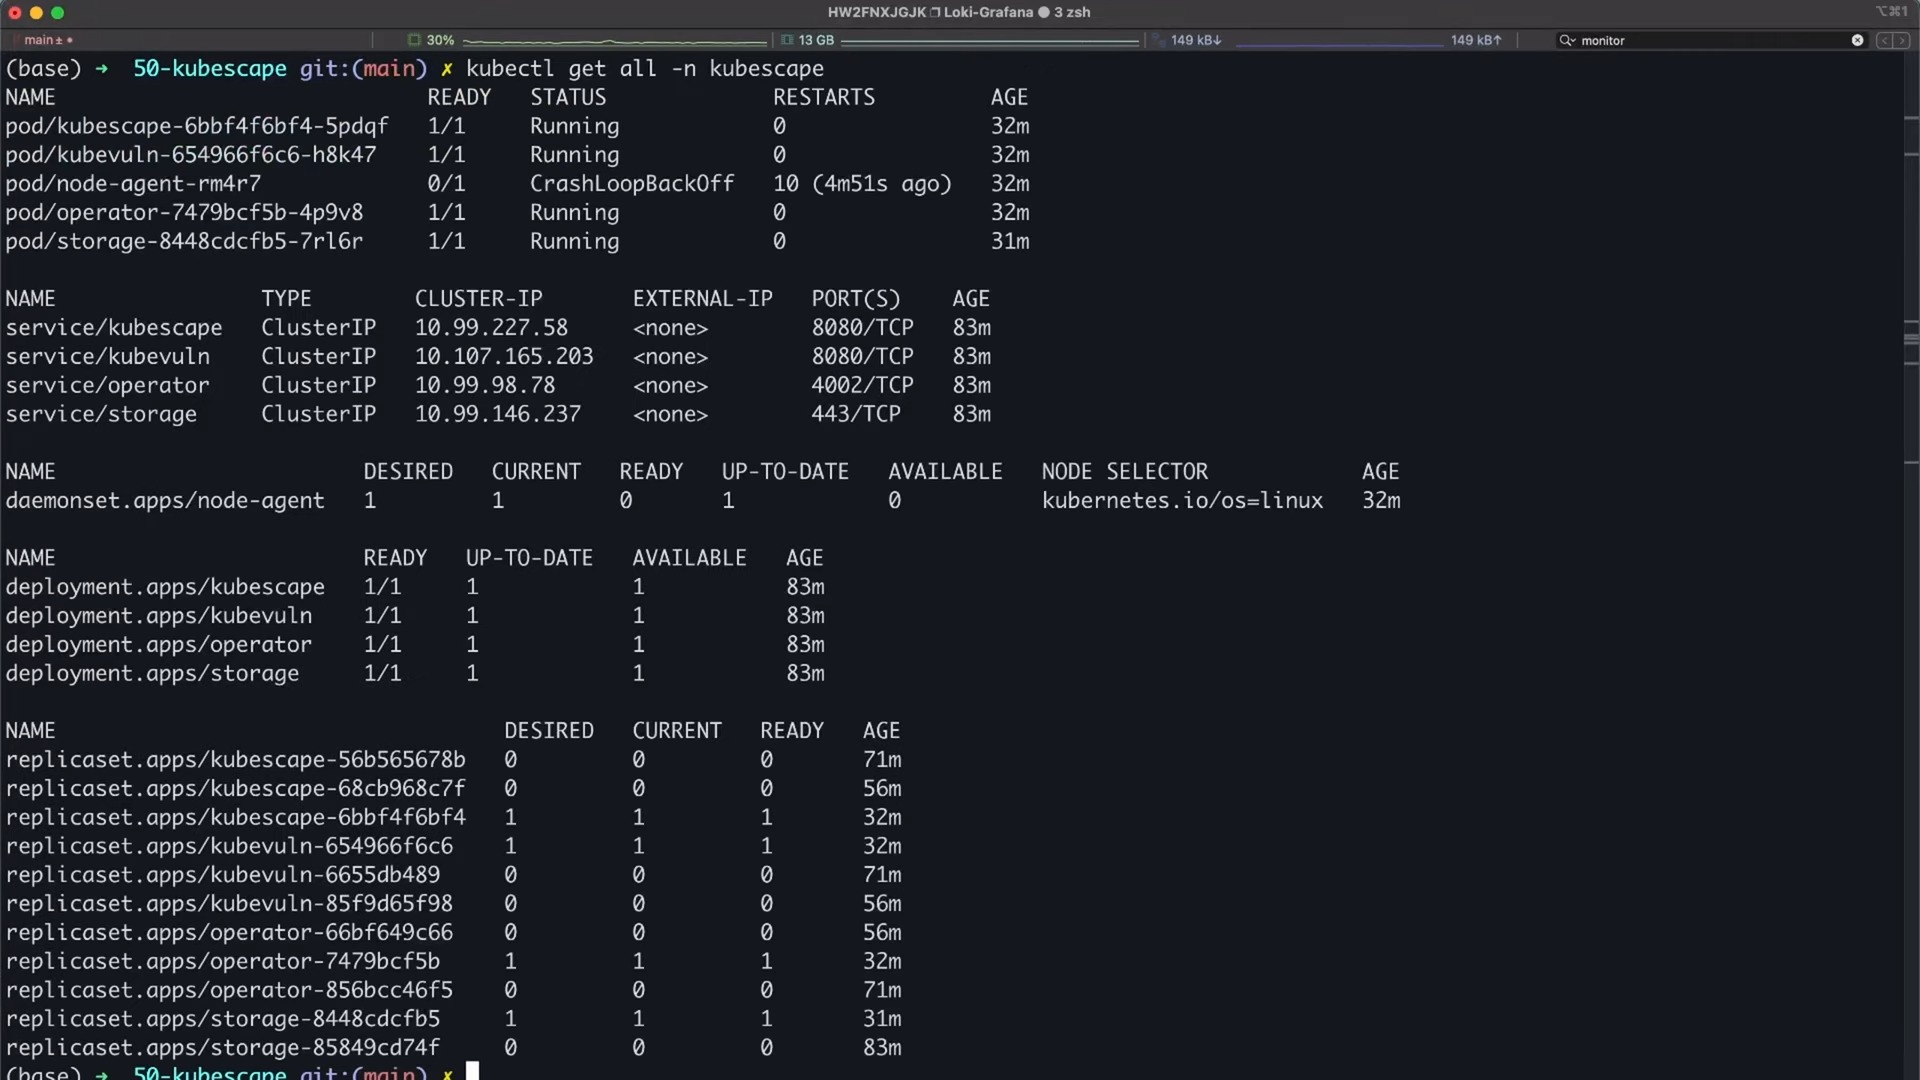
    Після розгортання переконайтеся, що всі модулі та служби запущені:

    kubectl get pods -n monitoring
    kubectl get services -n monitoring

    Крок 4: Візуалізація показників за допомогою панелей моніторингу Grafana
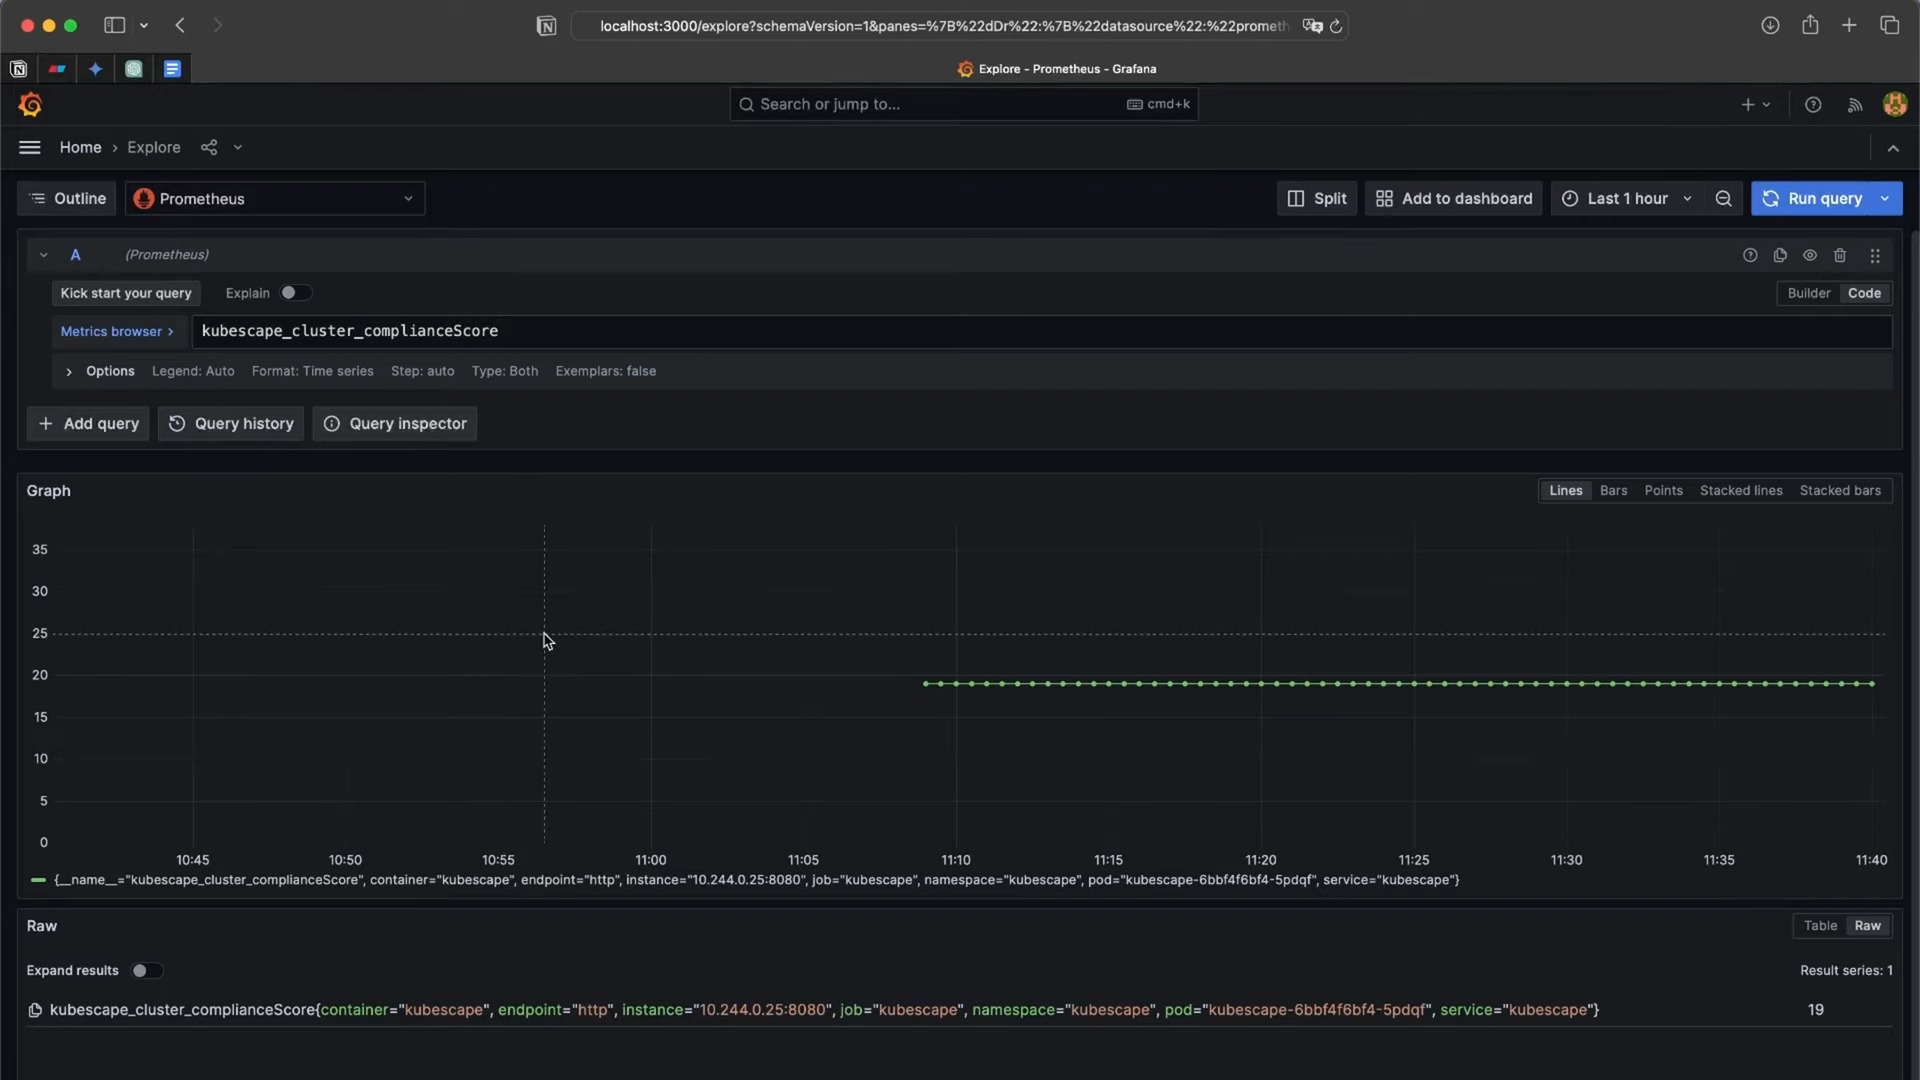
    Після того, як стек моніторингу буде готовий, відкрийте  інтерфейс користувача Grafana  і перейдіть на вкладку  Explore  . Тут ви можете перевірити, чи збираються  метрики KubeScape Prometheus і чи відправляються вони до Grafana.

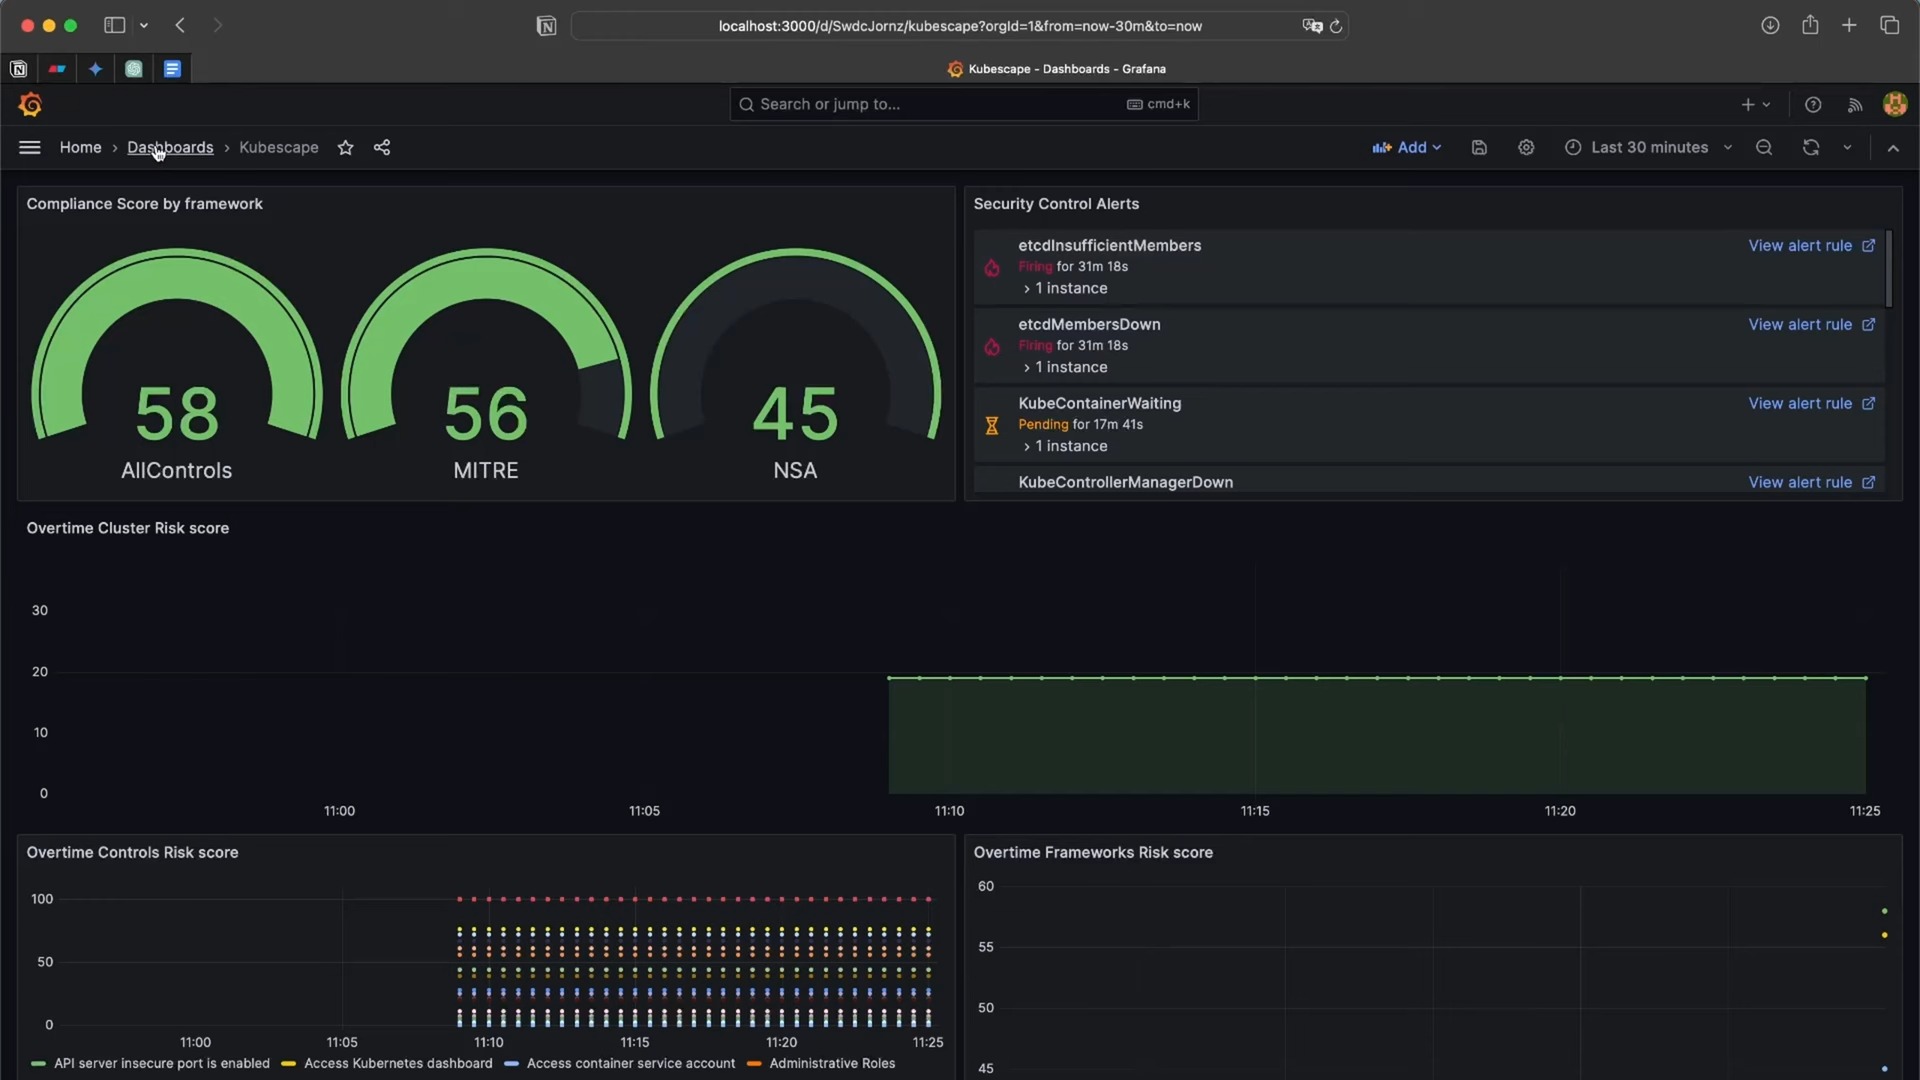
    Створіть панель управління

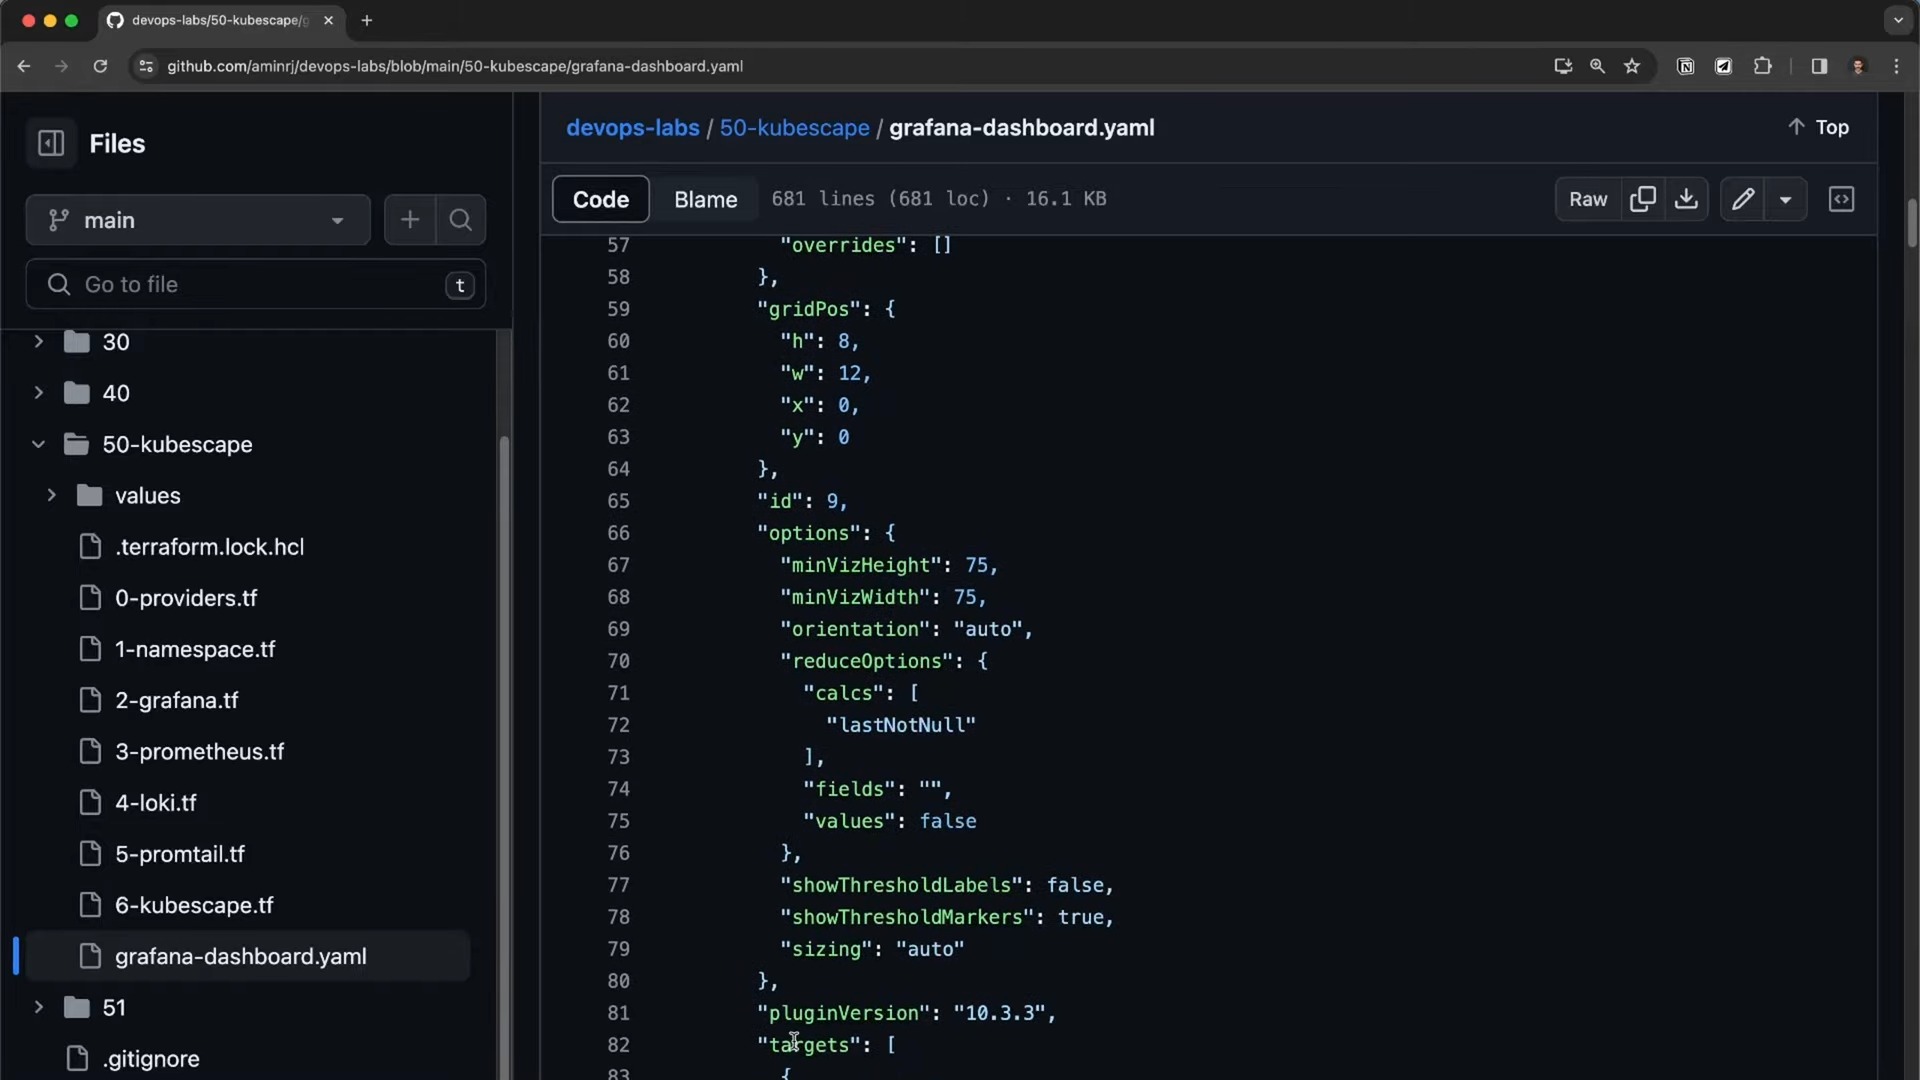
    Ви можете створити панелі моніторингу з нуля за допомогою доступних метриків або завантажити  готову панель моніторингу з   репозиторію GitHub . Налаштуйте її відповідно до своїх потреб!

    Висновок

    Безпека кластера Kubernetes – це подорож, а не пункт призначення. Ретельно відстежуючи та використовуючи правильні інструменти, такі як  KubeScape  ,  Prometheus  та  Grafana  , ви можете впевнено керувати своїм контейнерним судном у часто неспокійних водах хмарної безпеки.

  • Що таке GitOps?

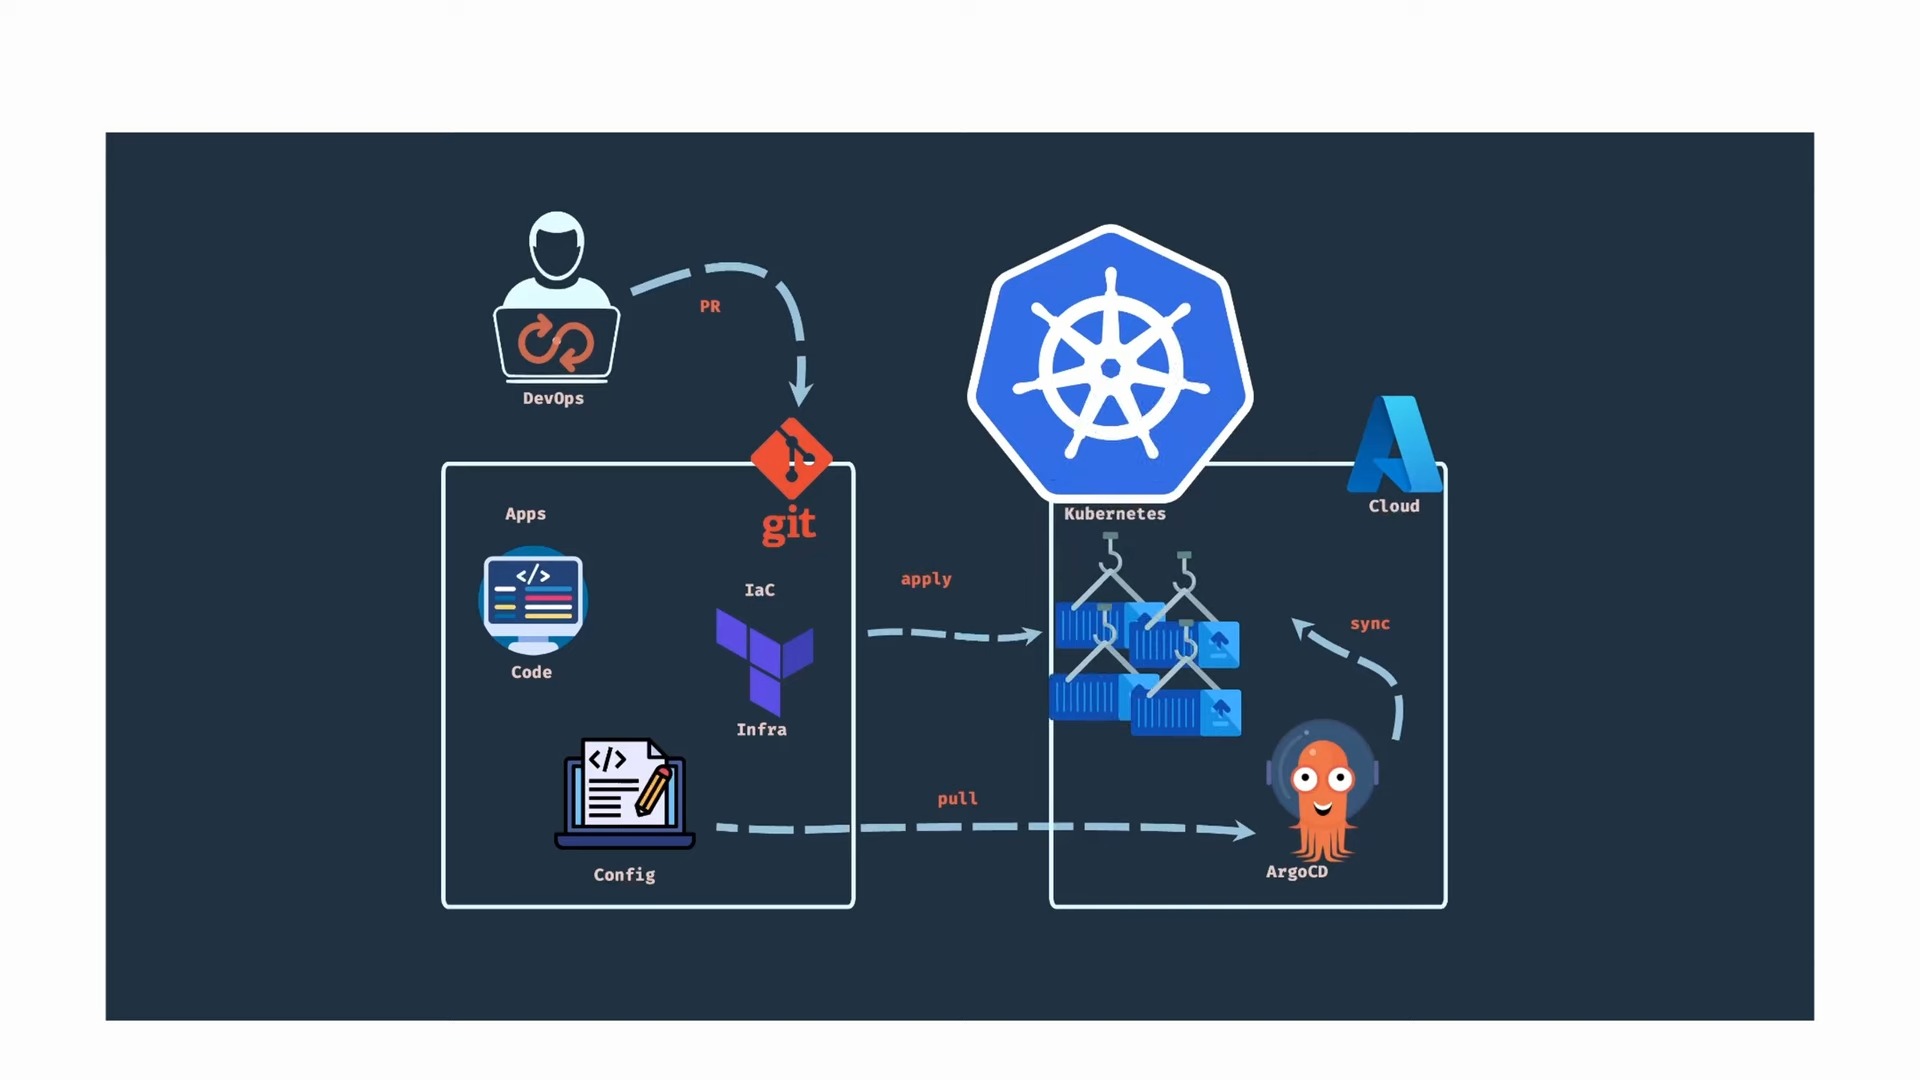
    GitOps швидко стає новатором у сучасній розробці ПЗ. Але що таке GitOps? Простіше кажучи, це набір практик, які використовують Git як єдине джерело істини для управління інфраструктурою та розгортаннями додатків. Цей підхід забезпечує простоту, безпеку та масштабованість практик DevOps, використовуючи можливості контролю версій Git.

    У сьогоднішньому швидко змінюваному світі DevOps ефективне, безпечне та масштабоване управління інфраструктурою має вирішальне значення. GitOps надає автоматизований, перевірений і послідовний спосіб керування додатками, гарантуючи, що розгортання будуть швидше і менш схильні до помилок.

    Розуміння GitOps

    GitOps – це не просто Git або Ops; це застосування принципів DevOps через Git. Ось суть: якщо цього немає у Git, цього не існує. Кожна зміна фіксується в репозиторії Git, який керує процесом розгортання.

    Принадність GitOps полягає в його простоті та прозорості. Розробники працюють у звичних середовищах Git, а оператори отримують вигоду від автоматизованого керування інфраструктурою.

    Ключові принципи GitOps

    1. Декларативна конфігурація
      • Інфраструктура та стан програми визначаються декларативно у коді.
    2. Джерело з контролем версій
      • Репозиторії Git є єдиним джерелом достовірної інформації, гарантуючи узгодженість.
    3. Автоматизована доставка
      • Конвеєри CI/CD автоматично застосовують зміни від Git до інфраструктури.
    4. Безперервне примирення
      • Оператори постійно відстежують та зіставляють фактичний стан із бажаним.

    Як працює GitOps

    GitOps працює за простим, але ефективним принципом:

    • Розробники фіксують зміни у репозиторії Git.
    • Інструменти автоматизації виявляють зміни та застосовують їх до інфраструктури.
    • Цикли погодження гарантують, що реальне середовище відповідає бажаному стану.

    Приклад робочого процесу

    1. Зміни коду зафіксовано.
    2. Конвеєри CI тестують та збирають додаток.
    3. Конвеєри CD автоматично розгортають зміни.
    4. Інструменти моніторингу гарантують, що стан інфраструктури відповідає репозиторію.

    Переваги GitOps

    • Підвищення продуктивності праці розробників:  розробники можуть зосередитися на написанні коду, а чи не на управлінні інфраструктурою.
    • Підвищена безпека:  контроль доступу та журнали аудиту Git підвищують безпеку.
    • Швидше розгортання:  автоматизація прискорює процес розгортання.
    • Спрощені операції:  GitOps знижує когнітивне навантаження на операторів.

    GitOps проти DevOps

    Аспект GitOps DevOps
    Фокус Управління інфраструктурою через Git Співпраця між розробниками та операторами
    Процес Декларативний та автоматизований Спільний та ітеративний
    Інструменти ArgoCD, Flux Jenkins, Docker, Kubernetes

    Інструменти та технології GitOps

    Популярні інструменти GitOps включають:

    • ArgoCD:  декларативний GitOps CD для Kubernetes.
    • Flux:  оператор GitOps, рідний Kubernetes.
    • Jenkins X:  CI/CD, побудований на Kubernetes.
    • Terraform:  інструмент “Інфраструктура як код” (IaC).

    Пояснення робочого процесу GitOps

    1. Визначити конфігурацію:
      • Написання маніфестів інфраструктури та додатків.
    2. Внести зміни:
      • Надсилання конфігурацій в репозиторій Git.
    3. Автоматизація розгортання:
      • Конвеєри CI/CD застосовують зміни автоматично.
    4. Моніторинг та узгодження:
      • Оператори забезпечують відповідність стану інфраструктури сховищу.

    GitOps для Kubernetes

    GitOps та Kubernetes – це союз, створений для DevOps. Декларативна природа Kubernetes ідеально відповідає принципам GitOps, що робить його платформою для впровадження GitOps.

    Ключові концепції:

    • Користувацькі визначення ресурсів (CRD):  розширюють можливості Kubernetes.
    • Оператори Kubernetes: автоматизують керування інфраструктурою.

    Проблеми та обмеження GitOps

    • Складне початкове налаштування:  налаштування конвеєрів та репозиторіїв потребує зусиль.
    • Накладні витрати на інструментарій:  вибір та інтеграція інструментів може виявитися непростим завданням.
    • Ризики безпеки:  неправильно налаштовані репозиторії можуть призвести до вразливостей.

    Рішення:

    • Використовуйте інфраструктуру як передовий досвід у кодуванні.
    • Використовуйте надійні засоби контролю доступу.
    • Постійно відстежуйте та перевіряйте зміни.

    Найкращі практики впровадження GitOps

    • Підтримуйте єдине джерело даних:  зберігайте всі конфігурації Git.
    • Автоматизуйте все:  використовуйте конвеєри CI/CD для послідовного розгортання.
    • Віддайте пріоритет безпеки:  впровадьте контроль доступу на основі ролей.
    • Здійснюйте активний моніторинг:  використовуйте такі інструменти, як Prometheus та Grafana.

    Реальні приклади використання GitOps

    • Фінансові установи:  безпечні та перевірені зміни інфраструктури.
    • Платформи електронної комерції:  швидке використання нових функций.
    • Технологічні гіганти:  такі компанії, як Google та Microsoft, використовують GitOps для масштабування операцій.

    GitOps у конвеєрах CI/CD

    GitOps покращує CI/CD, надаючи зрозумілий, перевірений та автоматизований процес розгортання. Інтеграція GitOps з такими інструментами, як Jenkins, CircleCI та GitHub Actions, спрощує доставку програмного забезпечення.

    Майбутні тенденції у GitOps

    • Інтеграція штучного інтелекту та машинного навчання:  інтелектуальна автоматизація змін інфраструктури.
    • GitOps Beyond Kubernetes:  розширення на інші платформи, такі як AWS ECS та Azure.
    • Покращені методи безпеки:  розширені інструменти забезпечення безпеки робочих процесів GitOps.

    Висновок

    GitOps спрощує та покращує сучасні практики DevOps, використовуючи Git як єдине джерело істини для управління інфраструктурою та додатками. Його принципи декларативної конфігурації, контролю версій, автоматизації та узгодження роблять його потужним підходом для команд, які прагнуть безпечних, масштабованих і ефективних розгортань.

  • Принципи захисту сервера від злому

    Захист сервера від спроб злому передбачає реалізацію всеосяжного набору стратегій та кращих практик. Використовуйте  надійні методи аутентифікації

    • Надійні паролі  : переконайтеся, що всі паролі складні, унікальні та складаються не менше ніж з 12 символів, включаючи великі літери, малі літери, цифри та спеціальні символи.
    • Багатофакторна автентифікація (MFA)  : Введіть MFA, щоб додати додатковий рівень безпеки крім паролів. Це вимагає від користувачів надання більш ніж однієї форми перевірки перед доступом до сервера.
    • Обмежте доступ root  : відключіть прямий вхід root через SSH. Натомість створіть окремий обліковий запис користувача з правами адміністратора та використовуйте   sudo команду для завдань, які потребують підвищених дозволів.

    Мережева безпека

    • Брандмауери  : Налаштуйте брандмауери, щоб обмежити доступ лише до необхідних портів та служб. Регулярно переглядайте та оновлюйте правила брандмауера, щоб блокувати небажаний трафік та захищати від DDoS-атак.
    • Ізолювати сервери  : забезпечити ізоляцію серверів один від одного в мережі. Це обмежує потенційні збитки у разі компрометації одного сервера, запобігаючи горизонтальному переміщенню зловмисників.
    • Використовуйте VPN  : Захистіть канали зв’язку за допомогою віртуальних приватних мереж (VPN).

    Регулярні оновлення та моніторинг

    • Оновлення програмного забезпечення  : Підтримуйте всі серверні програми та програми в актуальному стані за допомогою останніх виправлень безпеки.
    • Сканування вразливостей  : регулярне сканування вразливостей для виявлення та усунення слабких місць безпеки у ваших системах. Використовуйте інструменти, які можуть виявити відомі уразливості на основі поточної розвідки загроз.
    • Моніторинг журналів  : Регулярно перевіряйте журнали сервера на предмет підозрілої активності.

    Контроль доступу

    • Принцип найменших привілеїв (PoLP)  : Обмежте права доступу користувачів лише тим, що необхідно для їхньої ролі. Це мінімізує потенційні збитки від скомпрометованих облікових записів.
    • Обмежте доступ до IP-адрес  : налаштуйте елементи керування доступом, щоб дозволити підключення до критично важливих служб лише з певних IP-адрес або діапазонів, що підвищить безпеку від спроб несанкціонованого доступу.

    Резервне копіювання та відновлення

    • Регулярне резервне копіювання  : Введіть регулярне автоматичне резервне копіювання критично важливих даних. Зберігайте резервні копії безпечно поза офісом або у хмарному середовищі, гарантуючи їх шифрування для захисту від витоку даних.
    • Тестування резервного копіювання  : періодично перевіряйте цілісність резервних копій та процедури відновлення, щоб гарантувати можливість швидкого відновлення даних у разі виникнення інциденту.

    Дотримуючись цих принципів організації можуть значно підвищити рівень безпеки своїх серверів і захиститися від спроб злому. Регулярні огляди та оновлення методів безпеки мають важливе значення, оскільки в ландшафті  кібербезпеки виникають нові загрози. 

    Якщо ваш сервер все ж таки зазнав злому, звертайтеся .

  • Введення в Azure AI Foundry

    Azure AI Foundry — це надійна платформа, розроблена для того, щоб дати розробникам, досвідченим користувачам та організаціям можливість безпечно, надійно та відповідально впроваджувати інновації з використанням ШІ. OpenAI, Meta та інших, що робить її комплексною екосистемою для створення додатків ШІ.


    Основні характеристики та можливості

    Комплексні інструменти ШІ

    Azure AI Foundry дозволяє користувачам:

    • Створюйте програми генеративного ШІ на платформі корпоративного рівня.
    • Використовуйте апаратну інфраструктуру, таку як обчислення, зберігання даних та мережеві технології.
    • Використовуйте моделі ШІ від різних постачальників, у тому числі понад 1800 готових моделей.

    Співробітництво та управління життєвим циклом

    • Вбудована модель життєвого циклу програми допомагає командам співпрацювати, організовувати та відстежувати розробку додатків ШІ.
    • Користувачі можуть налаштовувати базові моделі для створення індивідуальних рішень на основі ШІ.

    Каталог моделей

    • Розміщує моделі від таких постачальників, як Microsoft, OpenAI, Meta, Hugging Face та Nvidia.
    • Фільтри дозволяють здійснювати вибір на основі ліцензування, переваг постачальників, методів розгортання чи потреб галузі.

    Гнучкі варіанти розгортання

    1. Керовані обчислення  : користувачі визначають обчислювальну потужність на основі своїх вимог.
    2. Безсерверний API  : забезпечує масштабоване та швидке виконання завдань.

    Функції моделі ШІ

    Azure AI Foundry підтримує безліч завдань, включаючи:

    • Генеративний ШІ  : генерація тексту в зображення та тексту в текст.
    • Обробка природної мови  : завершення чату, резюмування, переклад та відповіді на запитання.
    • Vision AI  : класифікація зображень, виявлення об’єктів та сегментація.
    • Мовленнєвий ШІ  : перетворення мови в текст, тексту в мову та розпізнавання мови.
    • Розширені програми  : впровадження, класифікація та тонка настройка моделей для потреб конкретної галузі.

    Зручні функції для користувача

    Інтерактивна студія

    • Керування проектами  : користувачі можуть створювати та керувати хабами (контейнерами для проектів) та окремими проектами.
    • Керування ресурсами  : надає інструменти для керування ключами API, кінцевими точками та рядками підключення.
    • Порівняння моделей  : дозволяє користувачам порівнювати моделі за вартістю, якістю, точністю, затримкою та вимогами до завдань.

    Тестовий майданчик

    • Тестовий полігон, де користувачі можуть експериментувати з різними службами ШІ перед розгортанням.
    • Підтримує транскрипцію в реальному часі, перетворення тексту на мову та багато іншого.

    Як почати

    1. Доступ до порталу  : увійдіть на  portal.azure.com  .
    2. Створіть хаб або проект  : організуйте роботу в хаби та проекти для кращої безпеки, зв’язку та управління ресурсами.
    3. Вивчіть студію : запустіть Azure AI Foundry Studio, щоб отримати доступ до таких функцій, як каталог моделей та тестовий майданчик.
    4. Фільтруйте та порівнюйте моделі  : використовуйте каталог моделей, щоб знайти відповідні моделі, що відповідають потребам вашого проекту.
    5. Розгортання та тестування  : використовуйте варіанти розгортання та ігровий майданчик, щоб переконатися, що ваше рішення на основі ШІ ефективно та відповідає цілям організації.

    Azure AI Foundry спрощує процес створення додатків ШІ, забезпечуючи доступність, масштабованість та відповідність відповідальним практикам ШІ. Його обширний каталог, розширені інструменти та функції спільної роботи роблять його ідеальною платформою для розробників, архітекторів та осіб, які приймають рішення.

  • Експлойт критичної вразливості Zabbix – CVE-2024-42327 (CVSS 9.9)

    CVE-2024-42327 — це критична вразливість SQL-ін’єкцій, що впливає на Zabbix, широко використовуваний інструмент моніторингу з відкритим кодом. З оцінкою CVSS 9,9 ця вразливість створює значні ризики, дозволяючи зловмисникам підвищити привілеї та отримати повний контроль над уразливими серверами Zabbix.

    Деталі вразливості

    Уразливість розташована в  кінцевій точці API user.get  , зокрема у  функції addRelatedObjects  класу  CUser  . Його можуть використовувати користувачі без права адміністратора, які мають доступ до API, включно з тими, хто має  роль користувача за умовчанням . Зловмисники можуть маніпулювати викликами API для введення шкідливих команд SQL, що потенційно може призвести до несанкціонованого доступу та контролю над сервером Zabbix.

    Вплив експлуатації

    Успішне використання CVE-2024-42327 може призвести до кількох серйозних наслідків:

    • Витоки даних : неавторизований доступ до конфіденційних даних моніторингу, включаючи конфігурації системи та облікові дані користувача.
    • Злом системи : зловмисники можуть використовувати підвищені привілеї, щоб маніпулювати сервером Zabbix і переходити до інших підключених систем.
    • Відмова в обслуговуванні : порушення операцій моніторингу шляхом зміни або видалення критичних даних .

    Постраждалі версії

    Уразливість впливає на такі версії Zabbix:

    • 6.0.0 – 6.0.31
    • 6.4.0 – 6.4.16
    • 7.0.0

    Пом’якшення та відновлення

    Zabbix випустив виправлення для усунення цієї вразливості в таких версіях:

    • Zabbix 6.0.32rc1
    • Zabbix 6.4.17rc1
    • Zabbix 7.0.1rc1

    Організаціям, які використовують уражені версії, настійно рекомендується негайно оновити свої системи, щоб зменшити ризики, пов’язані з цією вразливістю .

    Рекомендовані дії

    Для захисту від CVE-2024-42327 організації повинні:

    • Оновлення : негайно оновіть Zabbix до виправлених версій.
    • Перегляньте дозволи користувача : переконайтеся, що лише авторизований персонал має доступ до API і що ролі користувачів належним чином обмежені.
    • Проводьте оцінку безпеки : Регулярно оцінюйте стан безпеки вашої установки Zabbix і пов’язаних систем .

    Ця вразливість підкреслює важливість підтримки актуального програмного забезпечення та регулярного перегляду конфігурацій безпеки для захисту від потенційних експлойтів у критичних інструментах моніторингу інфраструктури, таких як Zabbix.

  • Початок роботи з GitHub Copilot Free

    GitHub Copilot — це кодовий помічник на основі штучного інтелекту, призначений для підвищення продуктивності розробників, пропонуючи фрагменти коду, функції та навіть цілі класи під час введення. Якщо ви новачок і хочете безкоштовно розпочати роботу з GitHub Copilot, дотримуйтеся цього вичерпного посібника.

    Зареєструйтеся в GitHub Copilot

    1. Створіть обліковий запис GitHub : якщо у вас його немає, відвідайте веб-сайт GitHub, щоб зареєструвати безкоштовний обліковий запис.
    2. Доступ до GitHub Copilot Free :
      • Студенти : якщо ви студент, ви можете безкоштовно отримати доступ до GitHub Copilot через пакет розробників GitHub Student Developer Pack. Переконайтеся, що ваш статус студента підтверджено GitHub.
      • Супроводжувачі з відкритим кодом : супроводжувачі популярних проектів з відкритим кодом також можуть безкоштовно використовувати GitHub Copilot
    3. Варіант пробної версії : ви можете почати з безкоштовної пробної версії GitHub Copilot Pro, якщо хочете вивчити всі її функції без негайного зобов’язання

    Встановіть код Visual Studio

    1. Завантажте VS Code : відвідайте веб-сайт Visual Studio Code і завантажте програму, яка підходить для вашої операційної системи.
    2. Встановіть код VS : дотримуйтесь інструкцій із встановлення, наданих на веб-сайті.

    Установіть розширення GitHub Copilot

    1. Open VS Code : запустіть Visual Studio Code після інсталяції.
    2. Встановіть розширення :
      • Перейдіть до перегляду розширень, натиснувши  Ctrl+Shift+X.
      • Знайдіть «GitHub Copilot» і натисніть «Встановити», щоб додати розширення до свого редактора
    3. Увійдіть до GitHub :
      • Після встановлення відкрийте палітру команд, натиснувши  Ctrl+Shift+P.
      • Введіть «GitHub Copilot: Sign in» і дотримуйтеся вказівок, щоб авторизувати розширення за допомогою облікового запису GitHub

    Почніть використовувати GitHub Copilot

    1. Написання коду : почніть вводити код у новому або існуючому файлі. Під час введення автоматично з’являтимуться пропозиції. Ви можете вибрати пропозицію, натиснувши клавішу Tab, щоб вставити її у свій код .
    2. Запитання : Ви можете взаємодіяти з GitHub Copilot, ставлячи йому запитання безпосередньо у своєму редакторі коду або через функцію чату, якщо вона доступна:
      • Наприклад, ви можете попросити його пояснити фрагмент коду або запропонувати вдосконалення .
    3. Ознайомтеся з функціями :
      • Використовуйте комбінації клавіш, щоб приймати пропозиції, переходити між кількома пропозиціями тощо.
      • Ознайомтеся з тим, як ефективно підказувати Copilot для кращих відповідей.

    Додаткові ресурси

    • Документація : ознайомтеся з офіційною  документацією GitHub Copilot,  щоб отримати докладні посібники щодо використання різних функцій.
    • Навчальні посібники та курси . Подумайте про перегляд навчальних посібників на таких платформах, як YouTube, які містять покрокові інструкції щодо ефективного використання GitHub Copilot .

    Виконуючи ці кроки, ви зможете успішно налаштувати та почати використовувати GitHub Copilot безкоштовно, покращуючи свій досвід кодування та продуктивність, коли ви навчитеся орієнтуватися в цьому потужному інструменті.

  • Удосконалення Azure AI Studio

    Досягнення Azure AI Studio під час Microsoft Build 2024

    На конференції Microsoft Build 2024 було досягнуто значних успіхів у Azure AI Studio, яка тепер доступна всім після успішного етапу попереднього перегляду. Ця платформа є невід’ємною частиною ініціативи Microsoft Copilot і спрямована на те, щоб дати розробникам можливість ефективно створювати та розгортати програми генеративного ІІ.

    Основні функції та оновлення

    • Загальна доступність  : Azure AI Studio перейшла з попередньої версії до загальнодоступного, надаючи розробникам надійне середовище для створення програм ІІ з покращеними функціями безпеки та відповідності вимогам.
    • Інтеграція GPT-4o  : найновіша флагманська модель OpenAI, GPT-4o, тепер повністю інтегрована в Azure AI Studio. Ця мультимодальна модель підтримує як текстові, так і графічні вхідні дані, що дозволяє здійснювати складніші взаємодії та вихідні дані. Вона є значним стрибком у можливостях, дозволяючи додаткам обробляти і реагувати як у візуальні, і на текстові дані.
    • Розширений каталог моделей  : Azure AI Studio тепер включає доступ до більш ніж 1600 моделей різних постачальників, включаючи нові доповнення до сімейства малих мовних моделей (SLM) Phi-3. Ця різноманітність дозволяє розробникам вибирати найбільш підходящі моделі для своїх конкретних варіантів використання.
    • Зручні для користувача інструменти розробки  : платформа пропонує поєднання візуальних та code-first інструментів, задовольняючи різні переваги розробки. Доступні готові шаблони для прискорення створення програм другого пілота, що спрощує розробникам швидку реалізацію рішень ІІ.
    • Можливості порівняльного аналізу  : тепер розробники можуть порівнювати продуктивність різних моделей, використовуючи такі стандартні для галузі показники, як точність та швидкість. Ця функція покращує прийняття рішень для вибору моделей для конкретних додатків.
    • Користувацькі рішення на основі ІІ  : Azure AI Studio дозволяє користувачам створювати користувацькі категорії в рамках платформи Azure AI Content Safety, розширюючи можливості відповідального керування створенням контенту.

    Ці досягнення відображають постійну прихильність Microsoft до розширення можливостей Azure AI Studio, роблячи його потужним інструментом для розробників, які бажають використовувати генеративну ІІ у своїх додатках. Інтеграція передових моделей, таких як GPT-4o, та покращених інструментів розробки позиціонує Azure як провідну платформу для створення інтелектуальних програм у різних галузях.

  • CVE-2024-10793 WordPress

    CVE-2024-10793 — це критична вразливість системи безпеки, виявлена ​​в плагіні журналу активності WP для WordPress, яка впливає на версії до 5.2.1 включно. Цю вразливість класифікують як  проблему неавтентифікованого збереженого міжсайтового сценарію (XSS)  , яка дозволяє зловмисникам впроваджувати шкідливі сценарії за допомогою  user_idпараметра. Помилка виникає через недостатню обробку вхідних даних і вихідних даних, що дає змогу неавтентифікованим користувачам виконувати довільні веб-скрипти на уражених сайтах.

    Деталі вразливості

    • Тип уразливості : неавтентифікований збережений міжсайтовий сценарій (XSS)
    curl -X POST 'http://example.com/wp-admin/admin-ajax.php' \
         -d 'action=destroy-sessions&user_id=<script>alert("XSS found 1")</script>'
    
    • Постраждалі версії : WP Activity Log плагін версії ≤ 5.2.1
    • Оцінка CVSS : вразливість оцінено як проблематичну, що вказує на середній або високий рівень серйозності, хоча конкретні оцінки CVSS не надано в джерелах.
    • Виявлення та звітування : про вразливість повідомив дослідник Майк Майерс 14 листопада 2024 року, і з тих пір її було виправлено в наступних оновленнях плагіна .

    Вплив

    Використання цієї вразливості може призвести до різних проблем безпеки, зокрема:

    • Несанкціонований доступ до конфіденційних даних
    • Маніпулювання вмістом сайту
    • Можливе перенаправлення користувачів на шкідливі сайти

    Зловмисники можуть використовувати цю вразливість для виконання сценаріїв, які можуть перехоплювати сеанси користувачів, псувати веб-сайти або перенаправляти користувачів на фішингові сайти.

    Виправлення

    Щоб зменшити ризик, пов’язаний із CVE-2024-10793, користувачам плагіна журналу активності WP вкрай важливо виконати такі дії:

    • Оновіть плагін : переконайтеся, що ваш плагін журналу активності WP оновлено до останньої версії після 5.2.1, де цю вразливість усунено.
    • Регулярні перевірки безпеки : проводите регулярні перевірки інсталяції та плагінів WordPress, щоб швидко виявляти та усувати вразливості.
    • Застосуйте найкращі методи безпеки : використовуйте плагіни безпеки, які відстежують підозрілу активність і забезпечують надійний контроль доступу.

    Залишаючись оновленими та пильними, адміністратори WordPress можуть значно зменшити ризики, пов’язані з такими вразливими місцями, як CVE-2024-10793.

    Якщо вам потрібна допомога з налаштування безпеки сервера, зв’яжіться з нами office@itfb.com.ua